冷凍庫の温度を保つ、工場の機械を動かす、水の流れを調整する。こうした設備の仕事も、コンピューターやネットワークに支えられています。2026年10月には、フランスで冷凍設備の遠隔制御機器が相次いで侵害されました。サイバー攻撃は、情報を盗むだけでなく、現実の設備の動きにも影響します。
OTセキュリティとは、機械や設備を監視・制御するシステムを、不正な操作や意図しない変更などから守る取り組みです。 工場だけでなく、物流倉庫、店舗、ビル、社会インフラにも関係します。
重要なのは、設備が動けばよいという話ではないことです。安全と品質を確保して生産・供給を続けるためには、設備を守る必要があります。一方、そのための更新や通信遮断が、操業を止める原因にもなり得ます。
この記事では、OTを初めて知る人に向けて、ITとの違い、実際の事件、国内外の調査、企業の対策事例を順に説明します。日本のものづくりと日常の供給を支える仕組みとして、なぜ重要なのに対策が難しいのかを見ていきます。
OTセキュリティとは?情報だけでなく設備の動きを守る
OTはOperational Technologyの略で、物理的な設備や工程を監視・制御する技術を指します。OTセキュリティは、その機器、ソフトウェア、通信、操作する権限などを守る領域です。
OTは、温度・圧力・機械の動作などを監視・制御する技術
冷凍倉庫を例にすると、温度を測るセンサー、測定値から動作を判断する制御装置、冷却を行う機器、状態を見る監視画面などが連携します。人が庫内へ入って一つずつ操作しなくても、設定された条件に沿って冷却を続けられます。
この仕組みで守りたいのは、機械の電源が入っていることだけではありません。測定する温度が正しく、許可された設定で制御され、異常があれば担当者が把握できることが重要です。画面が正常でも実際の状態が違えば、適切な対応を選べなくなります。
工場なら加工機械や製造ライン、ビルなら空調、上下水道ならポンプや処理設備などが対象になります。OTは製造業だけの言葉ではなく、現実の環境へ働きかけるシステムを捉える言葉です。
また、関連して出てくるICSは産業用制御システム、PLCは機械の動作を制御する装置、SCADAは離れた設備などを監視・制御する仕組みです。専門用語を一度に覚えるより、まずOTの中で、何を測り、何が判断し、何を動かすのかを理解すると関係が分かります。
ITセキュリティとの違いは、安全と操業への影響にある
ITはInformation Technologyの略で、情報を処理・管理・活用する技術です。同じ冷凍倉庫にも、注文を受ける、在庫を管理する、配送を指示するといったITの仕事があります。OTは、その倉庫の温度や搬送設備の動きなどを扱います。
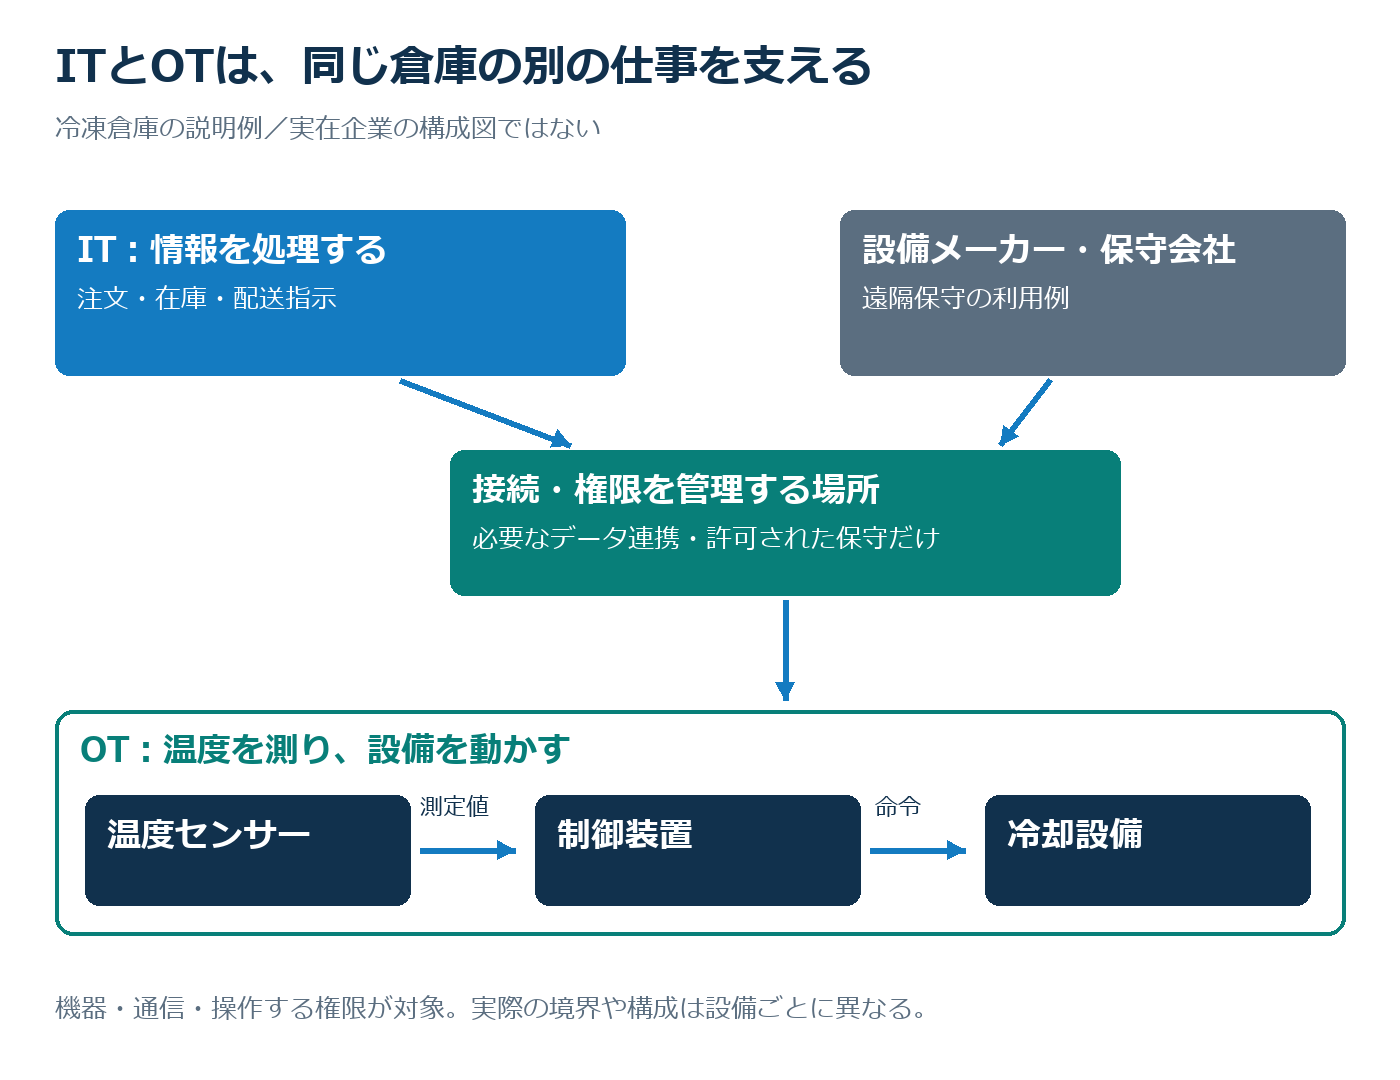
| 比較する点 | ITセキュリティ | OTセキュリティ |
|---|---|---|
| 守る対象の例 | 顧客情報、注文データ、業務システム | 制御装置、監視画面、設備への命令・測定値 |
| 被害の例 | 情報漏えい、処理停止、データの改ざん | 制御不能、設備の誤動作、生産停止、品質や安全への影響 |
| 対策時に考えること | 情報とサービスへの影響、更新・復旧方法 | 左記に加え、設備の動作、安全、操業への影響 |
違いの入口は「ITでは情報を守る、OTでは安全に設備を動かし続ける」と捉えられます。ただし、ITもサービスの継続を守り、OTも情報漏えいや侵入を防ぎます。ITならいつでも止められる、OTなら絶対に止めない、という区分ではありません。
例えば、感染した事務用PCをネットワークから切り離す対応と、設備の制御に使うPCを切り離す対応では、確認する影響が異なります。後者では、切り離した後も設備を安全に動かせるか、現場で操作できるかを合わせて判断します。
OTでは、守るための操作も、設備と操業への影響を含めて考える。 ここが、通常のIT対策をそのまま持ち込むだけでは済まない理由です。
誤操作や設定ミスも対象だが、品質管理全般を意味するわけではない
OTセキュリティは悪意あるサイバー攻撃だけに限定されません。権限の管理が不十分なために設定を変えられる、誤った更新や操作で制御へ影響が出る、といった問題も扱います。米国NISTのOTガイドも、人の誤りなど意図しない行為を含めて説明しています。
一方、部品の摩耗による冷凍機の故障は設備保全、製造工程での異物混入は衛生・品質管理の問題です。生産や商品の安全に関わることすべてを、OTセキュリティと呼ぶわけではありません。
ただし、担当する領域は連携します。温度異常を見つけたとき、サイバー攻撃か機器の故障かが最初から分かるとは限りません。商品の扱いを判断する品質部門、設備を確認する保全部門、通信や操作履歴を調べる担当が、それぞれの情報を持ち寄ることになります。
IoTとの違いも整理しておきます。IoTは、さまざまなモノをネットワークにつなぎ、データをやり取りする考え方です。OTは設備を監視・制御する役割を指します。設備の温度データを外部へ送るように、両者が重なる場面はありますが、OTがすべてインターネットにつながっているわけではありません。
設備を狙う攻撃は、既に現実の被害を生んでいる
OTセキュリティを知る理由は、将来つながる設備が増えるからだけではありません。設備の制御を狙う攻撃は既に発生しています。同時に、ITの停止が設備を使う業務へ影響する事件もあり、二つを区別すると守る対象が見えてきます。
フランスの冷凍設備事件:設備を操作する仕組みが実際に侵害された
フランスの公的なサイバーセキュリティ対応機関CERT-FRは、2026年10月12日、冷凍設備の遠隔制御機器への侵害について警告を公表しました。16日更新の文書では、DanfossのAK-SM・AK-SC、Copeland・DixellのXWEBが挙げられています。報道では、スーパーの冷凍・冷蔵設備への不正操作と食品廃棄が伝えられました。
この事件は、冷凍設備を管理する仕組みへ侵入されると、情報が失われるだけでなく、商品を保管する条件そのものが変わることを示しています。温度管理を外れた食品は、データを復元しても元の品質に戻せません。設備を復旧することと、在庫や販売を回復することは別の仕事です。
CERT-FRは、管理画面をインターネットから直接利用できる状態をなくし、設定を確認し、安全な接続経路でサービスを戻す方法を案内しています。保守会社へのデータ送信を止める際には、保険の契約条件も確認するよう記載しています。
遠隔管理を利用していた仕組みを、危険だからと切るだけでは、日常の保守にも影響します。何を止め、どの経路を残して復旧するかは、設備の利用と外部サービスを一緒に考える問題です。今回のすべての侵害が同じ弱点によるものと確定したわけではなく、特定の脆弱性一つを事件全体の原因にはしません。
ニチレイの事例:ITへの攻撃でも入出庫・出荷は止まる
ニチレイが2026年9月18日に公表した第7報によると、7月13日に一部サーバへのサイバー攻撃が確認され、被害拡大を防ぐ遮断措置が行われました。その影響で、グループの冷蔵倉庫の入出庫と冷凍食品の出荷に支障が生じ、7月24日に全拠点で通常稼働へ移行しています。
この公表から、冷凍庫の設定温度が乗っ取られたとは確認できません。フランスの事件と同じ冷凍・冷蔵分野でも、確認されている攻撃対象と影響の経路が違います。
| 事例 | 確認されている対象・対応 | 理解したい違い |
|---|---|---|
| フランスの冷凍設備 | 遠隔制御機器への侵害。公的警告と食品被害の報道 | 設備の制御に影響すると、商品自体を失うことがある |
| ニチレイ | 一部サーバへの攻撃と遮断措置。入出庫・出荷に影響 | 設備を直接操作されなくても、物流業務は止まる |
例えば、設備は正常でも、どの商品を出荷するか判断する情報が使えなければ、いつもどおりには出せません。これはニチレイの内部構成を再現した説明ではなく、ITと現場業務の依存を考える例です。
ITとOTを分けて理解することは、対策を別々に放置するためではありません。情報処理と設備の両方が、商品を届ける一つの仕事を支えていると分かることが重要です。
日本のものづくりにとって、なぜ対策が難しいのか
設備は、長く安定して使えることに価値があります。生産条件を詰め、品質を確かめ、保守して使い続けることは合理的です。しかし、機械として使える期間と、制御用ソフトウェアを安全に維持できる期間は一致するとは限りません。
長く使える設備と、更新が必要なソフトウェアの時間差
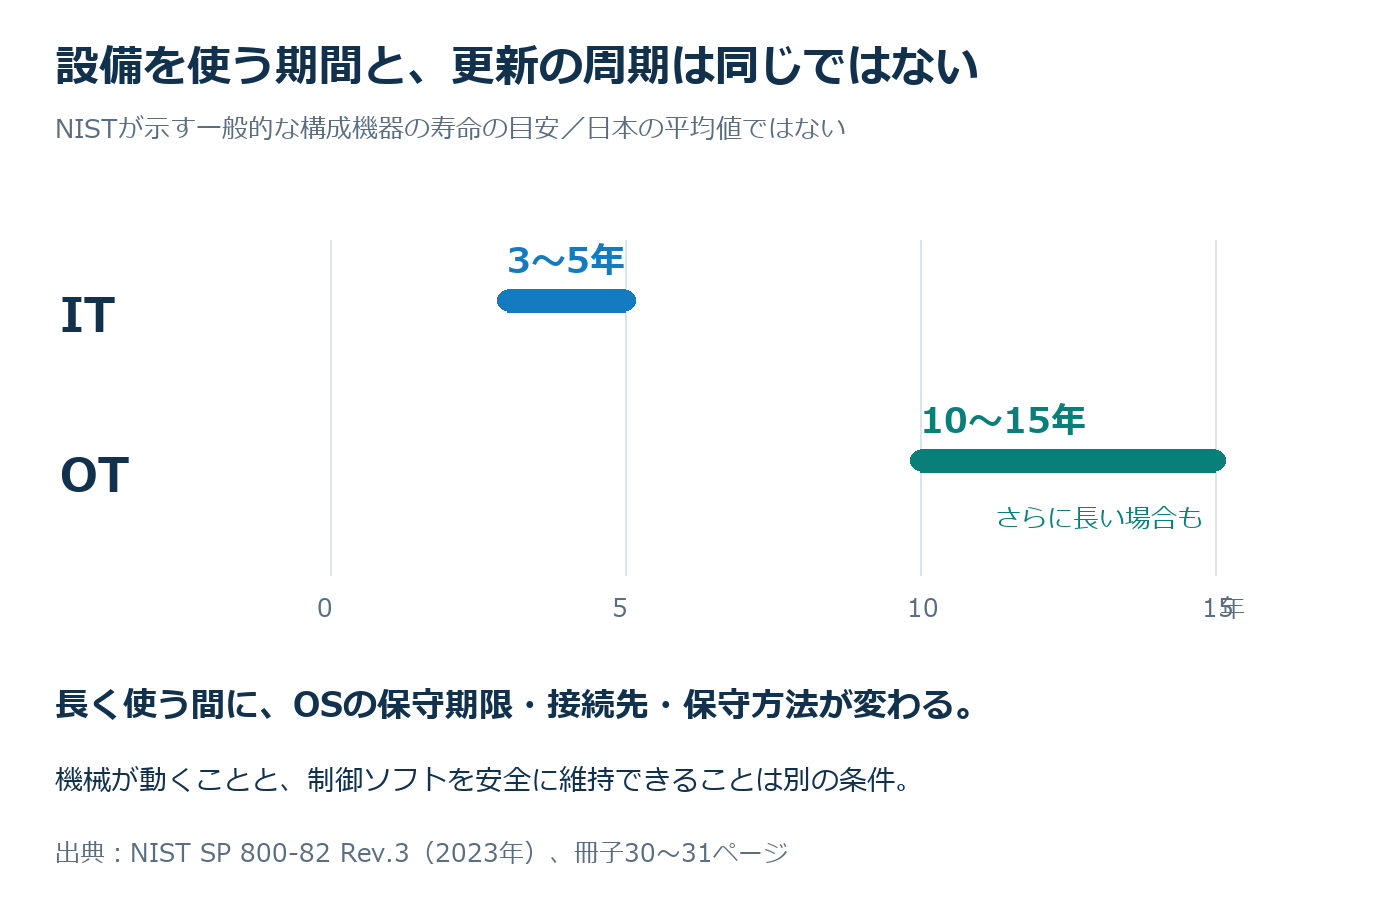
NISTの2023年のOTガイドは、一般的な構成機器の寿命の目安として、ITは3〜5年、OTは10〜15年、ときにはそれ以上と説明しています。日本の設備の平均年齢を調べた数値ではなく、ITとOTの典型的な違いを示す目安です。
例えば、加工機械が正常に動き、必要な品質を出せていても、操作に使うPCのOSは保守が終了しているかもしれません。OSだけを新しくしたくても、制御ソフトが対応していない、機械との接続を保証できない、といった問題が生じます。
機械一式を替える場合は、購入費だけでなく設置、試運転、品質確認、作業者の習熟も関係します。そのため、「古いOSをなくせばよい」というIT上の答えが、そのまま工場の実行計画になるとは限りません。
ここでいうレガシーは、単に品質の悪い設備という意味ではありません。現役で価値を生んでいても、現在の保守やセキュリティの仕組みへ合わせにくいことがある、という問題です。日本の製造業を考えるうえでも、長く使う設備にどのような守りを足せるかが重要になります。
遠隔保守・データ活用の便利さが、管理する接続経路も増やす
設備を外部とつなぐのには理由があります。保守担当者が遠隔で状態を見られれば、現地へ行く前に故障箇所を絞れます。本社で生産実績を集められれば、転記を減らし、拠点間の状況を把握できます。温度異常を離れた場所へ知らせることも、品質管理に役立ちます。
接続を増やしたこと自体を失敗とするより、その接続で誰が何をできるようになったかを整理する方が、必要な対策が分かります。
例えば、温度を読むだけの接続と、設定温度を変えられる接続では、権限を奪われた場合の影響が違います。同じ保守会社でも、一つの設備だけを操作できるのか、工場全体へ届くのかによって守る範囲が変わります。使用しなくなった接続が残っていれば、得られる利便性がないまま入口だけ残ることになります。
工場のネットワークが外部から切り離されていても、USBや持ち込む保守用PCなど別の経路はあります。隔離は有効な対策ですが、機器の持ち込みや内部の操作まで自動的に安全にするものではありません。
長く使う設備に接続を追加するなら、追加した利便性に合わせて、権限・通信・保守の管理も更新する。 問題は古い設備の存在だけでなく、設備を取り巻く条件が変わった後も、以前の守り方のままでよいかです。
更新・遮断そのものが操業に影響するため、IT担当だけでは決められない
更新の目的が正しくても、実施後に設備が予定どおり動かなければ、生産への影響が出ます。通信を制限する場合も、不要な経路と、設備を動かすための経路を見分ける必要があります。
例えば、機械の状態を本社へ送る通信だけを止めるつもりが、工程間で連携する通信まで切ってしまえば、前後の工程を含めて止まるかもしれません。設定変更が問題だったと分かっても、元へ戻す手順がなければ停止が長引きます。
このため、設備側の仕様、許容できる停止時間、変更後に確認する品質や動作、失敗時の戻し方を合わせて計画します。NISTも、OTの変更はメーカーと利用者による検証、計画した停止、制御・IT・セキュリティの専門家の協働を伴うと説明しています。
| 立場 | 変更時に持ち寄る情報の例 |
|---|---|
| 生産・設備の担当 | 必要な通信、動作条件、安全に止められる状態、品質への影響 |
| IT・セキュリティの担当 | 脆弱性、接続・権限、検知した異常、技術的な対策案 |
| 設備メーカー・保守会社 | 対応する更新、制御ソフトとの互換性、復旧や試運転の手順 |
| 操業・経営の責任者 | 停止時の供給影響、実施時期、費用と残るリスクの判断 |
これは大企業だけの役職表ではなく、必要な情報の分担です。一人が複数を担う会社もあります。自社に全部の技能がなくても、どの判断を保守会社へ確認し、誰が操業への影響を引き受けるかを決めることはできます。
全社の責任者を置く際の役割は、CISO・CSOの役割と日本企業の設置実態で扱っています。OTでは、その責任者と設備・操業の知識をつなぐことが加わります。
調査から見るOT対策の現状:被害と把握不足
OTへの関心が高まっていても、すべての工場で同じ対策が進んでいるわけではありません。ここでは、国内でのインシデント経験と、海外の専門職が回答した把握状況を分けて見ます。
国内調査では、8.4%が過去3年のOTインシデントを経験
MONOistは2026年3月2〜27日、メールマガジン読者を対象にOTセキュリティの実態を調べ、製造業従事者を中心に341件の有効回答を得ています。公開概要では、過去3年以内にOT環境のセキュリティインシデントを経験した回答は8.4%でした。
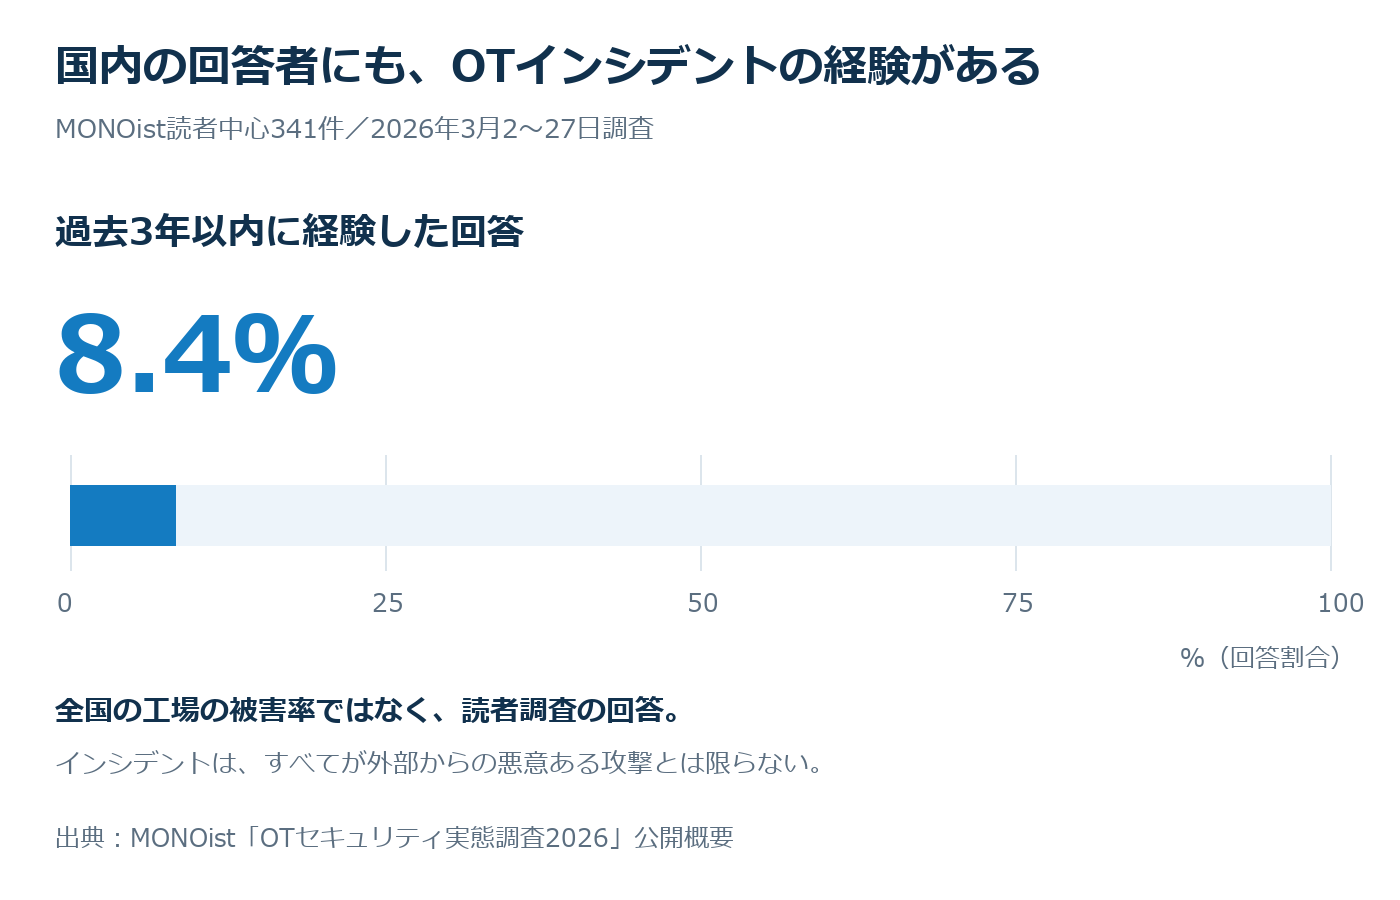
これは日本の工場を無作為に選んだ全国調査ではありません。また、公開概要の値はインシデント経験であり、すべてが外部からの悪意ある攻撃と分類された割合ではありません。それでも、OTの問題が将来の想像だけではなく、国内の回答者にも実際の経験として表れていることが分かります。
一方、残りをすべて「安全な工場」と読むこともできません。事故がなかった場合に加え、異常を把握していない場合や、設問の期間外で経験した場合も区別する必要があるためです。経験率は、対策の完成度を採点した数字ではありません。
同調査の公開概要では、全社的なガイドライン・マニュアルの運用、USBなどの利用制限、ウイルス対策ソフトの導入といった回答が多いと紹介されています。専用の監視製品だけが対策ではなく、日常の機器利用や運用ルールも含むことが読み取れます。
ただし、どの対策を何%が実施しているかという詳細値は公開概要にはありません。この値だけでは、対策がどこまで普及し、十分に機能しているかまでは分かりません。次に、対策の前提となる設備や通信の把握状況を見ます。
世界のOT専門職調査では、全体を把握できている回答は14%
Fortinetが2026年6月に公開した調査解説は、世界のOT関連専門職700人超への調査結果を紹介しています。OT環境を完全に把握できているとする回答は14%、半分程度を把握している回答は約23%でした。
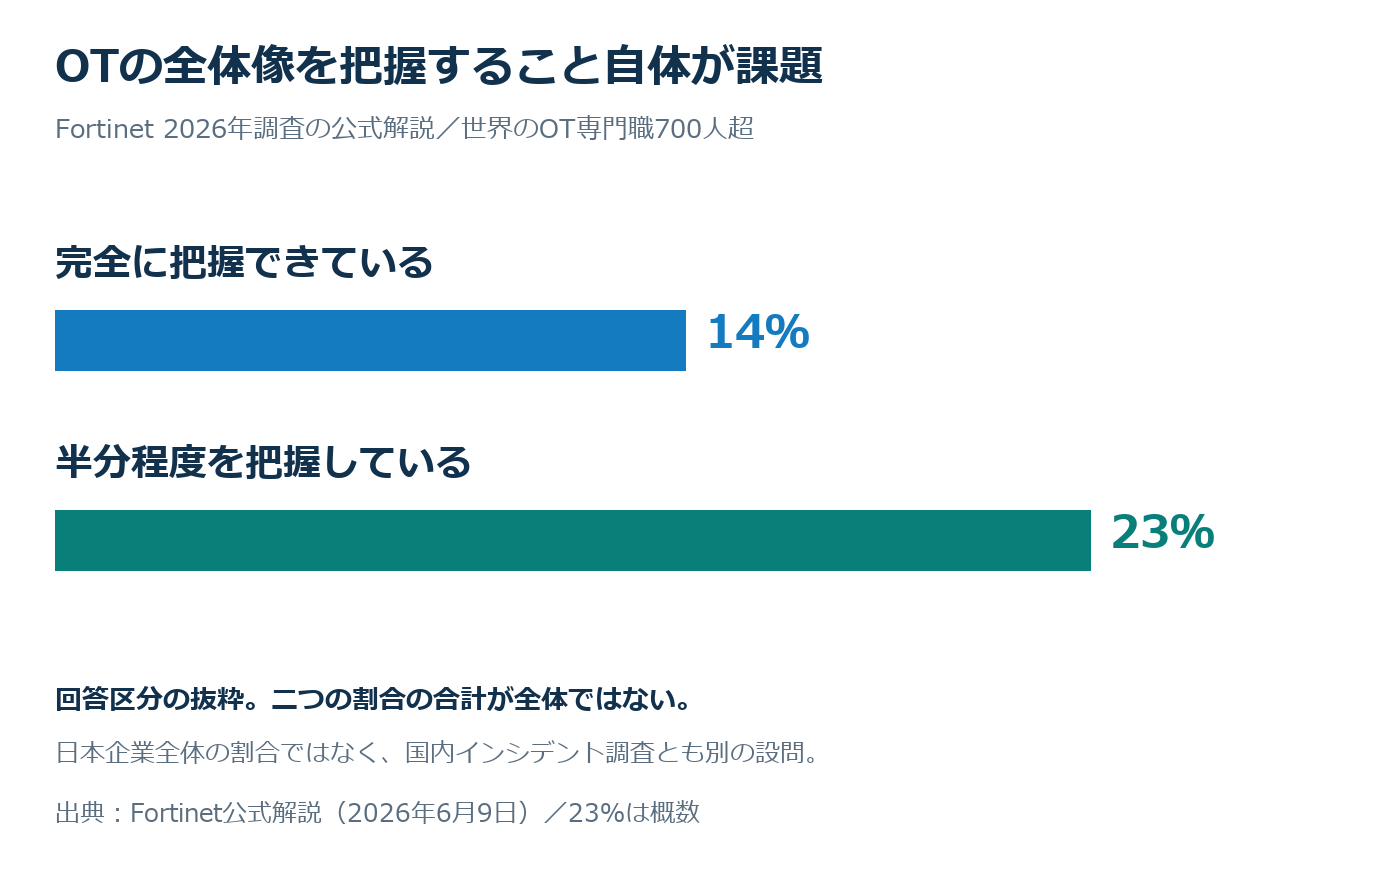
ここでいう把握、すなわち可視化とは、どの機器が存在し、どのような通信をしているかなど、OT環境の状態を見えるようにすることです。設備の台数が分かることと、その設備が何とつながり、どんな操作を受けるかまで分かることには差があります。
例えば、台帳上は製造装置が一台でも、その中に制御用PCがあり、保守用の接続が別に用意されているかもしれません。生産部門が機械を把握していても、IT部門の管理表には接続やOSの情報が載っていない場合があります。
この調査は日本企業全体の実態ではなく、製品提供企業が実施した専門職向け調査です。国内の8.4%とも、対象・期間・質問が異なります。二つの数字を比べて「海外の方が危険」「日本は安全」とは言えません。
ただし、守る対象が十分に見えていなければ、不要な通信を絞ることも、重要な異常を見つけることも難しいという実務上の問題は明確です。対策の最初に資産や通信の把握が出てくるのは、台帳を作ること自体が目的だからではありません。何を残し、何を制限するかを決める土台になるためです。
古い設備を使いながら、何をどう守るのか
古い設備をすぐ更新できないとしても、対策が全部止まるわけではありません。設備本体、周囲のネットワーク、操作する人と権限、事故対応を組み合わせて守れます。ここでは、調査・可視化と、通信を制限する対策を実例で見ます。
OKIの事例:工場を止めずに機器・通信・リスクを把握する
NTT東日本の公開事例では、OKI本庄工場がTXOne Networks・NTT東日本と約1か月の実証を行いました。隔離したネットワークを運用する一方、機器の構成を人手で管理しており、属人化やヒューマンエラーへの懸念がありました。
実証では、工場を停止せず、既存ネットワークの変更を抑えて調査を進めています。想定外のネットワークアドレスや旧OSの端末などが見えるようになり、旧OSから外部への通信試行も確認されました。実際の外部接続は隔離により成功していません。
役割も分担されていました。TXOneが製品の技術情報を提供し、NTT東日本が導入を支援し、OKIが現場の設置・運用を担っています。調査結果がまとまったことで、現場や管理部門へ説明しやすくなったと紹介されています。
これは攻撃を何件防いだという効果測定ではなく、リスクを把握して次の対策を選べるようにした試験です。工場を止めないことを導入条件にしながら、分かっていなかった状態を調べる方法があることが、読者にとっての参考になります。
旭化成の事例:設備を守るため、外部との通信を区切る
旭化成は2023年12月のDX戦略説明会で、生産活動を守るため、グループ全工場の150カ所以上にUTMを導入し、制御システムと外部ネットワークを分離したと公表しています。UTMは、不正な通信の制限など複数のセキュリティ機能をまとめた機器です。
150という値は導入した箇所数であり、工場数や攻撃の削減率ではありません。また、ここで紹介するのは2023年時点の公開実績です。参考になるのは、機械をすべて入れ替える以外に、外部と設備の間に通信を管理する仕組みを置く考え方です。
例えば、本社で稼働状況を読む通信は通すが、通常使わない操作経路は認めない。別のラインへ必要のない通信は届かないようにする。これがネットワークを区切る対策の意味です。
区切りを作れば、すべての攻撃を防げるわけではありません。許可した接続の認証情報が奪われる場合や、内部へ持ち込まれた機器が問題になる場合もあります。外との境界だけでなく、接続する人や機器の管理も重ねる理由がここにあります。
監視・保守アクセス管理・復旧準備を、操業の判断へつなぐ
対策を理解するには、製品名より役割で分けると分かりやすくなります。主な役割は、接続や操作を制限する、異常を見つける、安全に対応・復旧する、の三つです。
| 対策 | 変えられること | 実施後にも残る仕事 |
|---|---|---|
| 接続・権限の制限 | 不要な入口や、操作できる範囲を減らす | 必要な保守・制御の通信が使えるか確認する |
| 機器・通信の監視 | 通常と違う通信や機器の存在を見つける | 攻撃か故障かを調べ、誰が対応するか決める |
| USB・保守PCの管理 | 持ち込み経路からの感染などを減らす | 点検、利用記録、例外の扱いを続ける |
| 設定・制御プログラムの保管と復旧訓練 | 設定を戻すための材料と手順を準備する | 設備の動作と商品の品質を確かめて再開する |
監視の中には、流れる通信のコピーを分析する受動的な方式があります。設備へ監視ソフトを追加しにくい場合にも検討できますが、監視は発見の手段です。通知が出ただけで、攻撃の遮断や設備の復旧まで完了するわけではありません。
また、機器を間に挟む方法や通信設定を変える方法では、遅延や接続への影響を検証します。「設備本体を交換しない」と「工事も検証も不要」は違います。使う技術と現場の条件を合わせて考える仕事が残ります。
例えば、冷凍設備で見慣れない設定変更が検知されたとします。担当者は、正規の保守なのかを確認し、不正なら操作経路を制限し、現場で必要な冷却を維持できるかを確かめます。商品の温度履歴に問題があれば、品質担当が出荷の可否を判断します。これは説明例ですが、監視担当だけで完結しないことが分かります。
復旧でも、バックアップがあるだけでは十分ではありません。正しい設定を選び、設備へ戻し、動作確認を行い、他の工程と合わせて再開する手順が関係します。危険な動作が続く場合には、安全に停止する方が適切なこともあります。
OTで守りたいのは、何があっても機械を動かし続けることではなく、安全と品質を保ち、不要な停止を防ぎ、必要なときは安全に止めて戻せる状態です。 対策の評価も、機器の導入台数だけでなく、その状態へ近づいたかで考えられます。
個社だけで守れるのか:サプライチェーン・業界・国の役割
社内に担当者を置くことは大切ですが、それだけで管理が完結するとは限りません。設備を作る会社、保守する会社、部品や物流を担う会社が関わり、各社の対応が互いの操業を支えます。
一社の停止が供給全体へ波及し、保守会社も管理の当事者になる
サプライチェーンでは、攻撃経路のつながりと、供給のつながりを分けて考えます。
前者は、保守会社のアカウントや遠隔接続を通じて、自社の設備へ操作が届く関係です。誰が認証情報を管理し、接続を終了させ、記録を残すかは、自社と相手でそろえる必要があります。相手に任せたつもりでも、契約上の範囲に入っていなければ、管理が抜けることがあります。
後者は、システムが直接つながっていなくても、必要な部品や物流が止まる関係です。例えば、部品メーカーの生産が止まり、同じ品質を満たす代替品がすぐ手に入らなければ、発注側の組立も続けにくくなります。攻撃者が発注側のシステムへ侵入したこととは別の問題です。
侵入を防ぐ対策と、止まった取引先への依存に備えることは、同じチェックだけでは確認できません。この違いは、サプライチェーン攻撃と三つの経営リスクで詳しく説明しています。
工場のセキュリティは自社のためであると同時に、顧客へ供給を続けるための条件にもなります。一社ずつ異なる要求を出すより、業界で共通の基準を整える意味が生まれるのはこのためです。
自動車業界では、2026年に工場領域の共通基準が整った
日本自動車工業会と日本自動車部品工業会は、2026年4月16日にサイバーセキュリティガイドラインの工場領域版を公開しました。資料上の第1.0版の発行日は4月1日です。
従来のエンタープライズ版が会社のOA環境などを対象としていたのに対し、工場領域版は、OT固有の条件を踏まえた共通の自己評価基準です。製造設備への修正プログラムの適用や、事故対応の体制などを扱います。
これは、会社のIT管理を点検していれば、工場もすべて確認できたことになるわけではないという整理です。同じ企業の中でも、使う設備と変更の条件が異なるため、工場向けの観点を加えています。
一方、自工会は工場領域版の評価結果について、現時点では集計予定がないとしています。したがって、基準ができたことから、何%の工場が達成しているか、事故がどれだけ減ったかまでは分かりません。
業界基準は、何を確認するかをそろえるための土台です。実際の設備を守る仕事は、各社の実施と保守・取引先との連携に残ります。 共通基準の役割と、個別の現場が判断する部分の両方を理解することが大切です。
国の制度が対象とする範囲と、工場向けの指針を分ける
国の取り組みも一つではありません。経済産業省は2025年4月、中小規模の製造事業者に向けて「工場セキュリティの重要性と始め方」を公開しました。経営層や担当者が、影響と具体的な取り組み方を理解するための解説書です。
他方、SCS評価制度は、取引に関わる企業のIT基盤について、対策状況を共通の基準で評価・可視化する制度です。経産省は、一般的なIT基盤に当たらない製造環境等のOTシステムは直接の対象とせず、別の制度やガイドラインで対策する想定を示しています。
このため、ITの評価制度に対応したから工場の制御も確認済み、と読むことはできません。反対に、OTが直接対象でないから国が工場の対策を扱っていない、ということでもありません。対象と目的の異なる取り組みが並行しています。
国際的にはIEC 62443という産業用制御システムのセキュリティ規格群もあります。NISTのガイドなどとともに対策を考える材料になりますが、初めから規格名を全部覚えるより、自社の設備・業種・取引条件で何を参照するかを整理する方が理解しやすくなります。
基準の提示に加え、実施を支える役割分担と支援が必要
基準がそろえば、相手に何を求めるかは説明しやすくなります。ただし、人材や時間の少ない企業が、要求を受けただけで技術的な対応までできるとは限りません。
IPAも、取引先との契約で役割と責任を明らかにすることに加え、対策の導入支援や共同実施などを検討する考え方を示しています。これはOT専用の導入率調査ではありませんが、供給網全体で実効性を高めるための役割を理解する材料になります。
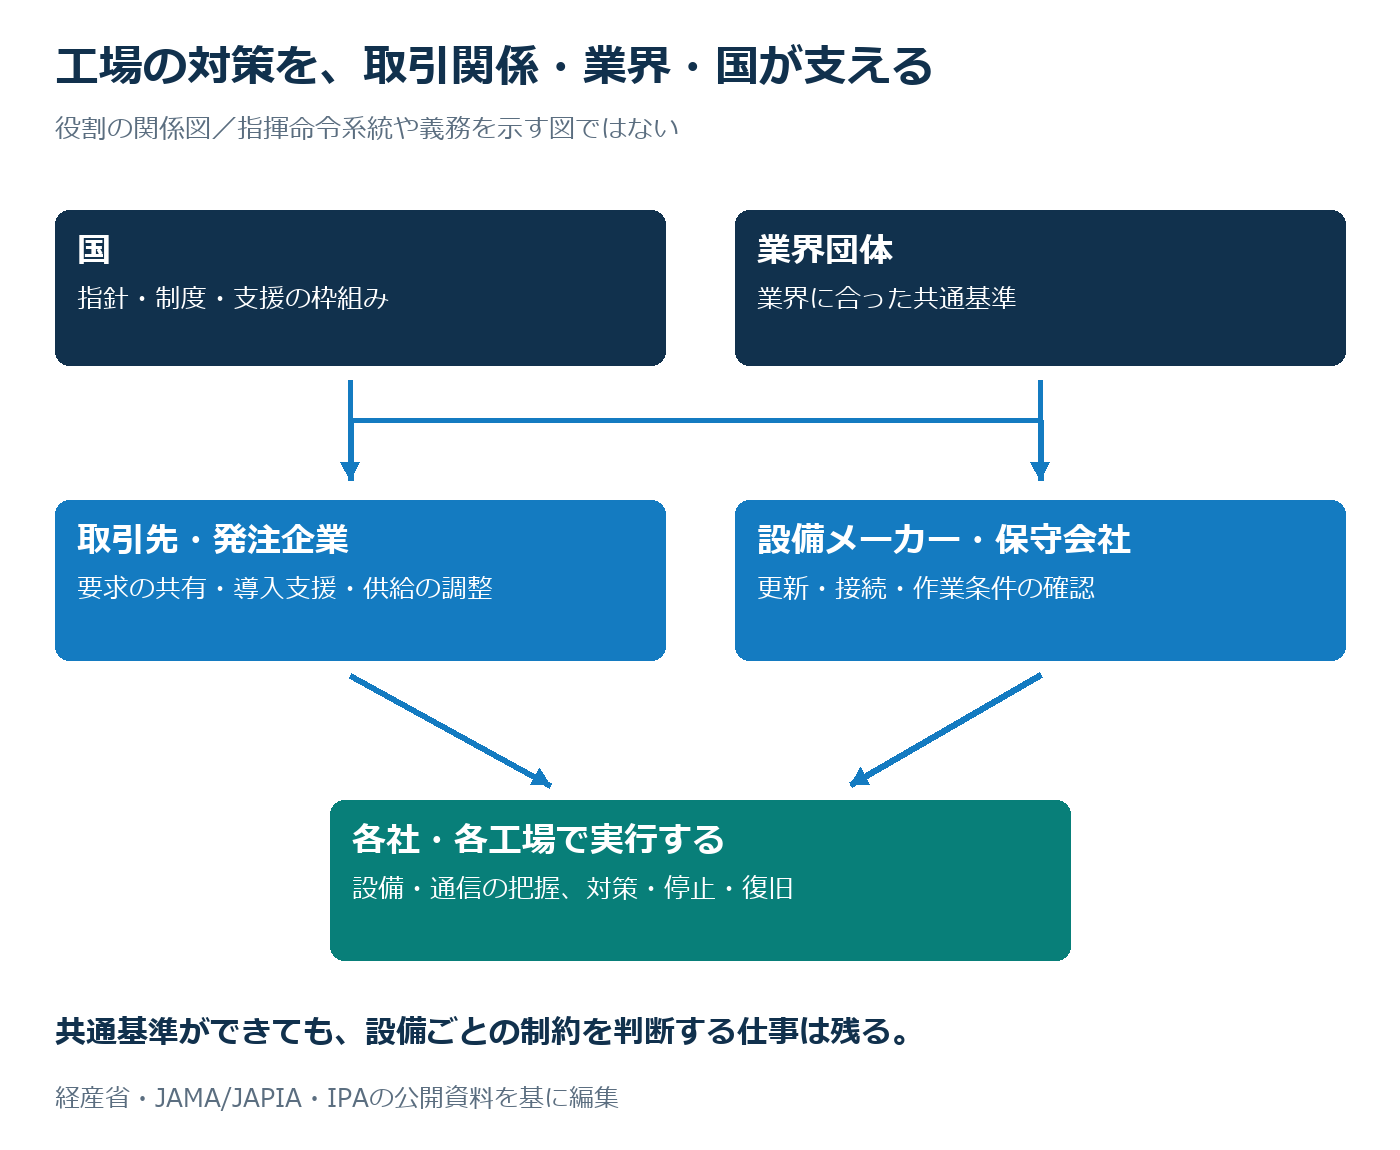
例えば、発注企業が取引先の工場へ対策を求める場合、確認票だけでなく、共通の説明会や専門家の支援を用意する方法が考えられます。設備メーカーが対応する更新と作業条件を明示すれば、利用側は計画に組み込みやすくなります。いずれも一律の義務や既存事業の紹介ではなく、支援の役割を具体化する例です。
また、費用負担と実行責任は、同じ会社に全部集まるとは限りません。誰が調査を頼み、誰が更新し、停止時間を調整し、費用を持つかを契約や計画へ落とすと、要求が現場の仕事につながります。
個社の担当、企業間の取り決め、業界の基準、国の指針・支援は、どれか一つを選ぶ関係ではありません。共通の考え方を整える層と、設備ごとの制約に合わせて実行する層が重なることで、ものづくり全体を支える対策になります。
OTセキュリティは、ものづくりと暮らしの供給を守る取り組み
守るのは設備だけでなく、その先の商品・供給・人の安全
冷凍設備や製造ラインは、普段は消費者から見えません。それでも、温度管理や加工条件が正しく保たれ、必要な商品が届くことが、日常の買い物やサービスを支えています。
設備への攻撃では、失ったデータだけを戻しても、傷んだ商品や失われた生産時間は戻りません。会社の損失に加え、取引先の生産や利用者への供給にも影響が及びます。OTセキュリティが企業のIT担当だけの話ではない理由です。
企業にとっても、セキュリティは操業と別に追加された仕事だけではありません。品質の確認、保守、復旧の準備とつながり、安全に設備を使い続けるための条件になります。既存の安全管理を置き換えるのではなく、そこへサイバーの観点を加える取り組みです。
便利につなぐことと、安全に使い続けることを一緒に考える
遠隔保守やデータ活用には価値があります。長く使える設備を維持することにも価値があります。その両方を続けるために、機器と接続を把握し、必要な通信と権限を絞り、異常への対応と復旧を準備することが重要になります。
すべてを最新設備へ替えるまで待つ必要はありません。一方、対策機器を一つ入れただけで完成するものでもありません。設備の動作、操業の条件、外部の保守、取引先への供給をつないで考えるからこそ、難しさがあります。
OTセキュリティは、生産・供給を支える設備を、安全に使い続けるための取り組みです。 企業の生産能力と、消費者が当たり前に受け取っている商品やサービスを守る。その役割を知ることが、設備の接続や更新を、利便性と安全の両方から判断する出発点になります。
参考資料
- NIST「Guide to Operational Technology (OT) Security」SP 800-82 Rev.3、本文PDF:2023年9月。定義・意図しない行為は冊子1〜3ページ、ITとの比較・機器寿命・変更管理は28〜32ページ(PDF44〜48枚目)。Rev.4の公開ドラフトとは区別。
- CERT-FR「冷凍設備の遠隔コントローラを狙うセキュリティインシデント」:2026年10月12日初版、16日更新。侵害対象、接続・設定・復旧に関する案内。
- AP「フランスの冷凍設備への攻撃」:2026年10月14日。食品廃棄などの被害報道。
- ニチレイ「当社グループでのシステム障害発生について・第7報」:2026年9月18日。7月の攻撃、遮断と業務影響、通常稼働への移行。
- MONOist「OTセキュリティ実態調査2026」公開概要:2026年9月15日公開。3月調査、読者中心341件、OTインシデント経験8.4%。詳細レポートとは区別。
- Fortinet「While OT Security Is Maturing, Risk Is Not Slowing Down」:2026年6月9日公開。世界700人超への調査の公式解説。可視化14%・約23%は公開解説の値。
- NTT東日本「現場とともに考える、製造業のOTセキュリティ」:OKI本庄工場、TXOne Networksとの実証。約1か月、工場停止なしでの可視化・評価。
- 旭化成「DX戦略説明会」:2023年12月7日。冊子42ページ/PDF42枚目に制御セキュリティの取り組み、150カ所以上へのUTM導入。
- 自工会「自動車産業サイバーセキュリティガイドライン」、工場領域版v1.0:2026年4月16日公開、資料発行日は4月1日。目的・背景は冊子3〜6ページ。自己評価結果の集計予定についても公式ページを参照。
- 経済産業省「工場セキュリティの重要性と始め方」の公開案内:2025年4月11日。中小規模の製造事業者向けの解説書。
- 経済産業省「SCS評価制度」:制度の目的と対象範囲。一般的なIT基盤に該当しないOTは直接対象外。
- ISA「ISA/IEC 62443 Series of Standards」:産業用の自動化・制御システムのセキュリティ規格群の概要。
- IPA「ビジネスパートナーや委託先等を含めたサプライチェーン全体の状況把握及び対策」:責任分担、対策の導入支援・共同実施など。
本記事の文章・表・図解・グラフは、Skill Business Architecture Labが独自に編集・作成しています。引用・紹介する場合は、引用箇所が分かる形で、記事名・サイト名・記事URLをご記載ください。
コメント