冷凍食品が売れなくなった理由が、仕入れの不足ではなく、冷却設備へのサイバー攻撃だった。2026年10月、フランスのスーパーで冷却設備が不正に操作され、食品の廃棄が発生したと報じられました。
サイバー攻撃で失うものは、ファイルや個人情報だけではありません。設備が操作されれば、商品そのものや生産能力を失うこともあります。供給を担う会社が止まると、攻撃を受けていない取引先にも影響が広がります。
サプライチェーン攻撃を理解する際は、取引先を経由した侵入と、取引先の停止による事業への影響を分けると、自社のリスクが見えやすくなります。この記事では、実際の事件と三つの被害の連鎖から、会社が何に依存し、どこまで備えられるかを整理します。
サプライチェーン攻撃とは?侵入と供給停止を分けて考える
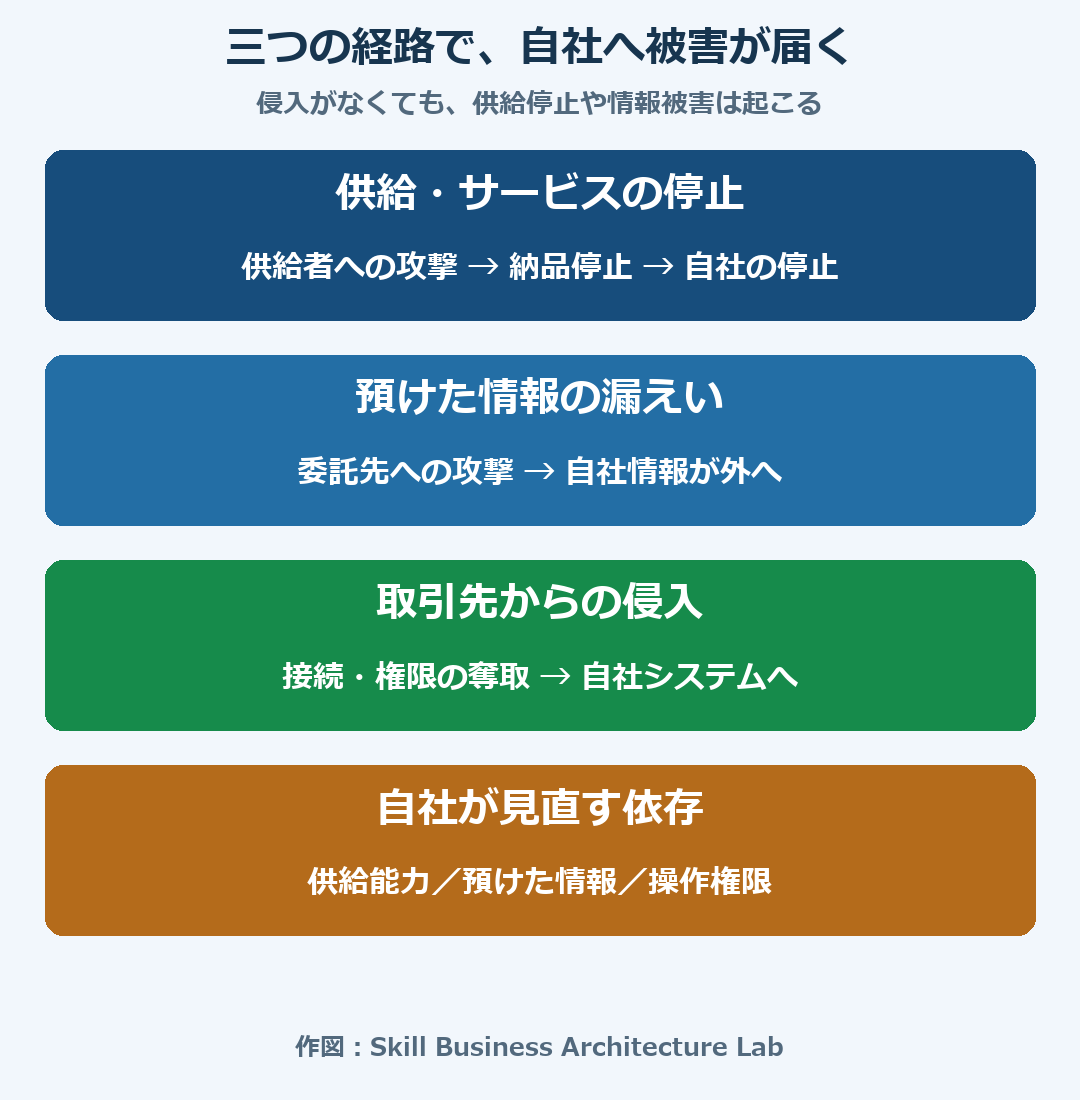
狭い意味では、取引先、保守サービス、ソフトウェア等のつながりを悪用して、標的へ侵入する攻撃を指します。一方、経営が備えたいサプライチェーンのサイバーリスクには、取引先への攻撃による供給途絶や、預けた情報の漏えいも含まれます。
SCS評価制度の公式説明も、事業・サービスの提供途絶、機密情報の漏えい・改ざん、取引先等を踏み台とした不正侵入を対象として挙げています。
| 被害の種類 | 自社で起きること | 依存しているもの |
|---|---|---|
| 供給・サービスの停止 | 部品、物流、外部サービスが止まり、仕事を続けられない | 物品やサービスの供給能力 |
| 情報漏えい・改ざん | 自社に侵入されなくても、委託先で情報が被害を受ける | 預けたデータとその取扱い |
| 踏み台にした侵入 | 取引先の接続・権限から自社へ入られる | 保守接続、アカウント、信頼する更新等 |
取引しているだけで、相手のシステムから自社へ自由に入れるわけではありません。ただし、システム上の接続がなくても、業務上の依存によって事業は止まります。この違いが対策の方向を変えます。
冷却設備への攻撃で、商品そのものが失われる
フランスCERT-FRは2026年10月12日に、冷却設備の遠隔制御機器への侵害について注意喚起を公表し、翌13日に対象情報を更新しました。DanfossのAK-SM・AK-SCやCopeland・Dixellのxwebが挙げられています。
AP等の報道では、複数のスーパーで冷却機能への被害と食品損失が伝えられています。捜査・確認が進行している事案のため、すべての店舗で同じ入口から侵入された、共通の保守会社が原因だった、とまでは決めつけられません。
この事件が経営に示すのは、設備の設定を変えられると、データを復元しても商品が元に戻るとは限らない点です。食品の安全を損なった在庫は、サーバーのバックアップから回復できません。
例えば同様の被害が卸の冷凍倉庫で起きれば、在庫の損失だけでなく、納品待ちの小売店や飲食店にも影響します。これは実際に卸で発生したとする報告ではなく、供給段階による影響の違いを考える例です。
CERT-FRは、管理画面のインターネット公開をなくすこと、設定を確認すること、安全な接続経路を使うことなどを案内しています。遠隔管理を止める際には、保守や保険の契約条件も確認するよう記載しています。設備の安全と、日常の保守を両立する問題でもあることが分かります。
部品メーカーの停止が、完成品の生産を止める
2022年2月28日、トヨタ自動車は国内仕入先の小島プレス工業のシステム障害を受け、3月1日の国内14工場28ラインの稼働停止を発表しました。
小島プレス工業の同年3月31日の調査報告は、外部からの不正アクセスと、ランサムウェアによる一部サーバー・端末の暗号化を報告しています。取引先の停止が、完成品を生産する側の稼働にも影響した事例です。
同報告によると、入口は子会社が外部企業との専用通信に使っていた遠隔接続機器の弱点でした。そこから子会社内、さらに小島プレス工業のネットワークへ侵入されたとしています。一つの事件でも、子会社からの侵入の連鎖と、顧客への供給停止の連鎖が重なります。
この二つの公表から、トヨタ自身のシステムまで攻撃者が侵入したとはいえません。自社の防御が正常でも、必要な部品や供給に関わる処理が止まれば、生産の継続は難しくなります。
自社が供給者なら、攻撃を受けない対策と、供給を戻す準備が直接の課題になります。自社が発注者なら、相手の対策をすべて管理することは難しく、止まったときに耐えられる条件を考えることになります。
情報を預ける会社と、システムへ接続する会社ではリスクが違う
データを預けている場合
給与処理、顧客対応、会員管理などを委託していると、必要な情報が委託先にもあります。自社のネットワークを突破しなくても、その情報を取得されれば漏えいが成立します。
この場合に重要なのは、委託先が自社へ接続できるかだけではありません。どの情報を預け、再委託先にも渡るか、利用が終わった情報が残っていないかが影響します。
保守接続や操作権限を渡している場合
保守担当者が自社のサーバーへ遠隔接続できると、その接続や認証情報は業務上の便利さを持つ一方、侵入の経路にもなります。攻撃者がその権限を使える状態になった場合、何を操作できるかが被害範囲を左右します。
ソフトウェアの正規更新が不正に改変される経路もあります。「自社が直接攻撃されたときの入口」だけを見ると、信頼して受け入れている外部の経路を見落としやすくなります。
情報を預けることと、操作権限を渡すことは別の依存です。委託先のセキュリティ管理では、その違いに応じた確認や取決めを整理しています。
自社で防ぐ部分と、停止を想定して備える部分
すべての取引先に一律の対策を求めるより、その会社が止まった場合と、その会社の権限が奪われた場合を分けると、必要な準備を絞れます。
| 自社との関係 | 自社で調整できること | 相手との協力が関係すること |
|---|---|---|
| 重要部品・物流の供給 | 在庫、代替先、切替条件、顧客への供給優先順位 | 事故連絡、再開見通し、供給の代替方法 |
| 情報処理の委託 | 渡す情報の量、利用目的、保存期限 | 情報の管理、再委託、事故調査・通知 |
| 遠隔保守・外部接続 | 操作権限、接続時間、接続先の制限 | 認証情報の管理、保守手順、記録の提供 |
代替先があっても、仕様確認や契約、システム設定に時間がかかれば、すぐには切り替えられません。「別の会社から買える」だけでなく、「何日で、どの量を、どの条件で代替できるか」が事業継続の材料になります。
ただし、部品の固有性や品質要件によっては分散が難しいこともあります。事業ポートフォリオを直ちに変えるという話ではなく、代替できない依存と、停止時の損失を把握するところから考えられます。
SCS評価制度で見える対策と、残る事業上の判断
SCSは、企業のセキュリティ対策の実施状況を評価・可視化する制度です。相手の対策を確認する共通の材料になりますが、取得していることだけで、自社に必要な供給量や復旧日数が保証されるわけではありません。
また、経産省は一般的なIT基盤に該当しない製造環境等の制御システムや、提供する製品等を直接の対象とせず、別の制度・ガイドライン等で対策する想定を示しています。冷却設備を含む現場設備のリスクまで、星の取得だけで確認済みにするのは適切ではありません。
制度の対策状況と、自社が依存する設備・供給・データを合わせて見ると、制度で確認できることと、個別に確認することを分けられます。SCS評価制度の全体像と併せて考えると整理しやすくなります。
サプライチェーン攻撃についてよくある質問
取引先が攻撃されたら、自社にも必ず侵入されますか?
必ずではありません。接続や操作権限、情報の共有などの条件で変わります。一方、侵入されなくても、供給停止や預けた情報の漏えいによる被害は起こり得ます。
取引先に対策を任せれば、自社の備えは不要ですか?
相手の防御と、自社の依存の管理は別です。接続権限や渡す情報を絞ること、停止時の代替方法を考えることなど、自社側で調整できる部分もあります。
バックアップがあれば、供給停止に対応できますか?
データの復旧には役立ちますが、失われた商品や部品の供給能力まで戻せるわけではありません。設備、物流、代替処理も関係します。サイバー攻撃の復旧が長引く理由でも、業務の依存を扱っています。
自社が侵入されるかだけでは、事業のリスクは見えない
サプライチェーンのサイバーリスクは、取引先の数だけでは測れません。どの情報、操作権限、設備、供給に依存しているかで、失うものと備え方が変わります。
自社が攻撃された場合に何を失い、誰への供給が止まるか。取引先が攻撃された場合には、自社のどの業務が止まるか。両方向を見える形にすると、セキュリティをIT部門だけの問題として扱うより、経営上の優先順位を考えやすくなるでしょう。
参考資料
- CERT-FR:冷却設備の遠隔制御機器に対する侵害の注意喚起 — 初版2026年10月12日、13日更新。対象機器と防御・復旧の案内。
- AP:欧州スーパーの冷却設備へのサイバー攻撃 — 2026年10月の食品損失等の報道。事件の侵入経路は確定情報と推測を分けています。
- トヨタ:2022年2月28日時点の生産計画 — 国内仕入先の障害と14工場28ラインの停止発表。
- 小島プレス工業:システム停止事案調査報告書・第1報 — 2022年3月31日。外部不正アクセスと暗号化についての報告。
- IPA:SCS評価制度/経産省:SCS評価制度 — 想定リスク、対策評価と対象範囲。
本記事の文章・表・図解・グラフは、Skill Business Architecture Labが独自に編集・作成しています。引用・紹介する場合は、引用箇所が分かる形で、記事名・サイト名・記事URLをご記載ください。
コメント