「セキュリティに詳しい社員を、責任者に任命したい」。脆弱性への対応や情報漏えいへの備えをきっかけに、そう考える経営者もいるでしょう。
ただ、システムの更新を任せることと、会社全体のセキュリティを統括してもらうことでは、必要な仕事も権限も違います。役職を調べるとCISO、CSO、CIOなど似た略称が並び、誰に何を任せればよいのか分かりにくくなります。
CISOは、企業の情報セキュリティを統括する責任者です。自らすべての技術対応をする人ではなく、会社として何を守り、どの対策を優先し、誰が実行するかを経営と現場につなぐ役割を担います。
本記事では、セキュリティに関係するCXOの役割を整理したうえで、日本企業の設置率・兼務の実態、実名企業の体制、具体的な仕事と管理指標を紹介します。自社に責任者を置く際に、肩書と一緒に何を決めればよいかまで分かるように説明します。
CISOとは?情報セキュリティを統括する責任者
CISOはChief Information Security Officerの略で、日本語では「最高情報セキュリティ責任者」と呼ばれます。全社の情報セキュリティ方針、対策計画、管理体制、経営への報告などを統括する役割です。CXOの「X」は担当領域を表し、CISOもその一つです。
守る対象はシステムだけでなく、情報と事業の継続
セキュリティというと、ウイルス対策ソフトや不正アクセスの防止を連想しがちです。しかし、会社にとっての問題は、攻撃を受けることだけではありません。
- 顧客情報や営業秘密が外部へ流れる。
- データが書き換えられ、正しい注文や取引ができなくなる。
- システムが止まり、受注・出荷・サービス提供を続けられなくなる。
これらはそれぞれ、情報の機密性・完全性・可用性に関わる問題です。情報の保護は電子データに限らず、紙の書類、従業員の取り扱い、委託先との共有にも及びます。
そのためCISOには、技術的な弱点だけでなく「この情報が漏れたら誰に影響するか」「この業務が止まると会社はどうなるか」を把握し、対策の優先順位へつなぐ仕事があります。経営者に代わって会社のあらゆる判断を最終決定する役職、という意味ではありません。委任された範囲で判断し、会社全体の重大判断は経営へつなぎます。
セキュリティ担当者・SRE・CSIRT・SOCとの違い
まず区別したいのは、全体を統括する責任と、対策を実行する仕事です。小さな組織では同じ人が複数の役割を担いますが、役割そのものが同じになるわけではありません。
| 役割 | 主に担当すること | CISOとの違い |
|---|---|---|
| 情報システム・セキュリティの担当者 | 端末やアカウントの管理、更新、設定、対策の運用など | 担当範囲の実務を担う。通常、それだけで全社の予算・部門調整を統括する立場にはならない |
| SRE | サービスの信頼性向上、運用の自動化、障害への対応など | 安定したサービス運営に強みを持つが、全社の情報管理や委託先管理まで自動的に担当するわけではない |
| CSIRT | セキュリティ事故への対応と関係者の調整 | 事故対応を担うチーム・体制。責任者の肩書ではない |
| SOC | ログなどの監視、攻撃の検知・分析 | 日々の異常を見つける機能。全社方針や投資判断とは別 |
CSIRTはComputer Security Incident Response Team、SOCはSecurity Operation Centerの略です。監視で見つかった異常を事故対応へつなぎ、その事業影響や追加投資を経営へ伝える、と考えると関係をつかみやすくなります。
例えば脆弱性が見つかった場合、技術担当者は影響を調べて更新や代替策を実施します。CISOは、対象システム以外にも同じ問題がないか、事業部門との調整が必要か、対応状況を経営へ報告すべきかを整理します。技術対応を依頼したいのか、全社統括を任せたいのかで、任命する仕事は変わります。
CSO・CCSOなど、セキュリティに関わるCXOの違い
セキュリティに関わる名称は多くありますが、別々の専門職が何十種類も必要ということではありません。「全体を統括する」「対象を絞る」「複数領域をまとめる」の違いから整理できます。
全体を統括する役職と、特定領域を担当する役職
| 役職 | 正式名称 | 担当範囲の基本的な捉え方 |
|---|---|---|
| CISO | Chief Information Security Officer | 会社の情報セキュリティを統括する |
| CSO | Chief Security Officer | セキュリティ全般。情報・サイバーに加えて施設や人の安全まで含む場合も、CISOと近い意味で使う場合もある |
| CCSO | Chief Cyber Security Officer | システムやネットワークなど、サイバー領域のセキュリティを統括する |
| CPSO | Chief Product Security Officer | 顧客へ提供する製品・サービスのセキュリティを統括する |
| CPO | Chief Privacy Officer | 個人情報・プライバシーの適切な保護と取り扱いを統括する |
CISOとCCSOは担当範囲が重なります。CSOも必ずCISOの上位にいるわけではなく、名称だけで組織の上下関係は決まりません。
自社への設置を考えるなら、まず守る対象を整理します。顧客情報・社内システム・委託先を横断して管理したいならCISOの職務、販売する機器やサービスの脆弱性対応まで統括したいなら製品セキュリティの職務も必要になります。個人情報の利用目的や提供方法まで扱うなら、プライバシーの管理も加わります。必要な職務を整理することと、それぞれに別の役職者を置くことは別です。 同じ責任者が統括するか、専門責任者を分けるかは、対象と実務の規模に合わせて設計します。
CPSOを分ける理由は、自社の社内システムを守ることと、顧客に販売する製品を安全にすることでは、対象と仕事が異なるためです。例えば、社員のパソコンの管理と、販売済みの機器の脆弱性に対して更新を提供する仕事は別です。製品側の脆弱性対応を担う体制はPSIRTと呼ばれ、CPSOなどの責任者と連携します。
CPOは、漏えいを防ぐだけでなく、そもそもその個人情報をその目的で取得・利用・提供してよいかを扱います。データが安全に保管されていても、不適切な利用がなくなるわけではないため、セキュリティとプライバシーの両面を考えます。
また、企業によってはSecurity & Trust Officerのように安全性と信頼をまとめたり、日立のCD&SOのようにデジタルとセキュリティを統合したりします。SalesforceのChief Trust Officerも、信頼とセキュリティを横断する役職の実例です。珍しい略称をすべて覚えるより、その会社では何を担当し、どこまで責任を持つかを見る方が役立ちます。
なお、CSOはChief Strategy Officer、CPOはChief Product Officerなど、別の意味でも使われます。資料を読む際は、略称の隣にある正式名称を確認すると混乱を避けられます。
CIO・CTO・CROなど関連CXOとの役割分担
セキュリティ専門の責任者を置いても、IT・開発・事業・法務との連携は残ります。中心となる関連役職は次のとおりです。
| 役職 | 主な担当 | セキュリティとの接点 |
|---|---|---|
| CIO:最高情報責任者 | 全社のIT戦略、システム投資・活用 | ITの導入・運用とセキュリティ対策を調整する |
| CTO:最高技術責任者 | 技術戦略、開発、技術基盤 | 設計・開発段階から安全性を組み込む |
| CRO:最高リスク管理責任者 | 全社のリスク管理 | サイバーリスクを他の事業リスクと合わせて扱う |
| CCO:最高コンプライアンス責任者、CLO:最高法務責任者 | 規制・社内規範、法務 | 情報保護、契約、当局対応、事故時の法的判断で連携する |
データを統括するCDO、AIを統括するCAIOがいる会社では、データ利用やAI導入のルールでも連携します。これらはセキュリティ責任者の別名ではなく、別の担当領域を持つ役職です。
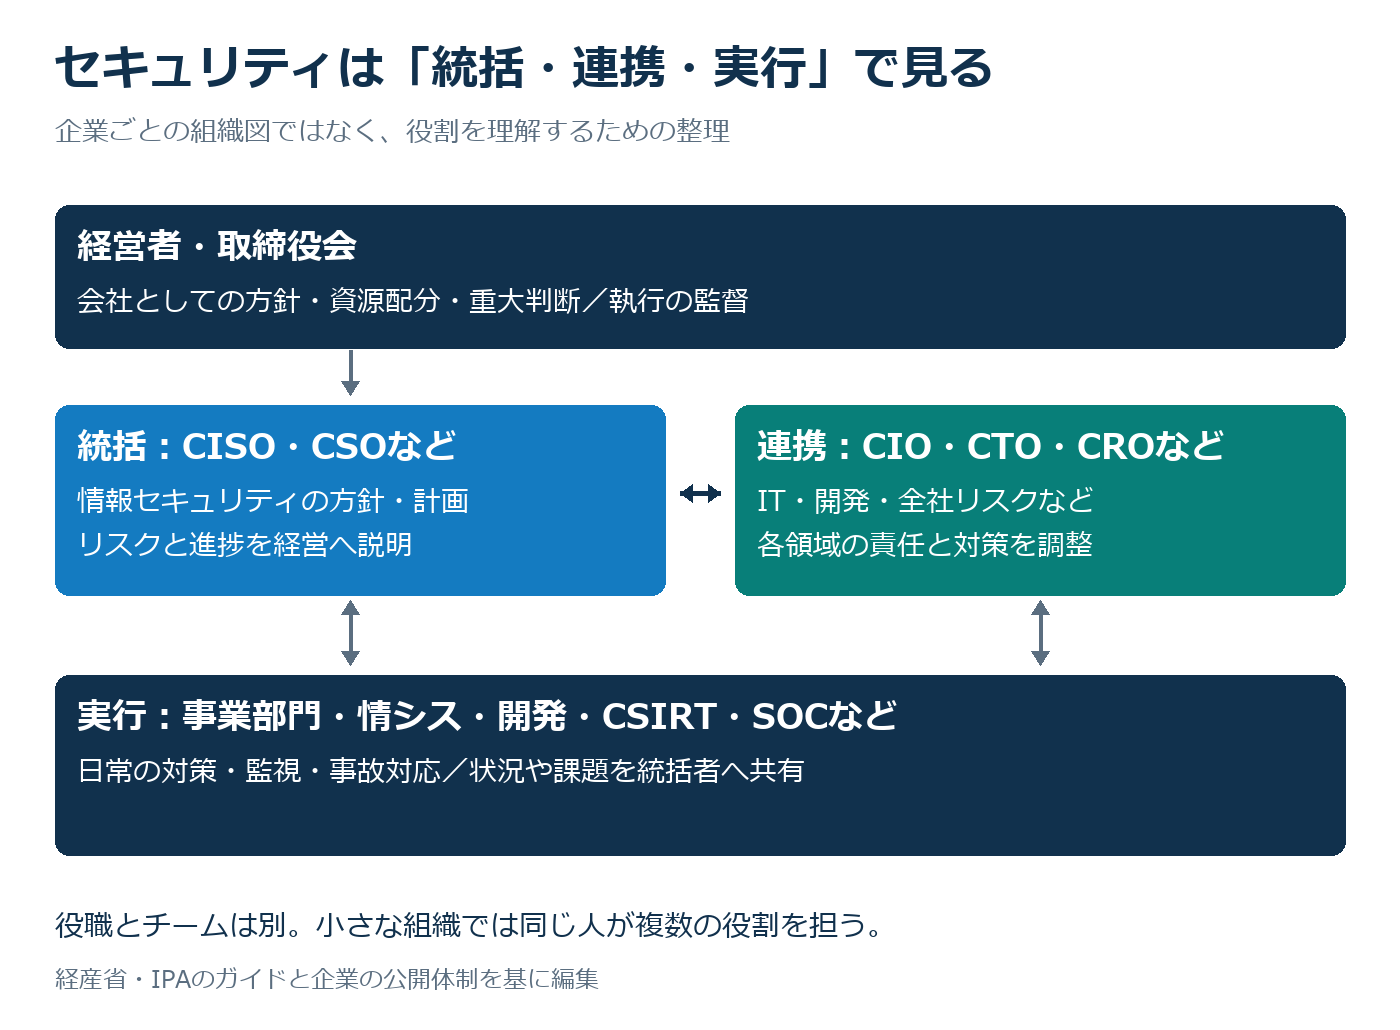
CIOを「攻め」、CISOを「守り」と覚えるだけでは、実務の分担を誤ります。CIOにも安全なIT運用への責任があり、CISOにも安全性を確保しながら新しい事業を進める役割があります。違いは、賛成する人と止める人ではなく、IT活用全体を統括する視点と、情報セキュリティを専門に統括する視点です。
日本企業はどのくらいCISOを置いている?設置率・兼務の実態
日本のCISO設置状況は、企業規模・業種だけでなく、調査がどこまでをCISOとして数えるかでも変わります。まずは継続調査の原表から、担当役員としての設置状況を見ます。
JUAS調査では26.9%。CIOとの兼務が多い
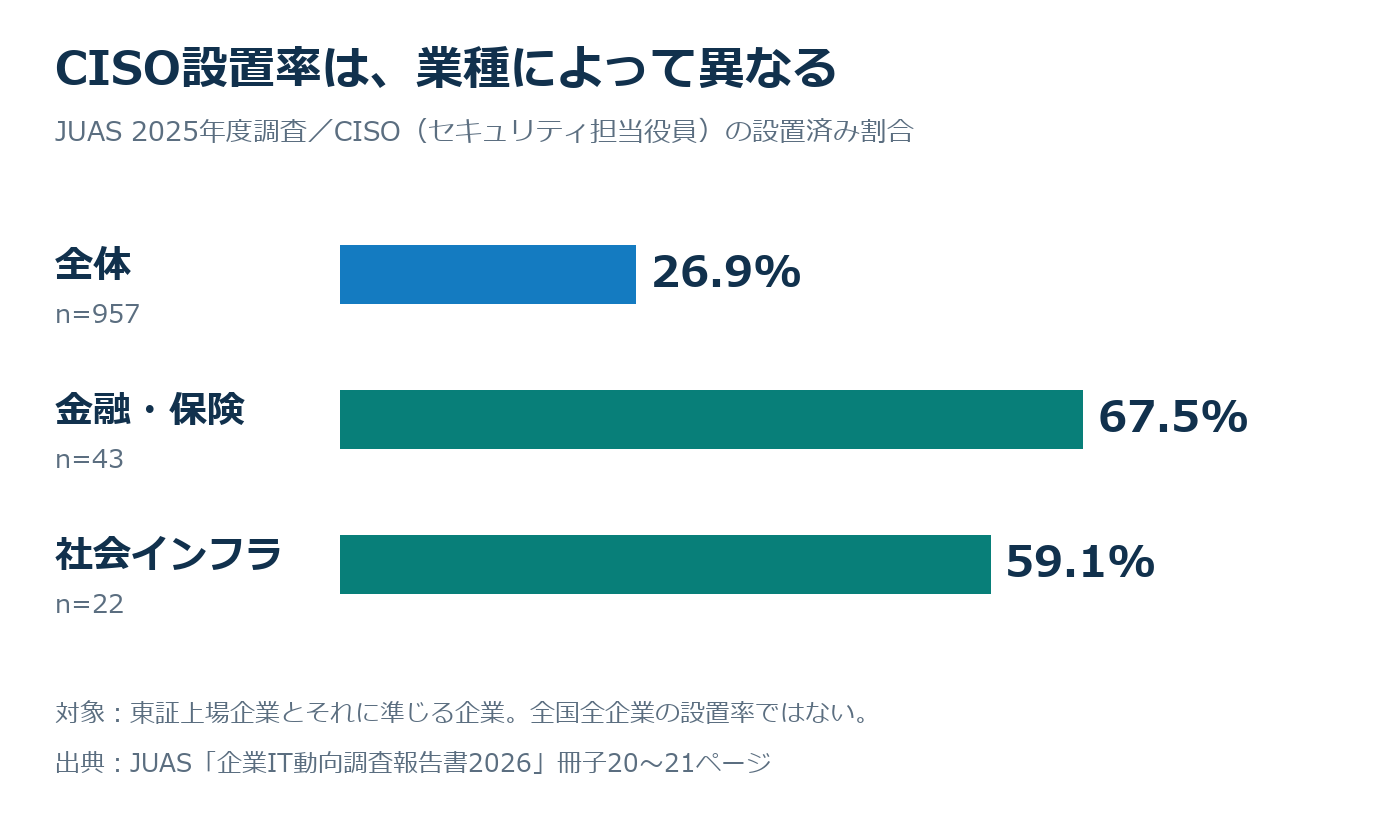
JUASの「企業IT動向調査報告書2026」は、2025年9〜10月に東証上場企業とそれに準じる企業を対象として実施され、957社が回答しています。CISOを設置済みとした割合は26.9%です。内訳は、CIOとの兼務18.0%、CIOとは別配置が合計8.9%でした。
ここでいう「CIOとは別配置」は、CIOと別の人が担当するという区分です。他の仕事も一切兼ねていない、という意味の専任とは異なります。日本企業のCISOを理解する際は、設置の有無だけでなく、何と兼務しているかまで見ることが重要です。
同じ2026年版に掲載された前年度値は24.5%で、2025年度は2.4ポイント高くなっています。ただし各年の回答企業は同一とは限らず、同じ企業を追い続けた結果ではありません。
業種・売上規模によって設置状況は大きく異なる
同調査の2025年度では、金融・保険は67.5%、社会インフラは59.1%です。全体平均だけを見ると、これらの分野での設置の進み方を見落とします。
売上規模で見ると、同じ調査の売上高回答企業における設置割合は、100億円未満では約19%、1兆円以上では約60%です。さらに1兆円以上では、CIOも置きながらCISOを別に設置する区分が、前年度23.1%から33.3%へ増えています。一方、CIO兼務は38.5%から27.1%へ下がっています。
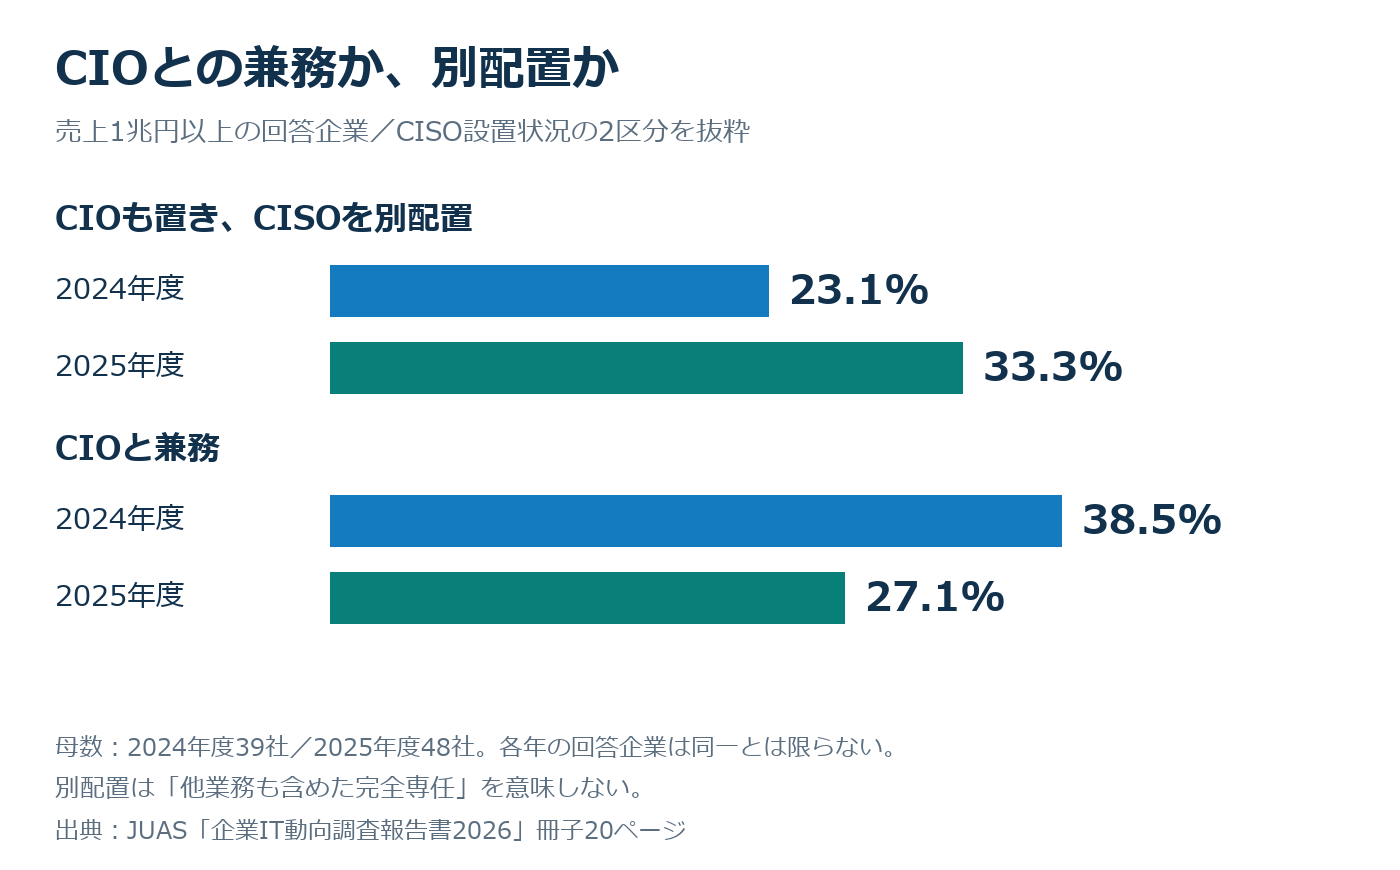
この区分では、単に新しく役職を置くことだけでなく、CIOとの兼務と別配置をどう組み合わせるかにも変化が見られます。少数の回答企業の比較であり、すべての大企業が専任化しているとは言えませんが、自社に近い規模の体制を考える材料になります。
出典:JUAS「企業IT動向調査報告書2026」冊子20〜21ページ。売上規模別の設置合計は、原表に表示された区分を合算しています。
調査によって設置率が違う理由と、人数が分からない理由
別の調査では、もっと高い設置率が出ています。NRIが2025年9〜10月に国内の売上高上位企業を中心に実施し、366社から回答を得た調査では、CISO設置64%、専任8%でした。また、日経リサーチとトレンドマイクロによる2022年の大企業の責任者300人への調査では、名称が異なる同等の責任者を含めた設置率は73.3%です。
これらは、同じ日本企業の調査であっても、対象企業と役職の数え方が違います。26.9%と64%を並べて「短期間に急増した」とは解釈できません。
また、設置率は役職者の実人数ではありません。グループ全体のCISOの下に、地域・子会社のCISOを置く会社もあり、一人が複数の役割を兼ねる場合もあります。掲載した調査は、日本全国の役職者を数えた人数統計ではありません。
これらの調査から設置状況を把握したうえで、次に、責任者が担う仕事と企業ごとの分担を見ていきます。
CISOは具体的に何をする?平時・有事の仕事
CISOの仕事は、対策を決めて終わりではありません。方針を実行計画へ変え、部門に展開し、状況を把握して経営判断へ戻す仕事が続きます。事故が起きれば、技術対応と会社全体の対応をつなぎます。
平時は優先順位・計画・資源・進捗をつなぐ
| 仕事 | 具体的に扱う内容 |
|---|---|
| 守る対象とリスクの把握 | 重要な情報・業務・システム、委託先、事故時の影響を整理する |
| 方針と計画 | 対策の優先順位、達成したい状態、期限、担当を定める |
| 予算と人員 | 必要な費用・人材を説明し、経営や関係部門と調整する |
| 部門・グループへの展開 | 共通ルール、部門ごとの対策、例外の扱いを整理する |
| 実施状況の確認 | 進捗、残るリスク、監査・訓練の結果を把握する |
| 経営への報告 | 実施したことだけでなく、残る問題と判断してほしい事項を伝える |
例えば、営業部門が業務停止を理由に古いシステムの更新を延期している場面を考えます。技術担当者は更新の方法や停止時間を調べ、営業部門は受注・顧客対応への影響を整理します。CISOは、放置した場合の影響、更新の費用、停止時間、代替手段をまとめ、実施条件を調整します。権限内で解決できない場合は、経営者に判断を求めます。
経営者に届くのは、単なる「更新が必要です」という報告ではなく、「いつ、何を止め、いくらかけ、何を防ぐか」という選択肢です。経営者は、それを基に費用や業務への影響、残るリスクの受け入れを決めます。この説明例のように、技術上の課題を、会社として判断して実行できる計画へ変えることが統括の仕事になります。
経済産業省・IPAのサイバーセキュリティ経営ガイドラインも、管理体制、予算・人材、継続的改善、委託先を含む対策などを扱っています。CISOへの任命は、技術に詳しい人を一人指名するだけの話ではありません。
有事は技術対応と事業判断をつなぐ
事故の際には、調査や封じ込めを行う技術チームに加え、事業、経営、法務、広報などが関わります。CISOはそれらの判断に必要なセキュリティ上の情報を整理し、対応を調整します。
例えば、被害拡大を防ぐためにシステムを止める案が出たとします。技術部門は停止によって何を防げるかを説明し、事業部門は受注・出荷・顧客への影響を整理します。CISOは両方をつなぎ、委任された範囲を超える事業判断は経営へ上げます。停止、対外説明、復旧後の再開などについて、誰が決めるかを事前に明確にしておくと、事故の最中に決定権を探す事態を減らせます。
CSIRTやSOC、運用担当者だけで会社全体の判断を背負うことも、CISO一人が全対応を実行することも、適切な役割分担とは言えません。情報を集める人、対策する人、事業上の判断をする人の接続を整えることも、統括の仕事です。
実名企業で見る、CISO・CSOの配置と支援体制
公開されている企業の体制を見ると、CEO直下、CIO・CROとの連携、グループ統括など、設計は一つではありません。以下では、責任者の位置、支援組織、部門の責任という違いに注目します。
アスクル:独立した経営機能と支援組織を設置
アスクルは2026年3月、前年のランサムウェア被害を踏まえ、従来のCSOに替えてCISOを設置すると発表しました。特徴は、CISOを本部制の業務執行から独立した経営機能とし、CEO直下に「トラスト&セキュリティ」を新設した点です。
単に名称を変更するのではなく、全社の管理統括を担う位置と支援組織を示しています。設置を検討する会社にとっては、任命する本人だけでなく、どの組織が機能を支えるかまで決める例として参考になります。この発表で確認できるのは体制変更であり、変更後の事故削減効果までは示されていません。
LINEヤフー:CEOからの権限委譲とグループ統括
LINEヤフーは、CEOに任命・権限移譲されたCISOをトップとするセキュリティ統括組織を置いています。CEO直下のセキュリティガバナンス委員会と、主要なグループ会社のCISOが参加するグループCISO Boardも設置しています。
ここから分かるのは、責任者と会議体の仕事を分けていることです。専門組織が状況を把握し、経営に議論をつなぎ、グループ会社とも連携します。一人のCISOにすべての会社の日常業務を直接任せる構造ではありません。
SMBCグループ:CIO・CROと専門組織が支える体制
SMBCグループでは、グループCIO・CROの下にグループCISOを置き、副CISO・地域CISOとともに管理体制を構築しています。2026年3月末時点で、グループ・グローバル全体のセキュリティ専門スタッフは850人以上と開示されています。
この850人はCISOの人数ではなく、専門スタッフの規模です。責任者の設置と実務の人員は別の話であり、大きな組織では統括・地域・監視・事故対応などが分担されています。CISOは必ずCEO直下という一つの配置だけではなく、ITと全社リスクの管理体制につながる配置もあることが分かります。
NEC・ソフトバンクグループ:名称と兼務だけでは分からない分担
NECではCSO・CISOが関わる体制に加え、各部門長が担当組織の情報セキュリティ管理責任を担います。専門部署に任せきりにせず、ルールや施策を実際の業務へ展開する側にも責任を持たせています。
ソフトバンクグループ株式会社は、2025年の人事発表でCFO・CISOなどの兼務を示しています。グループの体制としては、傘下の事業統括会社のCISOが参加する委員会を運営しています。兼務という言葉だけで、支援もなく一人で担当しているとは判断できません。
なお、ソフトバンク株式会社は別法人です。同社ではCISOが全社の情報セキュリティ委員会を主宰し、重大な事故の際には社長を本部長とする緊急対策本部を設置する体制が示されています。
これらを比較すると、見るべき点は三つに整理できます。
| 比較する点 | 自社の設置を考える際に分かること |
|---|---|
| 責任者の位置 | 誰に報告し、どの経営判断につながるのか |
| 実務を支える組織 | 方針づくり、監視、技術対応、事故対応を誰が担うのか |
| 事業部門との分担 | ルールを業務に反映し、日常的に守る責任を誰が持つのか |
大企業の組織をそのまままねる必要はありません。例えば、小規模な会社で社内ITと顧客情報を主な対象とするなら、既存の役員が統括責任者を兼務し、情シス担当者が実務を取りまとめ、各部門長が自部門の対応を担う分担が考えられます。専門的な評価や監視は外部支援で補う方法もあります。これは上記企業の縮小版という実例ではなく、公開事例の機能を基にした設計例です。
LINEヤフーの権限委譲からは「責任者が経営へ何を求められるか」、SMBCの専門組織からは「実務を誰が担うか」、NECの部門長の責任からは「現場へ誰が展開するか」を、自社に置き換えて考えられます。社長が責任者を指名した後も、現場の部門長に実行の役割が残ることが重要です。
CISOの成果は何で測る?会社のKPIと本人評価を分ける
CISOの成果は「事故を起こさなかったか」だけでは十分に把握できません。一方で、対策を何件実施したかだけでも、会社が安全になったかは分かりません。公開情報を読む際は、会社の成果目標、対策の活動指標、本人の人事評価を分けると理解しやすくなります。
重大事故件数と、平時の活動・対応能力を組み合わせる
例えばLINEヤフーは、当局から報告徴収や指導を受けた重大性の高い案件を「重大セキュリティインシデント」と定義し、目標0件に対して2024年度1件、2025年度0件と公表しています。これは定義を設けた会社の成果指標であり、あらゆる事故や異常がゼロだったことを意味しません。
NECは重大インシデント0件の目標に加え、外部サーバの定期監査を年4回、経営層などが参加する演習を半年に1回以上実施すると説明しています。成果目標と、平時にどんな活動をするかを分けて読むことができます。
IPAが紹介する匿名企業の指標例には、サービス中断時間、セキュリティ成熟度、必要スキルを備えた人員の充足率などがあります。こうした指標を組み合わせると、事故がなかった期間にも、残る課題や対応能力の変化を説明できます。
| 見る対象 | 指標の例 | 判断できること |
|---|---|---|
| 事業への影響 | 重大事故件数、サービス中断時間 | 結果としてどの程度の影響が出たか |
| 対策の実施 | 監査・演習の実施状況、改善計画の進捗 | 決めた取り組みが進んでいるか |
| 対応する能力 | 成熟度、必要人員の充足、演習で見つかった課題への対応 | 次の事故に備える体制が整っているか |
これは各社が共通の指標を持っているという意味ではありません。業務とリスクに合わせて組み合わせるための整理です。また、これらの公開指標を、そのままCISO個人の給与・賞与の評価項目とみなすこともできません。
指標を見て、経営者は何を判断するのか
指標は、報告を受けるだけでなく、対策が進まない原因と次の判断をつかむために使います。例えば重要システムの改善計画が遅れている場合、経営者は責任者から、未完了の対象、その影響、遅延理由、解消に必要な条件を受け取ります。
実務人員が足りなければ、増員・委託・他業務の削減が選択肢になります。事業部門が停止日を決められないなら、事業責任者と実施時期や代替運用を決めます。担当と期限が曖昧なままなら、責任者に計画と進行管理の立て直しを求めます。同じ「遅延」でも、取るべき対応は違います。
これは本記事が提案する管理の使い方です。経営報告には、数字に加えて、残るリスク・進まない理由・経営に決めてほしい事項を含める。 そうすれば、責任者の働きと、会社側が用意すべき資源を分けて考えられます。
専任・兼務と成熟度の調査から分かること
前述のNRIの国内366社調査では、デジタルレジリエンスの成熟度は、専任CISOがいる企業で平均3.2、兼務では2.6、未設置では2.1でした。レジリエンスは、事故や障害に備え、影響を抑えて復旧・適応する組織の力を指します。
この調査は、NRIが独自に設定した22の観点を5段階で評価したものです。専任の企業で成熟度が高いという関連は見られますが、任命だけによる因果効果を測った結果ではありません。
自社の設置を考える際には、専任・兼務の違いとともに、計画を進める人員、経営への報告、部門の実行体制を整える判断材料になります。
自社にセキュリティ責任者を置くときに決めること
他社のデータと体制を踏まえると、設置時に先に決めたいのは肩書ではなく、担当する仕事、判断できる範囲、実務を支える人と時間です。
技術対応か、全社統括か。任せる仕事から設計する
目的が「サーバの更新を確実に行うこと」であれば、まず対象資産、運用担当、委託先、対応期限を明確にする仕事が中心になります。CISOという肩書を付けるだけでは更新は進みません。
一方、顧客情報、社内端末、クラウド、委託先、自社製品などをまたいで優先順位を決めるなら、全社統括の仕事が発生します。担当者には技術知識に加え、事業への理解、部門間調整、予算や残るリスクを経営へ説明する力が求められます。
任命時には、例えば「社内ITだけか、提供する製品も含むか」「国内だけか、子会社や海外も含むか」を明確にすると、後から担当範囲が際限なく広がるのを防ぎやすくなります。
専任採用の費用は?給与予測と実名企業の募集額を見る
外部から責任者を採用する場合、どの程度の給与が必要でしょうか。公開情報には、人材紹介会社による給与予測と、企業ごとの募集額があります。
Robert Halfの2026年版日本向け給与情報には、CISOの採用時の想定給与として2,800万〜4,300万円、50パーセンタイルの区分として3,500万円が掲載されています。同社の紹介実績などに基づく予測で、賞与・福利厚生は含みません。これは日本の在職CISO全体の平均年収ではなく、公開ページではCISOに限った標本数や企業構成も確認できません。Robert Halfの給与情報、算出方法
一方、実名企業の募集情報には、次の提示額があります。
| 企業 | 募集職務 | 提示年収 |
|---|---|---|
| ユーザベース | セキュリティリード/CISO候補 | 1,100万〜1,300万円 |
| ケアネット | 情報システム・セキュリティグループのマネージャー/次期CISO・CIO候補 | 1,000.8万〜1,500万円 |
出典:ユーザベースの募集情報、ケアネットの募集情報(2026年10月26日確認)。ケアネットは別途賞与を支給する場合があると記載しています。
こちらはCISO候補者の募集額であり、就任済みCISOに実際に支払われた給与ではありません。ユーザベースは現場の課題解決から段階的に責任範囲を広げる役割、ケアネットはコーポレートITと情報セキュリティの両方を担う役割として募集しています。給与予測と募集額の双方から費用感を知り、自社が任せる職務に近い条件で採用予算を考えるのが実用的です。
これだけの人件費を専任の責任者一人に充てることが難しい会社では、社内の役員・管理職による兼務や外部支援も選択肢になります。ただし、兼務者の給与だけで対策費用を賄えるわけではありません。責任者の処遇とは別に、実務人員、対策ツール、監視や事故対応の委託費を見積もります。
社外採用・社内兼務・外部支援をどう組み合わせるか
専門責任者を社外から採用するなら、求人段階で担当範囲、報告先、権限、支援人員を示します。社内から任命するなら、会社の業務を知っている強みを生かしつつ、足りないセキュリティの専門性をどう補うかを決めます。外部支援は、評価・計画・監視など不足する機能を契約で補う方法です。いずれも、経営者が責任者と実務体制を合わせて用意する点は共通します。
兼務なら既存業務・権限・支援体制を一緒に変える
技術に詳しいSREや情シスの担当者を候補にすることは考えられます。ただし、そこへ全社の予算・リスク・人・委託先・事故対応を追加すると、従来の技術業務とは異なる負荷が生まれます。
兼務で進めるなら、追加する仕事だけでなく、減らす既存業務、判断できる範囲、実務の支援者も決めます。社内で足りない知識は外部専門家で補えても、社内の予定や業務目標を調整する役割まで自然に埋まるわけではありません。
例えば、役員が責任者を兼務する場合、情シス担当者が資産と対応状況を集め、各部門長が自部門の改善を進め、責任者が優先順位・予算案・未解決事項を経営へ報告する分担が考えられます。技術評価や監視を外部へ委託しても、契約管理と社内の実施状況を取りまとめる担当者は必要です。
情シス担当者自身を統括責任者にするなら、技術作業の一部を他の担当者や委託先へ移し、部門調整と経営報告に使う時間を確保します。事故対応も担うなら、通常業務の代行や連絡体制を決めます。兼務できるかどうかは、肩書の数ではなく、担当範囲と支援を含めた仕事量で判断します。
必要な人材を採用・育成する際の課題は、セキュリティ人材不足の現状と採用・育成の見直しでも詳しく整理しています。
経営と現場の意見が割れたときの判断経路を決める
セキュリティ対策は、営業の使い勝手、開発の納期、運用費用などにも影響します。営業部門から「この制限で売上が下がる」と言われたとき、CISO個人が押し切れるかどうかを制度の前提にはできません。
例えば、対策の対象を絞る、段階的に導入する、別の業務手順を用意することで、目的を保ちながら負担を減らせる場合があります。それでも残る対立は、リスク低減と事業影響を並べて経営が判断できる経路につなぎます。
その経路を職務として定めるなら、承認済みの予算・計画内の実施調整は責任者、追加予算や大きな業務変更は経営会議、重大事故時の事業停止・再開は社内で指定した決定者、という整理が考えられます。これは権限設計の例です。会議を待てない緊急時には誰へ連絡し、不在なら誰が代わるかも決めておくと、現場が決裁待ちになる事態を減らせます。
任命時に「何を本人が決められるか」「どこから経営へ上げるか」「事業部門の責任者は誰か」を明確にしておくと、担当者だけに責任が集まるのを防げます。短期の売上や納期に影響する判断を求めるなら、その影響を受け入れるかどうかまで会社として決めることになります。
CISOの設置でよくある疑問
CISOは必ず専任の役員でなければならない?
CISOという名称だけで、実際の役職や兼務状況は決まりません。調査には非経営層の統括者を含むものもあり、実名企業にも兼務や複数の責任者で支える体制があります。個別業種の規制や自社の職務権限を踏まえ、経営への接続と実行体制を設計します。
CISO候補者の資格は、何の判断材料になる?
例えば、CISSPはリスク管理、資産保護、設計、ネットワーク、運用など幅広いセキュリティ領域を扱います。CISMはガバナンス、リスク管理、セキュリティ施策の管理、インシデント管理を扱います。技術を含めた全体の知識を確認したいのか、管理・統括の知識を確認したいのかによって、資格から読み取る内容は変わります。CISSPの公式説明、CISMの公式説明に基づく整理です。
任命時には資格名に加えて、どの規模・範囲の組織で、何を判断し、どんな調整を担ったかを確認すると、任せる仕事との対応が見えます。例えば、限られた予算から対策を優先した経験、営業・開発と対策の実施時期を調整した経験、残るリスクを経営へ説明した経験です。
技術の専門家を社内から育てるなら、専門知識の不足だけを研修で埋めるのではなく、予算計画や経営報告、部門調整を経験できる機会も用意します。資格を持つ人を探すことと、全社統括を担える人を育てることをつなげる考え方です。
外部の専門家に頼めば社内の責任者は不要?
外部支援は、リスク評価、計画、経営報告、事故時の助言などを補えます。vCISOやCISO支援と呼ばれるサービスもあります。ただし契約の範囲によって、実際に担う仕事は異なります。
例えば外部の専門家がシステム停止を提案しても、顧客対応や売上への影響を踏まえて実行を決める社内の経路は残ります。外部に何を任せ、社内の誰が判断し、誰が現場へ展開するかを一緒に決めると活用しやすくなります。
肩書より先に、任せる仕事と支える体制を決める
CISO・CSOなどの名称が複雑に見えるのは、企業によって守る対象と役割の分け方が違うためです。名称を一つ選べば、自社のセキュリティ体制が決まるわけではありません。
日本企業の調査では設置率にも業種・規模による差があり、実際の企業も、兼務、独立した経営機能、専門組織、グループの責任者などを組み合わせています。外部からの専任採用が難しい会社にも、社内兼務と外部支援を組み合わせる選択肢があります。
設置時には、守る対象、任せる仕事と権限、実務の担当者、必要な時間と予算、経営が決める事項を揃えます。任命後は、対策の進捗だけでなく、残るリスクと進まない理由を受け取り、会社として必要な判断につなげます。
自社に責任者を置くことは、「詳しい人に任せる」から「会社として誰が何を判断し、実行するかを決める」ことへの一歩です。任せる仕事と、実行できる条件をセットで設計することで、CXOの肩書が具体的な役割になります。
参考資料
- ユーザベースのセキュリティリード/CISO候補募集、ケアネットの次期CISO・CIO候補募集:2026年10月26日確認。提示年収と募集職務。
- Robert Halfの2026年版給与ガイド・算出方法:紹介実績等に基づく採用時の給与予測。
- Robert Half「最高情報セキュリティ責任者(CISO)の給与」:2026年版日本向けの想定給与。賞与等を除く採用時の予測値と関連職種の比較。
- ISC2「CISSP」、ISACA「CISM」:各資格が扱う専門・管理領域。
- JUAS「企業IT動向調査報告書2026」:2025年度調査。冊子20〜21ページ/PDF30〜31ページのCISO設置状況、業種・売上高別の内訳。
- JUAS「企業IT動向調査2026」発表資料:PDF4ページの調査対象・期間・回収数。
- NRI「日本企業のデジタルレジリエンス能力の現在地」:2026年2月公表。国内366社の調査、CISOの専任・兼務と成熟度の関係。
- 日経リサーチ・トレンドマイクロの調査:2022年の大企業責任者調査。同等ポジションを含めた設置状況。
- IPA「経営者が認識すべき3原則と指示すべき重要10項目」:経営者と責任者の役割、予算・人員・事故対応体制。
- Cisco「What is a CISO?」:CISOの仕事、他の経営責任者との関係。
- Ericssonの製品セキュリティ責任者の職掌例:CPSOの担当範囲。
- NRIのCCSOの名称例:Chief Cyber Security Officerという役職名の実例。
- NIST SP 800-100:冊子11ページのCPOとセキュリティの関係。
- SalesforceのChief Trust Officer任命発表:信頼とセキュリティを横断する役割の例。
- アスクル「新本部体制に関するお知らせ」:2026年3月公表。CISOの設置と支援組織。
- LINEヤフー「セキュリティ」:CISOへの権限委譲、統括組織と会議体。
- LINEヤフー「サステナビリティマネジメント」:重大セキュリティインシデントの定義と年度実績。
- SMBCグループ「サイバーセキュリティ」:CIO・CRO・CISOの関係、グループ体制と専門スタッフ数。
- NEC「情報セキュリティとサイバーセキュリティ」:CSO・CISO、部門長の責任、目標と対策活動。
- ソフトバンクグループ「情報セキュリティ」、2025年6月の人事発表:グループ体制と当時の兼務の実例。
- ソフトバンク株式会社「情報セキュリティ」:全社委員会、CSIRT、有事の対応体制。
- IPA「セキュリティKPIを用いたリスク管理」:サービス中断時間、成熟度、人材充足率などの指標例。
- 日本シーサート協議会「CSIRT人材の定義と確保」:事故対応を支える役割と人材。
- Google SRE書籍:信頼性とセキュリティの接点。
- 日立の役員・職掌:CD&SOという統合型役職の例。
- NEC「CISOマネジメント支援サービス」:外部支援が提供する仕事の具体例。
本記事の文章・表・図解・グラフは、Skill Business Architecture Labが独自に編集・作成しています。引用・紹介する場合は、引用箇所が分かる形で、記事名・サイト名・記事URLをご記載ください。
コメント