セキュリティ製品が不審な通信を検知した。端末も一台隔離した。それでも、「被害はこの端末だけなのか」「同じ利用者のアカウントは他でも使われていないか」「どこまで止めれば業務を続けられるか」という判断は残ります。
GCIHは、このようなサイバー攻撃の検知後の調査・対応に関係する、米国GIACの民間資格です。攻撃者の手口を理解し、端末や通信、ログに残る情報から何が起きたかを調べる知識と技能を扱います。
海外の資格というだけで、国内企業に必要になるわけではありません。自社で誰が事故の技術調査を担い、その人のどの経験を補いたいかによって、学ぶ意味は変わります。本記事では、資格と関連研修の違い、英語・費用・更新の負担、実務者の学習経験をつなげて整理します。
GCIHとは?事故の技術調査と対応を扱う資格
GCIHは、GIAC Certified Incident Handlerの略です。GIACはGlobal Information Assurance Certificationの略称で、情報セキュリティの専門領域ごとに資格を認定する米国の組織です。GCIHは、そのうちインシデントハンドリングを対象にした資格です。[1]
インシデントとは、不正アクセスやマルウェア感染など、情報やシステムの安全を損なう出来事を指します。インシデントハンドリングは、兆候を見つけ、起きていることを調べ、被害の拡大を抑え、復旧につなぐ対応です。GCIHは、主にその技術面を学び、確かめる資格と捉えると分かりやすくなります。
保有者の仕事は、警報の確認から先にある
関連する職務には、セキュリティの監視・分析を行うSOC、社内の事故対応を担うCSIRT、外部のインシデント対応サービス、システム管理などがあります。GIACも、事故対応担当者・チームリーダー・システム管理者・初動対応に当たるセキュリティ担当者などを対象に挙げています。[1]
例えば監視担当者なら、警報の対象になった通信を確認するだけでなく、端末の処理や利用者の操作記録と照合し、正常な業務か、侵入後の活動かを調べます。調査結果に応じて、別の端末・アカウントへ範囲を広げることもあります。
こうした調査は資格がなくても行われています。GCIHを採用や配置で見る意味は、「事故対応の技術を一定の試験範囲で学び、知識と実技の評価を受けた」という手掛かりが得られることです。担当した事故の規模、扱える環境、報告・調整の経験まで同時に分かるわけではありません。
GIAC・GCIH・SANS SEC504は同じものではない
検索するとGIAC、SANS、SEC504という名前も登場します。費用や学習効果を読み違えないために、まず区別しておきましょう。
| 名称 | 何を指すか | 検討するときの意味 |
|---|---|---|
| GIAC | セキュリティ資格を認定する組織・資格体系 | 資格ごとに対象の専門領域が異なる |
| GCIH | インシデントハンドリングの資格 | 試験への合格によって認定を得る |
| SANS | セキュリティ教育を提供する組織 | 研修を受講して学ぶ選択肢を提供する |
| SEC504 | SANSの関連研修 | 講義と演習で攻撃手法・調査・対応を学ぶ。受講しただけでGCIH取得にはならない |
SEC504を受けずに、GCIH試験だけ申し込むこともできます。GIACは、実務経験、大学等の学習、別の教材による自習も準備方法として示しています。[1][2]
同じGIACには、より実技に重点を置くGX-IHなど別の資格もあります。似た名称の体験記を、そのままGCIHの試験内容や効果として読むことはできません。本記事はGCIHと、その関連研修SEC504を対象にします。
GCIHで何を学ぶ?攻撃手口と調査を結び付ける
GCIHの特徴は、対応手順の名称を覚えるだけでなく、攻撃者が何をするかと、その活動をどう見つけて防ぐかを併せて扱う点です。
現行の公式範囲には、インシデント対応の進め方、ネットワーク・ログ調査、マルウェアの基礎調査、パスワードやクラウドの認証情報、侵入後の活動、Webアプリケーション・APIへの攻撃などが含まれます。AIを調査へ利用することや、AIを対象とする攻撃も範囲に入っています。[1]
| 学ぶ内容 | 初めて聞く人向けの説明 | 仕事との接点 |
|---|---|---|
| 通信・ログの調査 | 通信や操作の記録から出来事を追う | 警報と他の記録を結び付け、調査対象を絞る |
| 認証情報への攻撃 | パスワード等が破られたり、盗まれたりする仕組み | 端末を止めるだけでなく、アカウント側にも対応が必要か考える |
| 侵入後の活動 | 攻撃者が潜伏し、別の場所へ移動する方法 | 最初に見つけた端末だけで調査を終えない理由を理解する |
| Web・API・クラウド | サービス間の接続やクラウド上の設定・データへの攻撃 | 担当する製品の警報だけでは見えない場所へ調査の視野を広げる |
| 対応の進め方 | 調査、封じ込め、復旧などの関係 | 何を確認し、何を止め、次に誰へ引き継ぐかを整理する |
例えば「認証情報が盗まれた可能性がある」という説明を聞いたとき、端末内の不審なファイルだけに関心が向くのか、別のサービスでそのアカウントが使われた記録まで関心が広がるのかで、調査の範囲は変わります。攻撃手口を学ぶ意味は、攻撃の名称に詳しくなることより、次に何を調べるかの候補を持てることにあります。
SEC504では、こうした内容を講義と仮想環境の演習で扱います。公式案内は、受講前に推奨する知識・操作経験としてネットワークの基礎、Windows・Linux、基本的なセキュリティ知識、コマンド操作への習熟を挙げています。未経験者にも説明はありますが、ITの基本操作から学び始める人にとっては、事故対応以前の理解にも時間がかかります。[3]
試験の難易度・取得の流れ・勉強時間は?
GCIH試験は、英語の知識問題に加え、試験用のコンピューター環境を操作するCyberLiveを含みます。「資料を持ち込める試験だから簡単」とも、「海外資格だから上級者しか受けられない」とも捉えにくい試験です。
現行試験は106問・4時間、合格基準は69%
| 項目 | 公式案内の内容 |
|---|---|
| 試験 | 監督付き試験1回 |
| 問題数・試験時間 | 106問・4時間 |
| 合格基準 | 69%以上。2025年5月10日以降の対象試験版に適用 |
| 実技 | CyberLiveによる仮想環境での課題を含む |
| 受験方法 | ProctorUによる遠隔監督、またはPearson VUEの試験会場。個別の受験で利用できる方式を確認 |
| 受験期間 | 試験がアカウントで有効化されてから120日以内 |
| 資料持込み | 紙の書籍・ノート等を利用可能。試験問題・解答のような資料は不可 |
69%は合格に必要な得点基準であり、「受験者の69%が合格する」という合格率ではありません。合格率については、確認できた公式資料に公表値がありませんでした。古い体験記や日本語FAQには70%と書かれたものもありますが、現行のGCIH公式案内を優先しています。[1][4]
実際に申し込んだ試験には版があるため、最終的な条件は自分のGIACアカウント内の案内が基準になります。受験は年一回の一斉実施ではなく、有効期間内に予約する形式です。
実務年数より、知識・操作・英語を組み合わせる負担を見る
GCIHの公開案内には、認定のために指定年数の実務経験を提出する要件は記載されていません。ただし、受験できることと、内容を無理なく学べることは別です。
難しさは主に三つあります。第一に、攻撃・調査の対象が端末、通信、Web、クラウドへ広がること。第二に、ツールの名称を知るだけでなく、仮想環境で必要な情報を得る操作があること。第三に、限られた時間で英語の状況説明や条件を読み取ることです。
資料持込みは暗記量を減らす助けになりますが、何を聞かれているかが分からなければ、参照先も選べません。資料を探す時間と、操作して確かめる時間を含めた準備になります。
取得の流れは、試験範囲を確認して学習方法を選び、受験を申し込み、有効期間内に予約・受験し、合格後は更新のための学習を続ける、という形です。研修の購入と試験申込みが別になる場合は、見積りや注文に何が含まれるかも分けて見ます。
勉強時間に一律の目安はない
国内の公開体験記では、セキュリティの企画・運用・教育などを5年経験したhirochi555氏が、2024年の取得に148時間、うち研修48時間・自習100時間を使ったと記しています。期間は約2か月です。[8]
これは、既にセキュリティの基礎を持つ一人の例です。初学者の標準時間や、企業が全員へ設定できる研修時間ではありません。英語資料を読み慣れているか、WindowsとLinuxのどちらを普段使うか、調査ツールを操作しているかによって、追加の学習量は変わります。
企業が支援するときは、受講日数だけを休業時間として計上すると、復習や演習が勤務後へ偏りやすくなります。講義、英語の読み込み、手を動かす復習、模擬試験という違う作業があることを、本人の担当業務と合わせて考えると実態に近づきます。
日本語で受験できる?講座・教材・手続きの言語を分ける
GCIHの試験は英語です。一方、国内では日本語のSEC504講座が提供されています。日本語で学べることと、日本語で受験できることは一致しません。[2]
| 区分 | 言語と確認できる範囲 |
|---|---|
| GCIH試験 | 英語。SANS JapanのFAQは英語のみと案内 |
| 国内SEC504の講義 | 日本語開催あり。2026年10月の国内開催も日本語講座として案内 |
| 国内SEC504の公式教材 | 一部日本語。FAQではラボ・スライドが日本語化され、教材全体が日本語になるわけではない |
| グローバルのOnDemand | 英語のオンライン研修。国内日本語講座と提供条件が異なる |
| 申込み・問い合わせ | 国内研修は日本語案内・窓口あり。試験のみをGIACへ直接申し込む手続きは英語 |
| 経験証明・更新手続き | GCIHの公開要件に実務年数の証明はない。更新はGIAC側へ継続学習の記録等を申請する |
試験監督やGIACの個別サポートで日本語対応が受けられるかは、公開案内から確認できませんでした。日本語の国内研修窓口があることから、試験時のやり取りまで日本語で完結すると考えないほうが、準備の見込みを立てやすくなります。
日本語の非公式な受験記もありますが、体験した時点の試験仕様や教材構成が記載されています。専門用語の理解や学び方の参考と、最新の受験条件の確認先を分けて使うのが適切です。日本語の解説を読めるだけでは、英語の問題文と操作の準備を終えたことにはなりません。
費用はいくら?試験とSEC504、4年ごとの更新を分ける
GCIHの費用は、試験だけ申し込む場合と、SANSの研修を受ける場合で大きく違います。研修込みの金額を「資格の受験料」と読まないことが、予算を考える出発点です。
試験のみの公式料金と、研修付きの例
| 項目 | 公表料金・条件 |
|---|---|
| GCIH試験への申込み | 999米ドル |
| 再受験 | 899米ドル |
| 模擬試験の単独購入 | 399米ドル |
| 資格更新 | 499米ドル |
| SEC504 OnDemandの公表例 | 8,780米ドル。研修の料金であり、試験は別。適用される税金は別途 |
| 国内SEC504の開催例 | 2026年10月26~31日開催は、通常受講料1,467,950円(税込)、試験オプション164,835円(税込) |
試験等はGIAC公式料金表、研修は各開催・提供方式の案内に基づきます。米ドル表示の料金は適用される税金を含みません。国内例は申込みを締め切った2026年10月開催の価格で、次回開催の確定価格ではありません。早期割引、提供方式、税、為替、追加オプションによって支払額は変わります。[3][5][6]
試験だけ申し込む選択はできますが、安い受験料だけで研修と同じ学習支援が得られるわけではありません。既に範囲の大半を経験していて評価を受けたい人と、演習環境や講師の説明を使って担当外の領域を補いたい人では、買うものが違います。
研修には対応するPC環境も必要です。普段の業務端末をそのまま使えるか、演習用の仮想環境を用意できるかも費用・準備の一部になります。企業の支援額を決める際には、受験料、研修、学習時間、演習環境を分けると、何に投資するのかが明確になります。
更新は4年間で36CPEと更新費用
GCIHの有効期間は4年間です。継続学習による更新では、4年間で36CPEを得て、更新費用を支払います。CPEはContinuing Professional Educationの略で、継続教育の活動を記録する単位です。対象となる研修・活動の種類や提出資料は、GIACの更新規定に従います。[7]
更新を支援する企業なら、取得時の一回の費用だけでなく、本人が担当する仕事と次に学ぶ領域を結び付ける意味があります。例えば、これまで端末中心だった担当者がクラウドも扱うようになれば、継続学習のテーマも変わります。更新ポイントを満たすことと、自社の新しい担当領域を補うことを、同じものとして扱う必要はありません。
既にセキュリティの仕事をしている人が学ぶ意味
実務経験者にとっての追加価値は、事故対応の仕事を初めて知ることだけではありません。自分が普段見ている製品・環境・業務の範囲と、公開された試験・研修範囲を照合し、理解や操作がつながっていない部分を見つけることにあります。
国内の取得例では、経験があっても実技の理解を見直している
前述のhirochi555氏は、既にセキュリティ業務を5年経験し、他のセキュリティ資格も保有していました。それでも模擬試験の実技で理解の浅さを感じ、演習の整理と復習を進めています。初めは省いていた追加課題にも取り組み、操作の選択肢を増やしたと記しています。[8]
この経験から読み取れるのは、職務年数があっても、普段触れない操作や調査の組合せを別の環境で試す余地があることです。「説明を読めば分かる」「普段の製品では操作できる」と、「状況に応じて調べ方を選べる」の間を確かめる機会になります。
ただし、この体験記は学習と試験についての報告です。取得後に事故対応が速くなった、会社の被害が減ったという効果を測定したものではありません。2024年当時の合格基準や費用も、現在の条件とは分けて扱っています。
2026年の実務者は、攻撃と防御を対にして学ぶ点を評価
サイバーインシデント対応を職務として掲げるCorey Nicholson氏は、2026年3月にSEC504を受講し、その後約2か月の学習でGCIHに合格した経験を公開しています。[9]
本人が評価しているのは、攻撃手法だけ、防御だけを別々に学ぶのではなく、攻撃者側の操作を学んだ直後に、その検知・対応・予防を学ぶ構成です。最終日の模擬環境での課題も、学んだ内容が身に付いているか確かめる機会として説明しています。
例えば、警報の名称や検知ルールを中心に学んできた人なら、攻撃者の操作と生じる現象を対にして確かめる学習から、「この警報が出る前後には何が起きるか」「どの記録を組み合わせれば状況が分かるか」を考える材料を得られます。
Nicholson氏は職場へ学びを持ち帰れる点も評価していますが、個別案件の改善数値は示していません。研修と受験を組み合わせた一人の経験であり、資格取得だけの効果や、日本企業全体の効果を示すものではありません。
既にできることが多ければ、認定まで必要とは限らない
試験範囲の多くを業務で扱い、別の環境でも調査や説明ができる人なら、広い範囲を学び直す追加価値は小さくなることがあります。その場合は、担当していないクラウド環境、特定の解析技術、組織内の調整など、今の不足へ学習を絞る選択もあります。
学習には関心があっても、認定という外部の証明を必要としない人もいます。逆に、経験はあるものの、企業が共通の試験範囲で知識・技能を確認したい場面では、受験に意味が生まれます。教材から学ぶこと、研修の演習を受けること、資格を取得・維持することを分けると、全員へ同じ投資を求めずに済みます。
CISA・OSCPと何が違う?同じ事故を別の問いで見る
GCIH、CISA、OSCPは、どれが上位かという並べ方より、何を調べる仕事に関係するかで比べると理解しやすくなります。
説明用の例として、顧客情報を扱うシステムで不正アクセスの疑いが生じた場面を考えます。
| 関連する資格 | 中心となる問い | 仕事の違い |
|---|---|---|
| CISA | アクセス管理や監視、緊急時の備えは適切に設計・運用されていたか | 記録や証拠から管理の有効性を評価する |
| OSCP | 許可された検証で、どこから侵入でき、どこまで到達できるか | 攻撃経路を試し、弱点と影響を報告する |
| GCIH | 今何が起きていて、どこを調べ、どう被害の拡大を抑えるか | 攻撃手口と技術情報を結び付けて調査・対応する |
実際の担当者には知識の重なりがあり、組織によって役割も変わります。それでも、監査の専門家がいること、侵入テストを実施したこと、事故発生時の技術調査ができることは、それぞれ違う備えです。
監査の役割はCISAの仕事内容と企業で必要になる場面、許可された環境での攻撃検証はOSCPの仕事内容・試験・費用で詳しく説明しています。
企業は誰の育成に使う?製品があっても残る判断を見る
GCIHを検討しやすいのは、自社や顧客のシステムで起きた事象を技術的に調べる人、監視から調査・対応へ役割を広げる人、外部専門家と具体的な証拠を基にやり取りする人です。
基本的な対策を整えた会社でも、封じ込めの範囲は自動では決まらない
ここからは説明用の仮例です。EC事業者が端末の監視、アクセス管理、バックアップ、外部の監視サービスを整えているとします。ある従業員の端末で不審な処理が検知され、隔離されました。その従業員のアカウントでは、顧客管理サービスにもログインできます。
技術担当者には、端末内の活動だけか、アカウントが別の場所でも使われたか、他の端末に広がった兆候があるかを調べる仕事が残ります。外部の監視サービスが端末の情報を持っていても、顧客管理サービスの記録は自社で取得・説明する場合があります。
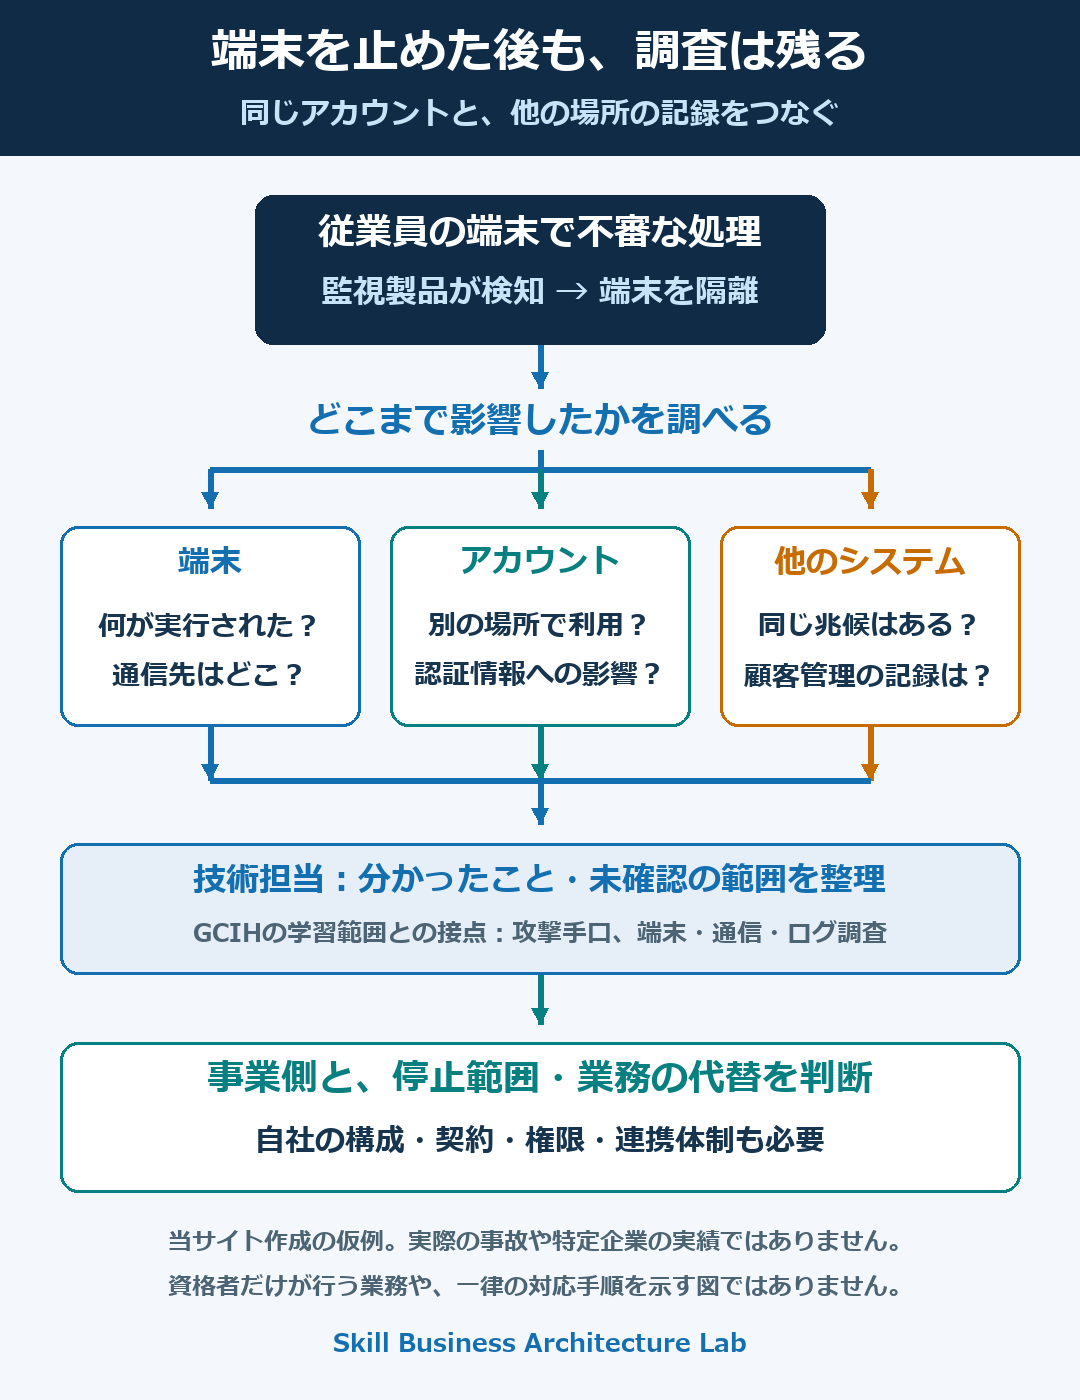
図:調査の視野と事業判断の接点。説明用の仮例であり、実際の事故対応手順を一律に示すものではありません。画像はクリックで拡大できます。
一方、事業側には、該当アカウントを止めるとどの業務が中断するか、代わりの担当者で顧客対応を続けられるかという判断があります。技術者は、調査で分かったことと未確認の範囲を分け、停止・継続の判断に使える情報を渡します。
この場面でGCIHの学習とつながるのは、認証情報への攻撃、侵入後の活動、端末・通信・ログの調査です。製品が出した一つの結果から、他に何を確認するかへ考えを広げる土台になります。
資格が業務停止の正解を教えるわけではありません。自社の構成、取得できるログ、委託契約、判断権限、法務・広報との連携は社内で定める部分です。技術の学習と、自社で実際に対応できる体制は、接続して初めて機能します。
育成後に任せる仕事を、資格名より具体的にする
同じ取得支援でも、本人の現在地によって目的は変わります。
| 現在の担当 | 学習で確かめたい不足 | 職場へ戻したときに見たいこと |
|---|---|---|
| 警報の一次確認が中心 | 警報の先にある攻撃手口と調査対象 | 根拠を示して追加調査を依頼できるか |
| Windows端末の運用が中心 | 通信、Linux、クラウド等の担当外領域 | 自分の担当範囲だけで結論を出さず、必要な情報をつなげられるか |
| 外部の対応会社との窓口 | 技術報告の前提と未確認範囲 | 何が確認済みで、何が推測かを分けて社内へ説明できるか |
| 既に幅広い事故調査を担当 | 現行範囲との照合、知識の更新 | 一般的な広範囲研修より専門領域の追加学習が合うか |
これらは育成後の確認例であり、GCIHの試験項目そのものではありません。合格点だけで配置を決めるより、自社の模擬事例で調査の根拠や引継ぎを説明してもらうほうが、実際に任せる範囲を考えやすくなります。
経営者や人事担当者が、資格の内容を理解するために全員受験する必要はありません。技術対応を誰が担うかが定まっていない会社では、先にセキュリティ担当者の社内育成と役割設計を整理すると、資格への投資目的も明確になります。
日本での意味は、人数や海外での知名度だけでは決まらない
日本でも日本語講座と取得者の体験記を確認できます。一方、国内の有効保有者総数や、取得による対応品質の改善を測った代表的な調査は、今回の確認では見つかりませんでした。日本で広く普及している、取得者を置けば被害が減る、という結論までは出せません。
海外で認定された資格であっても、扱う端末・通信・クラウドの調査は国内の仕事と接点があります。企業が見るべきなのは、海外か国内かだけではなく、自社の技術環境と役割に範囲が合うか、研修・英語・更新の負担に見合う不足を補えるかです。
まとめ:GCIHは、事故を調べる人の学習範囲を具体化する資格
GCIHは、攻撃手口を理解し、技術情報から何が起きたかを調べて対応へつなぐ資格です。監査や侵入テストと関係しながらも、「今起きている事故をどう調べるか」に重心があります。
経験者には、担当してきた製品や環境の外へ視野を広げ、説明で分かる知識と実際の操作の間を確かめる学習機会になります。その意味は、国内の取得者による演習の見直しや、2026年の実務者が評価した攻撃・防御を対にする学び方から読み取れます。
企業が取得を支援するなら、試験だけか研修も含めるか、英語と復習の時間を確保できるか、学習後にどの調査・説明を任せるかを合わせて考えることになります。資格の数を増やすことより、事故のときに自社で確かめられることと、専門家へ引き継ぐことを明確にするための選択肢です。
参考資料
制度・料金等は2026年10月28日に確認。体験記は各掲載時点の経験です。
- GIAC:GCIH公式案内 — 対象者、試験範囲、106問・4時間・69%、受験期間、CyberLive。
- SANS Japan:FAQ — 試験のみの申込み、英語試験、日本語講義・教材の範囲、直接申込みの言語。
- SANS:SEC504 — 研修内容、前提知識、OnDemandの料金例。
- GIAC:試験監督・資料持込みの案内 — 受験方法と紙資料の利用条件。
- GIAC:料金表 — GCIHの試験、再受験、模擬試験、更新の料金。
- SANS Japan:Tokyo Autumn 2026 SEC504 — 2026年10月開催の日本語講座、受講料・試験オプション、演習用PC条件。
- GIAC:資格更新 — 4年間・36CPEによる更新と対象活動。
- hirochi555:GCIH 合格体験記 — 2024年5月6日掲載。取得前の経験、148時間の学習、実技の理解を見直した経緯。
- Corey Nicholson:GIAC GCIH / SANS SEC504 Course & Exam Review — 2026年5月16日掲載。現職の事故対応者が述べる攻撃と防御を対にした学び。
- GIAC:組織について — GIACの認定領域とSANS研修との関係。
本記事の文章・表・図解・グラフは、Skill Business Architecture Labが独自に編集・作成しています。引用・紹介する場合は、引用箇所が分かる形で、記事名・サイト名・記事URLをご記載ください。
コメント