販売済みのソフトウェアに使っている外部部品で、後から脆弱性が見つかった。修正版は出ているものの、そのまま差し替えると既存機能や顧客の環境で動かなくなるかもしれない。どの製品が影響を受け、何を検証し、更新までの間をどう扱うか。開発経験のある会社でも、こうした判断は残ります。
CSSLPは、ソフトウェアの要求・設計・実装・テスト・運用・調達にまたがるセキュリティの知識を評価する国際資格です。米国を拠点とする専門家団体ISC2が認定しています。コードを書く人だけでなく、品質保証、開発管理、外部への発注を担う人にも接点があります。
これらの仕事は、資格がなくても行われています。では、既に仕事をしている人がCSSLPを学ぶ意味はどこにあるのでしょうか。一つは、自分の担当工程では身につきにくい知識を学び、前後の工程や他部門の判断とつなげて考えることです。受験・認定を目指す意味と、職場で実際に任せる仕事は分けて考える必要があります。
本記事では、公開後の部品変更という説明例と企業の公式対応記録を使い、どんな判断に学習内容が関係するかを紹介します。そのうえで、人数、認定条件、費用、企業が学習を支援する意味を整理します。
CSSLPとは?誰が何を認定する資格か
CSSLPの正式名称は、Certified Secure Software Lifecycle Professionalです。「安全なソフトウェアのライフサイクルを扱う専門家」と捉えると、対象をつかみやすくなります。日本の国家資格ではなく、個人を対象とするISC2の認定資格です。
認定団体のISC2は、1989年に発足したサイバーセキュリティ専門家の会員団体です。組織全体のセキュリティを扱うCISSPなども運営しています。ソフトウェア会社そのものや、その会社が販売する製品を認証する制度と、CSSLPの個人認定は異なります。
「ライフサイクル」は、作っている間だけを指さない
ソフトウェア開発ライフサイクルは、何を作るかを決め、設計し、プログラムとして実装し、確かめ、利用者へ提供して運用する一連の過程です。公開後の更新や、使わなくなった際のデータ・アカウントの処理も含めて考えます。
たとえば顧客情報を扱うサービスでは、初めに「何の情報を、何の目的で集めるか」を決めます。設計では、営業担当者や管理者がそれぞれどこまで見られるかを具体化します。テストでは、その権限を越えて情報を取り出せないか確かめます。終了時には、必要な保存期間を踏まえてデータを処理します。
CSSLPが対象にするのは、このつながりの中で必要になるセキュリティの知識です。特定のプログラミング言語や、一社のクラウド製品の操作だけを学ぶ資格ではありません。
試験と実務経験を確認するが、全工程の実技試験ではない
ISC2はCSSLPを、安全なソフトウェア開発の各段階に実践を組み込む専門性を示す資格と位置づけています。認定には試験合格だけでなく、該当する実務経験と推薦・審査などの条件があります。
ただし、試験は実際の製品を作って提出する実技試験ではありません。認定に必要な経験も、八つの分野すべての担当経験ではなく、一つ以上の分野における所定の経験です。同じCSSLPでも、設計に強い人、テストに強い人、管理や調達に経験がある人では、実務の得意分野が違います。
人事やマネージャーにとっては、「この範囲を学び、試験と経験の条件を満たした」という情報になります。その人に任せられる仕事を考えるときは、実際に何を担当してきたかを重ねて見ることが大切です。
世界・地域・日本の保有者数は?
ISC2の2025年次報告では、2025年12月31日時点のCSSLPの認定数は世界で3,949です。同じ表ではCISSPが191,036、クラウドセキュリティのCCSPが23,841と報告されています。
| 確かめたい範囲 | 公表資料から分かること |
|---|---|
| CSSLPの世界全体 | 3,949。2025年12月31日時点の資格別認定数 |
| CSSLPの地域別 | 同じ年次報告には、CSSLPに限定した地域別内訳は掲載されていません |
| CSSLPの日本国内 | 今回確認した公式公開資料では、現在の日本人数と集計日の公表を確認できませんでした |
出典:ISC2「2025 Annual Report」14ページ。年次報告の公表告知は2026年6月29日です。2026年に発表された資料ですが、人数の基準日は2025年末であり、2026年10月現在の人数ではありません。
資格の認定数と、ISC2全体の会員数を混ぜない
3,949は、ある年の受験者数でも、その年の新規合格者数でもありません。年次報告が基準日時点で示すCSSLPの認定数です。過去の累計合格者をすべて足した人数としても扱えません。
同じ報告には、ISC2全体の会員・準会員が270,764人という数字と、地域別の内訳もあります。しかし、これはCSSLPだけの集計ではありません。ISC2の資格を複数持つ人もいるため、資格ごとの数字を合計して、そのまま団体の実人数と比べることもできません。
CISSPより小さい規模だということは分かりますが、人数が少ないことだけで「採用が難しいから高年収」「保有していれば高く評価される」とは判断できません。学習範囲、受験言語、必要経験、仕事での使われ方が違うためです。国内での評価を知りたい場合は、志望先の募集要件や、自社で担ってほしい役割を見るほうが具体的です。
公開後に部品の脆弱性が見つかったら、誰が何を判断するのか
ここでは、企業向けのソフトウェアを販売する会社を考えます。製品は通常の機能試験を終えて稼働しており、開発チームもセキュリティ対策を行っています。それでも、使っていた外部部品の危険が後から分かることがあります。以下の会社と場面は、実務の論点を説明するために当サイトが設けた例で、特定企業の対応を再現したものではありません。
「部品を更新すれば終わり」にできない理由
ある日、製品に組み込んだ検索用の部品について、脆弱性の情報が届きます。開発者は修正版への更新を考えますが、顧客によって製品のバージョンや連携先が異なります。最新版では問題なくても、旧版の顧客環境で同じ変更が動くとは限りません。
この時点で会社が知りたいのは、「修正版があるか」だけではありません。どの製品版に部品を含むのか、問題となる機能や設定を実際に使っているのか、外部からどの経路で影響を受け得るのか。部品名が一致するだけで全顧客の危険が同じとは決まらず、逆に自社が直接選んだ部品だけ調べても、別の部品に含まれる依存先を見落とす可能性があります。
部品の構成を追える情報と、顧客へ提供した製品版の記録を結びつけると、連絡・調査の対象を絞れます。SBOM(ソフトウェア部品表)は、その構成を知るための材料の一つです。ただし、一覧を作れば対処が決まるわけではありません。利用条件と脆弱性の成立条件を調べる仕事が続きます。
実際のAtlassianの案内でも、互換性と構成で対処が分かれた
このような制約は、実際の製品の案内にも表れています。Atlassianが2021年12月13日に公表したLog4j関連のセキュリティ勧告では、ソースコード管理製品Bitbucketの検索機能に使うElasticsearchについて、同梱されている場合と外部で管理する場合を分けて説明しています。
外部のElasticsearchを使う顧客には、更新先が利用中のBitbucketでサポートされるか確認するよう案内し、修正版をサポートしない場合には別の緩和策を参照させています。また、同梱版の対処にも、製品更新や設定による緩和策などの選択肢を示しています。つまり、部品単体の修正と、製品の構成に合う対処は同じではありません。Atlassianの公式勧告
これは2021~2022年当時の対応を読むための資料です。ここにある古い版番号や設定を、現在の製品への対処手順として使うものではありません。また、同社がCSSLPを使って対応したと示す資料ではなく、開発・保守で何を判断するかを知る実例です。
開発・品質保証・保守では、同じ変更の別の面を見ている
先ほどの説明例へ戻ると、開発者は修正版との互換性を調べ、変更範囲を見積もります。品質保証担当者は、問題となる経路への対策に加え、既存の検索や顧客固有の連携が壊れていないかを確かめます。保守担当者は、顧客が適用できる時期、作業条件、適用後の確認方法を把握します。
仮に更新前に一部機能を止める案を採るとしても、技術的に止められるだけでは実行を決められません。その機能を使う顧客の業務への影響、代替手段、制限を解除する条件を説明する必要があります。一方、検証に時間がかかるからと待つだけでは、危険にさらされる期間が長くなります。
ここで開発マネージャーが行うのは、「安全と納期のどちらを取るか」という抽象的な二択ではありません。分かっている影響とまだ不明な範囲を整理し、当面の対策、修正・検証の計画、顧客への説明を対応させることです。技術者の調査と、会社が残るリスクを引き受ける判断をつなぎます。
この仕事は資格保有者だけのものではありません。CSSLPとの関係は、部品の管理、検証、提供、保守、供給者との連絡を、学習範囲の中で横断して扱う点にあります。
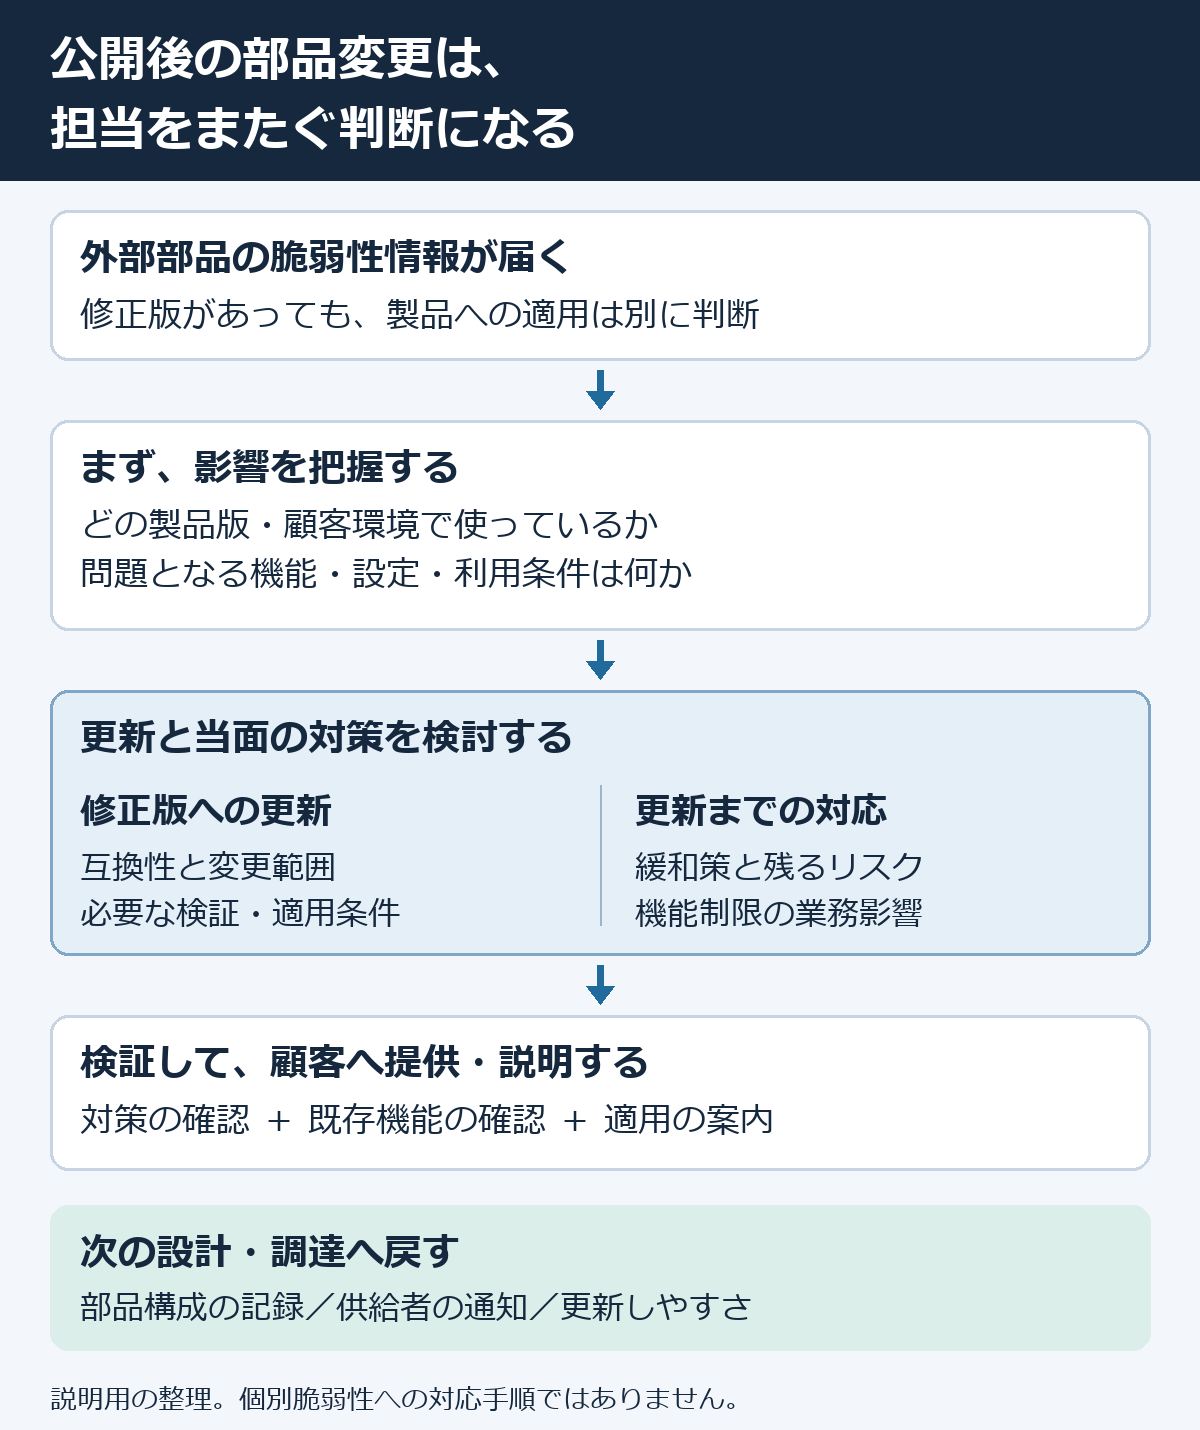
図:公開後の変更では、影響調査と対処の判断に複数の担当者が関わる。説明用の整理であり、個別脆弱性の対応手順や資格保有者だけの職務を示すものではありません。
保守の問題を、次の設計や調達へ戻せるか
対応が一段落した後にも、学べることがあります。例えば、供給者から通知が来なかったのか、部品の情報は届いていたのに自社製品との対応を調べるのに時間がかかったのか。理由が異なれば、次に変える箇所も異なります。
前者なら、次の調達で通知・修正提供・サポート範囲を確かめることが関係します。後者なら、製品版と部品構成の記録を整えることが関係します。部品の変更が製品全体へ広く波及したなら、依存の持たせ方や検証のしやすさを、次の設計で見直す余地があります。
NISTのSSDFは、公開後の脆弱性について、継続的に把握し、リスクに応じて対応し、原因を分析して再発を減らす実践を整理しています。個別の修正を終えることと、修正のたびに同じ調査で止まる構造を変えることを、別の仕事として捉えられます。NIST SSDF Version 1.1
要求や設計は、初回開発が終われば関係がなくなるわけではありません。運用で見つかった制約が、次の製品で求める機能・保守条件・部品の選び方に戻ります。この往復を考えると、CSSLPが扱う要求・設計・供給網の知識も、実装やテストの仕事と関係すると理解できます。
既に開発をしている人が、CSSLPを学ぶ意味
担当工程の経験を、前後の工程と照らして整理する
実務経験が長くても、仕事の分担によって経験する範囲は異なります。コードを直す人が、供給者と結ぶ保守条件まで決めるとは限りません。品質保証担当者が検証には詳しくても、部品を採用した時の判断まで知っているとは限りません。
CSSLPの学習は、こうした自分の担当外の知識を含む範囲と、既存経験を照らすための選択肢になります。「全工程を知る」という説明だけでは広すぎるため、先ほどの部品変更の例で整理してみます。
| 既に経験している仕事の例 | 追加して考える内容 | CSSLPの範囲との接点 |
|---|---|---|
| 部品を更新してビルドする | 部品の選定理由、依存関係、供給者からの変更通知を確認する | 部品の評価・組込み、供給網 |
| 変更後に機能試験をする | セキュリティ上の要求、回帰試験、利用者向け手順まで検証範囲をつなぐ | 要求、テスト、文書の検証 |
| 顧客へ修正版を配布する | 適用条件、残るリスク、保守の責任分担を説明する | 展開・運用・保守、契約条件 |
表はISC2の現行試験概要を基にした学習内容の整理です。全員が右側の知識を欠いているという意味でも、学べば必ず実務が改善するという意味でもありません。既に扱っている内容は経験を整理する材料になり、担当してこなかった部分は補完する学習候補になります。
同じ実務知識を個別の研修や業務から学ぶこともできます。資格を選ぶ理由になるのは、自分の案件で必要になった知識だけを追う学び方に対し、定められた範囲に沿って抜けを調べ、試験という到達目標を置けることです。その範囲が現在の課題に合っているかが、受験へ時間を使うかどうかの判断になります。
経験年数だけでは、必要な学びは決まらない
Linux Foundationなどが2024年に実施した安全なソフトウェア開発の教育調査では、役割や経験年数によって、組織の知識不足を補うために求める学習分野が異なりました。開発者・運用担当者が設計の学習を重視する一方、管理など別の役割では優先分野が異なると報告しています。
この調査は2024年春のWeb調査で、有効回答398件、全問を完了した回答318件です。質問ごとの回答数は異なります。CSSLP取得者の効果測定ではありませんが、「開発経験があるなら新たに学ぶことは一律に少ない」「同じ資格を全員に配ればよい」とは置けないことを考える材料になります。Secure Software Development Education 2024 Survey
例えば、今の課題が特定言語の安全なコードの書き方であれば、その言語の演習を先に行うほうが直接的な場合があります。複数工程の対話で、自分の担当外の要求・設計・調達の話を理解できず困っているなら、CSSLPの範囲を使って学ぶ理由が具体的になります。これは経験者に基礎がないと決めつけることではなく、次に担う仕事に必要な知識を選ぶ考え方です。
八つの分野は、別々の用語集ではない
CSSLPの出題範囲を短く整理すると、次のようになります。
| 分野 | 学ぶ内容の中心 |
|---|---|
| セキュアなソフトウェアの概念 | 安全性を考える原則と基本概念 |
| ライフサイクル管理 | 開発の進め方、役割、判断の節目 |
| 要求 | 必要な安全上の条件を定める |
| アーキテクチャと設計 | 情報の流れと対策を構造へ反映する |
| 実装 | コードや部品の組込みへ反映する |
| テスト | 要求と変更に対応した検証を行う |
| 展開・運用・保守 | 安全な提供、監視、更新を扱う |
| サプライチェーン | 調達先・委託先・再利用部品を扱う |
出典:ISC2 CSSLP Exam Outline、2023年9月15日適用版。日本語の説明は当サイトによる要約です。
先ほどの例なら、脆弱性の対応は保守の分野だけに収まりません。更新できる構成かという設計、何を満たせば修正版として出せるかという要求、変更で何を確かめるかというテスト、外部からどんな情報を得られるかという調達が関係します。八つの分野を往復して説明できることが、学習を自分の仕事へ引き寄せる一つの目標になります。
なお、NIST SSDFは開発の実践を整理する枠組み、CSSLPは個人の資格です。SSDFを読めば資格が不要になるという二択でも、資格を取れば枠組みを実行済みになるという関係でもありません。仕事の進め方を参照する資料と、学習・認定の制度として使い分けられます。
企業の採用ではどう扱われる?求人から分かる範囲
NTT DATA Servicesが2026年9月29日に掲載した、米国テキサス州Planoの「Senior Security Architect – Japanese/English Bilingual」では、CSSLPが歓迎する資格の一つに含まれています。
仕事内容には、顧客のセキュリティ・事業上の要求を仕組みやシステムへ反映すること、対策の改善や是正、関係者との連携が記載されています。一方、必須要件にはITセキュリティ経験12年以上と日英の言語能力があり、資格のPreferences欄にはCISSP、CISM、SSCP、CEH、CSSLPを挙げています。求人原文
これは、経験や対話能力と合わせて資格を見る採用条件の一例です。CSSLPを学んだ社員が実務で何を改善したかという活用事例ではありません。今回確認した資料では、国内企業でのCSSLP育成効果を十分に説明できる実務取材は得られていないため、求人の存在を育成効果の証拠には使いません。
CISSP・CCSPとの違いは?上下ではなく、学ぶ対象で選ぶ
CSSLP、CISSP、CCSPは、いずれもISC2の個人資格ですが、中心に据える対象が違います。
| 資格 | 中心に据える対象 | 学習候補にする場面の例 |
|---|---|---|
| CSSLP | ソフトウェアの要求から開発・運用まで | 開発や品質保証の経験を、安全な開発工程全体へ広げたい |
| CISSP | 組織のセキュリティを横断する広い領域 | リスク、認証、ネットワーク、運用、開発などをつないで判断したい |
| CCSP | クラウドの安全な利用・設計・管理 | クラウドのデータ・基盤・契約など、利用環境の条件を深めたい |
CISSPにもソフトウェア開発のセキュリティは含まれます。「CISSPは管理だけ、CSSLPは技術だけ」と分けると誤解が生まれます。CSSLPも、開発の管理、調達、事業上のリスクとの関係を扱うためです。
違いは、どこを中心に整理するかにあります。同じ会員サービスでも、組織全体のセキュリティ方針や運用を広く考えるならCISSP、開発時の要求・実装・テストのつながりを深めるならCSSLP、クラウドサービスの責任分担やデータ管理を深めるならCCSPが候補になります。
実際には仕事が重なるため、複数を学ぶ選択もあります。ただし、CSSLPを受験する前にCISSPを取得することは必須ではありません。資格の知名度や順番だけで選ぶより、自分が説明できずに困る場面から選ぶと、追加で学ぶ範囲が明確になります。
それぞれの仕事内容や条件は、CISSPの資格紹介とCCSPの資格紹介で詳しく扱っています。
受験資格・認定要件・難易度は?試験合格と認定を分ける
正式な認定には、原則4年の該当経験が必要
CSSLPの正式認定には、八分野のうち一つ以上に関する、通算4年のフルタイム実務経験が求められます。単に「IT企業に4年在籍した」というだけではなく、開発ライフサイクルにおける情報セキュリティ業務や、アプリケーションセキュリティの知識を直接使う仕事が対象です。
コンピューターサイエンス、ITまたは関連分野の学士・修士の学位は、必要経験の最大1年分を満たすために使えます。該当する場合は、残りの経験が3年になります。学位があるだけで全経験が不要になる制度ではありません。
所定の条件を満たすパートタイムやインターンシップも算入できます。フルタイムと同じ年数をそのまま足すのではなく、勤務時間や証明の条件を満たすことが必要です。肩書きだけで判断せず、担当した内容と期間を整理して認定要件に照らします。
経験不足でも受験できるが、AssociateはCSSLP認定ではない
必要経験を満たしていなくても試験を受けられます。合格した人には、Associate of ISC2として登録し、5年以内に必要な4年の経験を積む経路があります。
ただし、Associateへの申請そのものは、試験合格から9か月以内に必要です。5年は経験を積むための期間であり、申請せずに5年間待てるという意味ではありません。ISC2公式FAQ:Application and Endorsement
Associateは、正式なCSSLP認定とは別です。「試験に合格した」「Associateとして経験を積んでいる」「CSSLPとして認定された」を分けて考えると、履歴書や育成計画を読み違えにくくなります。
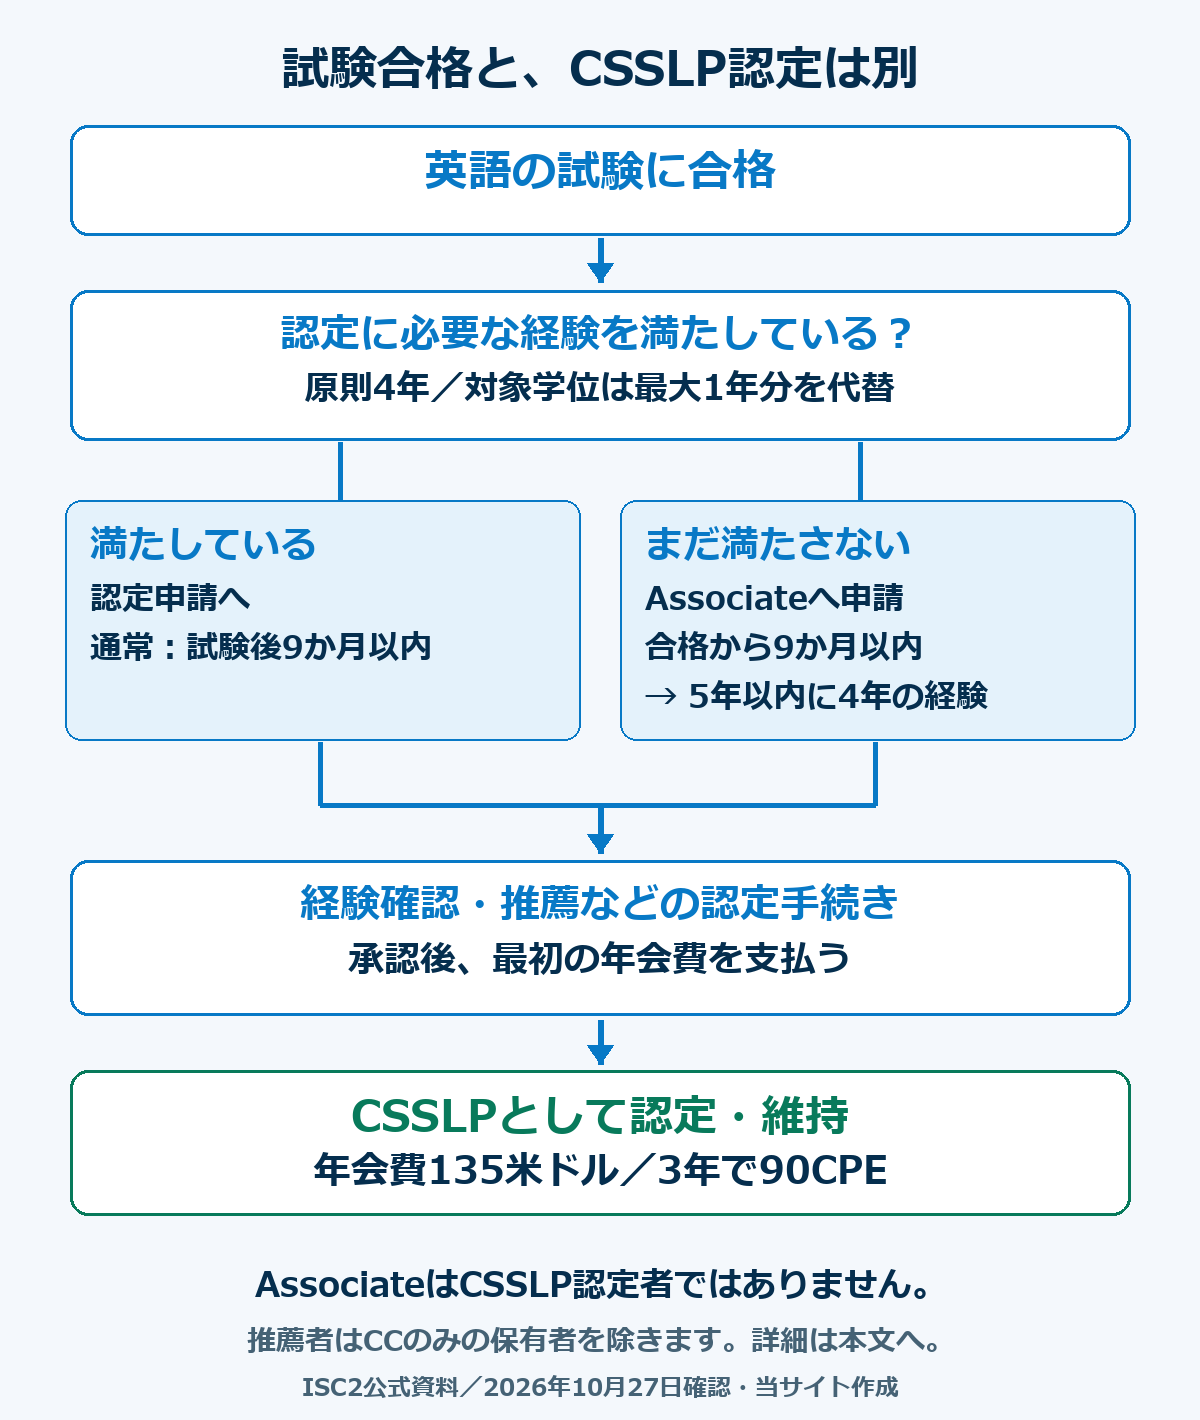
図:試験・経験・認定・維持の関係。矢印の長さは期間に比例しません。Associateへの申請期限と、その後に経験を積む期間を分けて示しています。ISC2の経験要件・認定申請・公式FAQ・会員規定を基に当サイト作成。図は拡大できます。
合格後には推薦・審査と初回年会費の手続きがある
通常の認定申請は、試験日から9か月以内に完了する必要があります。経験の申告に加え、有効なISC2認定資格を持つ会員による推薦、エンドースメントが必要です。ただし、CC(Certified in Cybersecurity)のみの保有者は推薦者になれません。知り合いに推薦者がいなければ、ISC2に推薦を依頼する経路もあり、その場合は雇用の証明が求められます。
認定申請の承認後は、最初の年会費を支払って認定へ進みます。倫理規約への同意なども含まれます。試験を通過したその日から、自動的に正式資格を名乗れるという仕組みではありません。
経験不足の場合も、まず試験合格から9か月以内にAssociateへ申請し、その後、5年以内に必要な経験を積んで認定申請へ進みます。申請の期限と経験取得の期限を分けて、育成計画に入れることが大切です。
現行試験は英語125問・3時間。日本語試験はない
ISC2本部の現行試験概要では、次の条件です。
| 項目 | 現行の公式案内 |
|---|---|
| 試験時間 | 3時間 |
| 問題数 | 125問 |
| 形式 | 選択式および高度な形式の設問 |
| 合格基準 | 1,000点中700点 |
| 言語 | 英語 |
| 会場 | Pearsonの試験センター |
出典:CSSLPの現行試験概要。試験範囲の適用日は2023年9月15日です。700点という尺度を、単純に「125問の70%に正解すればよい」と読み替えることはできません。
日本語版の公式案内には、175問・4時間という古い形式の記載が残っています。本稿は、本部が現行のExam Outlineとして示す125問・3時間を採用しています。日本語試験がない点は両方の案内で一致しており、言語によって125問と175問を選べるという説明にはなりません。
次のCSSLP試験改訂については、今回確認した公式の現行試験概要で、新たな適用日と出題範囲の公表を確認できませんでした。定期的に改訂される資格であっても、周期から次回の日程を推測して確定情報にすることはできません。
難しさは、英語と、担当外の工程まで考える範囲にある
CSSLPの合格率は、今回確認した公式資料では公表を確認できません。したがって、合格率の数字だけでCISSPより簡単・難しいと順位づけすることはできません。
学習の負担は、自分の経験との差で考えると具体的です。開発者には、実装の知識に加え、要求・調達・運用の整理が必要になることがあります。テスト担当者には、検出した問題を設計の判断に戻す視点が加わります。管理者には、工程を知っているだけでなく、対策の技術的な意味を理解する負担があります。
英語についても、用語の訳を暗記するだけではなく、条件や選択肢の違いを読み取る練習が関係します。技術を理解していないのか、英文を読み取れていないのかを分けると、補う学習を選びやすくなります。
勉強を始める際は、現行の試験概要を見ながら、各分野について「自分の仕事なら何が成果物になるか」を説明してみる方法があります。説明できない分野を、公式の自己学習資料や講座、関連文書で補います。講座受講そのものは正式認定の必須条件ではありません。
ISC2 Japanは、CSSLPの国内公式CBKトレーニングを現在開催していないと案内しています。一方、本部にはオンライン学習の選択肢があります。日本語で資格紹介を読めることと、日本語の試験や国内開催講座を利用できることは分けて考えられます。古い受験記の教材や形式を使う場合も、現行範囲との違いを確かめる必要があります。
費用はいくら?取得後も年会費と継続教育がある
CSSLPは、受験料を一度払って終わる資格ではありません。正式認定後も、年会費と継続教育の負担があります。
| 費用・維持項目 | 金額・条件 | 見積もる際の注意 |
|---|---|---|
| 標準受験料 | アジア太平洋は599米ドル | 税・請求通貨は受験地域等による |
| 認定後の年会費 AMF | 年135米ドル | 最初の認定時にも支払いがある |
| 継続教育 CPE | 3年間で90クレジット | 年間30は推奨目安 |
| 教材・講座・再受験等 | 選ぶ方法による | 受験料や年会費とは別に考える |
出典:ISC2の試験価格、AMF案内、認定維持規定。税や購入条件を含む実際の請求額は、申込み時に表示される内容によります。
受験と最初の年会費を合わせると、税等を除き734米ドル
他のISC2資格を持たない人が、1回で合格し、経験要件を満たして新規認定される前提なら、受験料599米ドルと最初の年会費135米ドルで、計734米ドルです。教材、研修、税、交通費などは含みません。
円での規模感をつかむ計算例として、1米ドルを150円と仮定すると、受験料は89,850円、年会費は20,250円、合わせて110,100円になります。これは為替相場の提示や日本向け固定価格ではなく、仮の換算です。
同じ条件で、最初の認定を含む3年サイクルの年会費3回まで考えると、599+135×3=1,004米ドルです。これも資格取得の総費用ではありません。学習のために確保する勤務時間や、実務演習・レビューの時間は、別の育成コストとして残ります。
既にCISSPなど対象のISC2資格を保有し、135米ドルの年会費を支払っている人は、資格を追加するたびに同額の年会費がもう一つ必要になるわけではありません。AMFは基本的に一人分です。
90CPEは、必ず90時間の有料講習を買うという意味ではない
CPEはContinuing Professional Education、継続的な専門教育の記録です。CSSLPでは3年間に90クレジットが必要で、うち60は資格の分野に関連するGroup A、残り30はGroup Aまたは一般的な専門能力開発のGroup Bで満たせます。
学習・活動は原則として時間に応じて計上しますが、活動の種類や上限、証拠の扱いなどの規則があります。無料のウェビナーや関連資料の学習なども選択肢であり、有料講座だけに限りません。一方、通常の勤務時間をすべて自動的にCPEへ置き換える制度でもありません。
年間30クレジットは、3年で90を計画的に満たすための推奨目安です。「毎年必ず30が最低条件」と「3年で90が必要」は同じではありません。担当者の学習時間を確保するうえでは、期限直前にまとめるより、関連する学習を継続して記録する計画のほうが組み立てやすくなります。
複数のISC2資格を保有する場合、対象分野が重なる学習は、関連する資格のCPEに算入できる仕組みがあります。ただし、どんな学習でも全資格へ一律に使えるわけではありません。年会費が一人分で済むことと、各資格の学習条件を満たすことは別です。
なお、Associateの段階は年会費50米ドル、年間15CPEという別の条件です。認定後の3年90CPEと混ぜず、現在の身分に合わせて維持負担を考えます。
会社が育成を支援するなら、担当の外側を学ぶ機会をつくる
自分の経験を説明する材料として使う
採用や配置でCSSLPを見る際には、認定条件を満たしたことに加え、その人がどの仕事を経験したかを確かめます。実務経験が一つ以上の分野で認められる制度なので、認定者全員が開発・調達・運用のすべてを担当してきたとは限りません。
例えば部品更新の経験を聞くなら、担当した修正だけでなく、影響範囲を何から調べ、誰から不足情報を得て、検証・提供まで何を引き継いだかを聞けます。品質保証の経験なら、変更箇所と検証範囲の関係をどう考えたかが材料になります。資格名では見えない担当範囲を、学習内容とつなげて理解する聞き方です。
機密情報や前職の成果物を持ち出してもらう必要はありません。対象を一般化した説明でも、どこを自分で判断し、どこを他の担当者へ確認したかは聞けます。
会社の育成課題と、学習する人の経験を合わせる
会社が支援する意味は、資格を持つ人を一人置くことだけではありません。複数の工程をまたぐ仕事を任せたい人に、まだ担当していない領域の知識を補う機会と、実際にその知識を使う機会を用意できます。
例えば、部品更新の検証を担当してきたリーダーに、次の製品で部品を選ぶ場面にも参加してもらうとします。CSSLPの供給網や設計の範囲を学び、保守終了時の扱い、変更情報の取得、更新しやすさを、既存の検証経験と結びつけて考えます。調達・設計の担当者と議論し、「更新の際に困ったこと」を次の選定条件へ戻す仕事です。これは当サイトによる育成の設計例で、特定企業で効果が確認された施策ではありません。
ここで会社が見たい変化は、「試験に合格した」だけではなく、部品の機能や価格に加えて保守の条件を説明できるか、知らない条件を誰に確認すべきか分かるか、といった理解です。資格の学習だけで判断権限や予算が生まれるわけではないため、会議への参加や経験者からの助言も育成の設計に含まれます。
一方、職場の困り事が、更新作業をする時間を与えない、責任者が意思決定しないといった体制にあるなら、資格取得だけでは解消しません。知識を補う課題なのか、その知識を使う機会を会社が用意する課題なのかを分けると、受験支援に期待するものが明確になります。
受験を目標にすることと、必要な範囲だけ学ぶことは選べる
CSSLPは英語の試験で、経験要件や維持の負担もあります。担当領域を広げたい人が体系的に学び、外部の共通基準で知識を確かめたい場合には、認定を目標にする理由があります。
ただし、今すぐ必要なのが部品の構成管理や更新時の検証という限られた範囲なら、関連する公式資料や研修から学ぶ進め方もあります。資格を取るか取らないかより前に、今の経験にどの知識を加えたいのかを言葉にすると、必要な時間・教材・実務機会を選びやすくなります。
マーケティング部門が外部へサービス開発を依頼する場合も、発注先の資格名だけを見るのではなく、公開後の部品変更や修正について誰が何を引き受けるかを対話する場面があります。要求と、検証・保守までのつながりを知ることは、その対話の前提になります。
まとめ:担当工程の経験を、前後の判断とつなぎ直す学習
CSSLPは、ソフトウェアの安全性を実装や最後の検査だけで捉えず、要求・設計・調達・運用まで扱う国際資格です。外部部品の脆弱性への対応でも、修正版の有無だけでなく、影響範囲、互換性、検証、顧客への提供、次の設計へ戻す判断が関係します。
そうした仕事は資格なしでも行われています。経験者が学習する意味は、既にできる仕事を資格固有の能力と言い換えることではなく、担当してこなかった領域を補い、自分の経験を全体の中に位置づけ直すところにあります。
会社が支援するなら、社員にどんな仕事を次に任せたいかと、公式の学習範囲を照らして考えられます。資格制度の費用・条件と、知識を使う実務機会の両方を見れば、CSSLPへ時間を使う理由を具体的に判断できます。
参考資料
- Atlassian:Log4j関連セキュリティ勧告 — 2021年12月13日公表、2022年3月2日更新。Bitbucket/Elasticsearchの構成別対応を参照。歴史的事例であり、現在の対処手順ではありません。
- Linux Foundationほか:Secure Software Development Education 2024 Survey — 2024年調査。印刷34ページの役割別の学習分野、36ページの調査方法。CSSLPの効果測定ではありません。
制度・料金の情報確認日:2026年10月27日。更新日が記されていないWebページは確認時点の掲載内容を用いています。人数の集計日、求人の掲載日、試験範囲の適用日は本文中で区別しています。
- ISC2:CSSLP・ISC2について — 正式名称、認定の対象、対象職種、団体の成り立ち。
- ISC2:CSSLP Exam Outline — 2023年9月15日適用。8分野、要求の追跡、設計・実装・検証・運用、現行試験形式。
- ISC2:2025 Annual Report — PDF・印刷とも14ページの資格別認定数、11ページの地域別会員・準会員数。集計2025年12月31日。公表告知2026年6月29日。
- NIST:SSDF Version 1.1(SP 800-218) — 2022年2月発行。開発過程に安全性の実践を組み込む考え方と、購入者・供給者間の共通語彙。
- NTT DATA Services:Senior Security Architect求人 — 2026年9月29日掲載、Req ID 387411、米国Plano。必須経験とPreferences欄の資格。募集終了等で内容が変わる場合があります。
- ISC2:CISSP試験概要・CCSP — 学習対象の比較。
- CSSLP実務経験要件・認定申請 — 経験、学位、Associate、推薦・申請の条件。
- ISC2公式FAQ:Application and Endorsement — Associateへの申請も試験合格から9か月以内。推薦者はCCのみの保有者を除く。2026年10月27日確認。
- ISC2 Japan:CSSLP試験・トレーニング — 日本語試験なし、国内公式講座の案内。試験時間・問題数は本部の現行概要を優先。
- ISC2:試験価格・年会費・会員規定 — 標準料金、AMF、CPEの必要数と推奨年間数、Associateの条件。
- ISC2:Certification Maintenance Handbook — PDF4~8・12~13ページ。維持、学習の区分、複数資格の扱い、対象活動。
本記事の文章・表・図解・グラフは、Skill Business Architecture Labが独自に編集・作成しています。引用・紹介する場合は、引用箇所が分かる形で、記事名・サイト名・記事URLをご記載ください。
コメント