社長の名前で届いたメールなのに、署名が違う。普段使わないLINEのグループを作れという。そんなメールを見れば、「誰がこんなものにだまされるのか」と感じる人もいるでしょう。
違和感に気づけることは、大切な防御です。ただ、送金被害はメールを信じた瞬間に完成するわけではありません。連絡手段の変更、口座情報の回答、振込指示、決裁という複数の段階を通ります。
実際の企業の公表資料を見ると、通常の送金ルールがあっても、例外的な手続きには確認が届いていなかった事例があります。本記事では、社長なりすましメールの手口と被害例から、だまされる人の性格を推測するのではなく、なぜ会社のお金が動いてしまうのかを考えます。
社長なりすましメールとは?LINEへ誘導するビジネスメール詐欺
社長や役員を装い、業務連絡のふりをして金銭や情報を要求する手口は、ビジネスメール詐欺(BEC)の一種です。警察庁は2026年2月、法人の代表者を名乗るメールからSNSへ誘導し、指定口座への送金を求める「ニセ社長詐欺」を注意喚起しました。
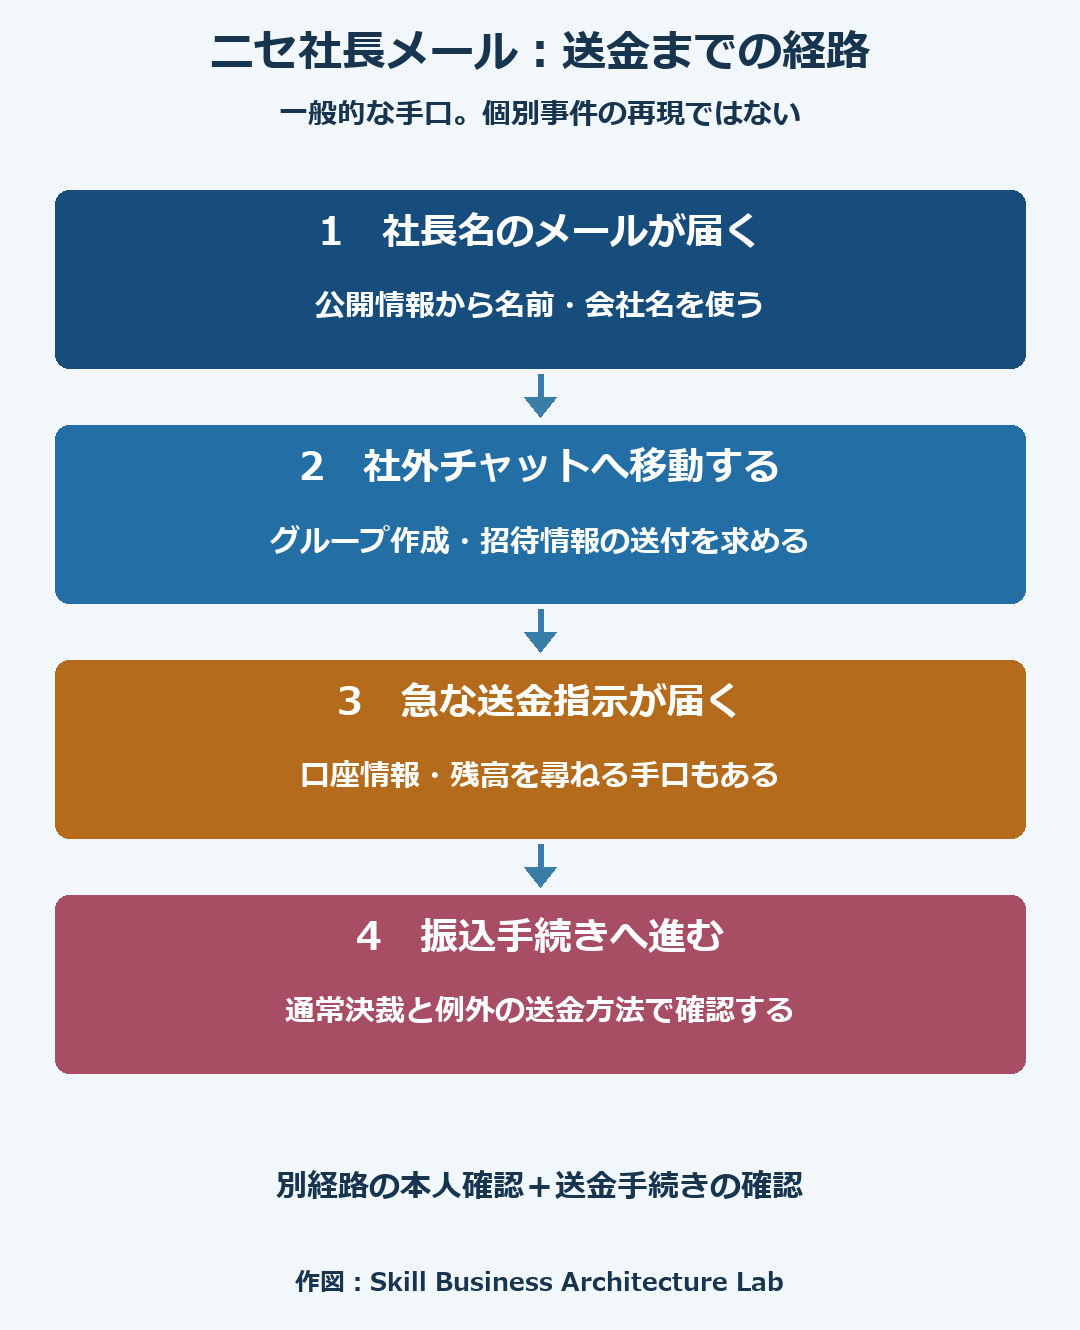
典型的な流れは、会社の公開メールアドレスへ社長名で連絡し、新規プロジェクトなどを理由にLINEグループを作成させ、その招待用QRコードを送らせるものです。グループに参加した偽の社長が、口座残高の回答や急な振込を要求します。
なぜ最初から送金を求めず、LINEグループを作らせるのか
最初の依頼は、グループ作成という比較的小さな作業です。しかし、その作業に応じると、相手が入り込める連絡経路を自分で用意することになります。
ここからは手口に対する解釈ですが、メールで見えていた不審なアドレスより、チャット上の表示名やアイコンが目に入りやすくなります。さらに、一度対応した相手との会話として次の指示を受け取る流れができます。LINEが危険だからというより、会社が使う確認経路から、相手が用意した会話へ移ることが問題になります。
「新規案件だから」「急いでいるから」という理由が、普段と違う連絡方法を受け入れる説明にもなります。もっとも、個々の被害者がその理由で信じたかどうかは、本人への調査なしには分かりません。
誰が引っかかるのか?被害事例で分かることと分からないこと
メールの文体や署名をよく知っていれば、偽物を見抜ける場面があります。一方、公開資料から「若手が弱い」「ITに詳しくない人だけが被害に遭う」といった人物像を決めることはできません。
被害に至るには、偽の指示を受け取る人が、送金できる人や手続きへつながることも関係します。したがって、読むべきなのは被害者の属性だけでなく、指示を受けてから実際にお金が動くまでの経路です。
ベルトラ子会社の事例:通常のネット振込とは別の経路で資金が流出
ベルトラは2026年2月6日、子会社リンクティビティで約5,000万円の資金流出が起きたと公表しました。1月上旬、代表者を装ったメールが従業員を社外のSNSへ誘導。そこで経理担当者へ虚偽の送金指示が行われ、銀行届出印を持ち出して銀行窓口で振り込んだと説明しています。
同社は、通常のネットバンキングとは別に、銀行窓口での振込と届出印の管理について、詳細な規程・承認の流れが未整備だったと分析しました。緊急指示の真偽を別の方法で確かめる手続きの欠落も挙げています。
この公表から読み取れるのは、普段の決済手順を整えていても、別の方法で送金できるなら、そこにも確認が届くかという問題です。SNSの種類は公表文に明記されていないため、LINEで起きた事例とは断定できません。また、担当者がなぜ最初のメールを信じたかという内面までは説明されていません。
同社は、異なる連絡手段での本人確認や例外手続きの承認明確化を再発防止策として示しました。参考になるのは、社員への注意喚起とともに、お金を動かす仕組みを見直している点です。
雑な偽装を見抜けても、本物のアカウントから来る詐欺は別に考える
社長名の表示だけを偽装したメールと、正規のメールアカウントを乗っ取って送る詐欺は、見分ける条件が違います。
| 手口 | 違和感を見つける材料 | それだけでは確認できないこと |
|---|---|---|
| 表示名や署名の偽装 | 送信アドレス、普段の文体、連絡方法の違い | 指示内容と送金先の正当性 |
| 正規アカウントの侵害 | 不自然な口座変更、急な秘密の要求、通常手順の省略 | アドレスが正しいことだけで本人の指示とは言えない |
モダリスが2025年1月に公表した子会社の資金流出は、社長を名乗るLINE誘導とは別のBEC事例です。実際の取引に関する請求書が取引先のメールサーバーから送られ、虚偽の口座への支払いにつながりました。同社は、内容と送信時期が的確だったことから、取引先担当者のアカウント侵害やメールの盗み見を推測しています。
この違いは重要です。雑なテンプレートなら気づけるという経験は有効でも、すべての送金詐欺が同じ見た目とは限りません。攻撃全体の位置づけは、情報セキュリティ10大脅威の解説でも整理しています。
社長なりすましメール対策は、振込までの確認をどこに置くか
対策の出発点は、メールを見抜く注意力と、お金を動かす確認を分けて考えることです。気づいた社員が止めるだけでなく、最初の違和感を見逃した場合にも確認できる経路があると、被害へ進みにくくなります。
本人確認は、届いたメールやチャットの外で行う
同じメールへの返信や、同じLINEグループでの質問では、偽の社長が答えられます。普段から登録している電話番号への連絡や、対面での確認のほうが、相手の用意した経路から離れられます。
会社として、振込や振込先変更は役職にかかわらず別経路で確認する、と共有しておけば、社員は社長の指示だけを特別扱いしなくて済みます。「社長を疑う」より「送金の確認をする」という扱いのほうが、業務にも組み込みやすいでしょう。
通常の決裁と、例外の送金方法を一緒に見る
ネットバンキングでは二人の承認が必要でも、銀行窓口や別口座、立替払いなら一人で動かせる場合、確認の効果は限られます。会社ごとに実際に利用できる方法を見て、例外がどこにあるか整理することが役立ちます。
その際、振込手続きを進める人と、依頼者・金額・口座を確認する人の役割を分ける方法もあります。ただ承認者を増やすだけでなく、二人とも同じ偽チャットだけを根拠にしていないかが判断のポイントになります。
社員教育の実施を安全性の証明にしない考え方は、標的型メール訓練の効果と評価につながります。
振り込んでしまった場合は、被害回復の連絡を急ぐ
不正な指示だったと分かった場合は、社内の責任者と関係金融機関、警察への連絡が初動になります。メールやチャット、振込記録は経緯を調べる材料として残します。口座凍結などの対応を依頼しても、資金の回収が保証されるわけではありません。
アカウント侵害も疑われる場合は、送金対応に加えてログイン履歴や認証情報を調べる範囲が生じます。セキュリティ事故の初動対応では、その役割分担を説明しています。
社長なりすましメールについてのFAQ
LINEグループを作っただけで、会社のお金が盗まれますか?
グループ作成だけで銀行振込が完了するわけではありません。ただ、偽の指示を受ける経路ができます。その後の口座情報提供や送金依頼へ進む前に、社内の正規の方法で確認する余地があります。
社長の名前や会社名が正しければ、本物ではないのですか?
公開情報から名前や会社名を知ることはできます。表示名と、メールを送ったアカウント、さらに実際の指示者は分けて考えられます。正規アカウントが侵害されるBECもあるため、金銭の依頼では指示内容の確認も重要になります。
メールを削除すれば対処は終わりですか?
指示に応じていなければ、そのメール経由での送金は進んでいません。社内に同じメールが届いている場合は、共有することで他の担当者の確認材料になります。すでに情報提供や送金をした場合は、削除よりも経緯の保存と関係者への連絡が先になります。
「見抜けるか」に加えて「お金を動かせるか」を見る
社長なりすましメールに気づけたことは、防御が働いた結果です。一方、被害事例が示すのは、通常と違う連絡や送金方法へ進んだ後に、確認が届かなくなる問題です。
自社で考えるなら、誰がだまされそうかを決めるより、社長を名乗る相手から急な依頼が届いたとき、どの経路で本人を確かめ、どの手続きで送金を止められるかが具体的な判断材料になります。
参考資料
- 警察庁:ニセ社長詐欺の注意喚起:2026年2月13日。メールからSNS・送金への手口。
- IPA:社長等をかたる詐欺メール:2026年3月12日。相談と手口。相談件数を全国の被害件数とは扱っていません。
- ベルトラ:子会社における資金流出事案:2026年2月6日、PDF1〜2ページ。送金経路と同社による原因分析。
- モダリス:子会社の資金流出被害:2025年1月6日、PDF1〜2ページ。取引先メールを利用した別のBEC事例。
本記事の文章・表・図解・グラフは、Skill Business Architecture Labが独自に編集・作成しています。引用・紹介する場合は、引用箇所が分かる形で、記事名・サイト名・記事URLをご記載ください。
コメント