Microsoft Defenderのアラートを確認する仕事には慣れていても、関連するアカウントや端末を追い、別のログを調べ、次の検出設定へ戻すところまで担当しようとすると、必要な知識が変わります。上司にとっても、「Microsoft製品に詳しい人」と「何が起きたかを調べ、対応を進められる人」の違いは、製品名の一覧だけでは分かりにくいものです。
SC-200は、Microsoftのセキュリティ製品を使って、監視・調査・対応と検出の改善を担う人向けの認定試験です。学ぶ対象には、画面での調査だけでなく、ログを集める設定、KQLという言語による検索、対応の自動化も含まれます。
この記事では、2026年10月29日時点の公式案内と公開演習、国内実務者の学習記録から、何をどこまで学ぶのか、経験に応じた準備、費用・日本語対応・更新を整理します。
SC-200は何の資格か。正式名称と担当する仕事
米国Microsoftの、セキュリティ運用担当者向け認定
SC-200は試験コードです。この試験に合格すると、米国Microsoftが認定する Microsoft Certified: Security Operations Analyst Associate を取得できます。日本語の名称は「Microsoft認定:セキュリティ運用アナリスト アソシエイト」です。公式のレベルは中級に当たります。
SOCと呼ばれる監視・対応組織のアナリスト、Microsoft 365やAzureのセキュリティを運用する社内担当者、顧客の監視・対応を支援する事業者などが関係する職務です。SOCはSecurity Operations Centerの略で、異常の監視から調査・対応までを担う組織や機能を指します。公式認定ページ
ここでいう運用には、届いた通知を処理する仕事に加えて、何を検出するか、調査に必要な記録を集められているか、どの対応を自動化するかを考える仕事もあります。SC-200は、この運用の広がりをMicrosoftの具体的な製品・設定に結びつけて学ぶ資格です。
日本で取得する意味は、自社や支援先でこれらの製品を使う業務があるかで判断しやすくなります。今回確認した公式案内では、SC-200の日本国内の有効な認定保有者数と、現行試験の合格率は確認できませんでした。海外資格という名称や推定人数より、担当する環境との一致が選択の手掛かりになります。
Microsoft Defender XDRとSentinelは、どう関係するのか
初めて聞く人は、まず次のように役割を分けると理解しやすくなります。
| 主な対象 | 学習上の役割 |
|---|---|
| Microsoft Defender XDR | 端末、メール、IDなどに関わるアラートや証拠を関連づけて調査・対応する |
| Microsoft Sentinel | さまざまなシステムのログを取り込み、検出ルール、検索、インシデント管理や対応の自動化に使う |
| Microsoft Entra ID、Purview、Defender for Cloudなど | ID、データ、クラウド環境に関する脅威や活動を、それぞれの記録・機能で調べる |
| KQL(Kusto Query Language) | 必要なログを選び、時間・端末・アカウントなどの条件で絞り込み、集計・調査する |
端末に不審な動きがあったとき、その端末だけでなく、利用者のID、関連するメールやクラウド上の活動まで確認する場面があります。SC-200は、こうした調査をどの機能で行い、どのデータを参照するかまで扱います。公式コースの対象職務
SC-200の試験・費用・日本語対応
100分の監督付き試験。実務年数の証明を要する制度ではない
| 項目 | 確認できた現行条件 |
|---|---|
| 認定の取得方法 | SC-200に合格 |
| 試験時間 | 公式の個別認定ページは100分と案内 |
| 合格基準 | スコア700以上 |
| 問題数・形式 | 個別の固定問題数は確認できず。Microsoftの共通案内では多くの試験が40〜60問で、試験によって変動。具体的な出題形式は事前に特定しない方針 |
| 受験方法 | Pearson VUEのテストセンター、またはオンライン監督付き試験 |
| 受験料 | 公式ページの受験国・地域をJapanにした表示は20,300円。税・割引等を反映した支払額は予約時に確認 |
| 受験・認定条件 | 必須の下位資格や実務年数の証明は、現行の取得要件に掲げられていない |
| 認定の有効期間 | 1年。期限前の無料更新評価に合格して維持 |
出典:認定ページ、試験ガイド、試験時間・形式の共通案内、料金等のFAQ
受験条件とは別に、公式はMicrosoftのセキュリティ・コンプライアンス・ID製品、Microsoft 365、Azure、Windows・LinuxなどのOS、AIエージェントやCopilotに慣れていることを想定しています。実務年数の足切りがないことと、初学者向けであることは分けて考えます。
試験中にはMicrosoft Learnを参照できます。利用範囲はLearn内の指定されたコンテンツで、Q&Aや練習評価などは対象外です。参照中も試験時間は進むため、必要な設定やログの所在を理解しておくことが準備の中心になります。試験中のLearn利用
初回不合格後は24時間経過後に再受験でき、その後の再受験には14日間の待機が必要です。初回受験から12か月以内に、初回を含め最大5回で、再受験にも料金がかかります。公式再受験ポリシー
日本語の試験・教材と、オンライン監督の言語を分ける
| 場面 | 言語の確認結果 |
|---|---|
| 本試験 | 日本語を含む10言語で提供 |
| 公式教材・コース | Microsoft LearnとSC-200T00-Aに日本語の案内・教材がある。講師付きコースは提供者の開催言語を確認 |
| 公開演習手順 | 本記事で参照するMicrosoft公式GitHubのラボ手順は英語 |
| オンライン受付・監督 | 公式共通案内は英語が基本で、日本語対応は限定的としている。予約時に利用できる言語を確認 |
| 資格に関する問い合わせ | Microsoft Credentialsサポートに日本語対応あり |
日本語で問題を解けることと、日本語でオンライン監督とやり取りできることは別です。英語での受付に不安がある場合は、利用できる日本語枠とテストセンター受験を比較するとよいでしょう。オンライン試験の言語案内、資格サポート
2026年の試験範囲は、設定・対応・探索の3領域
英語版は2026年10月21日適用の範囲として、次の3領域が示されています。Microsoftは英語版を先に更新し、翻訳版は通常約8週間後を目安としています。日本語で受ける場合は、自分の受験日に適用される言語版の案内も確認します。
| 領域 | 比率 | 何を扱うか |
|---|---|---|
| セキュリティ運用環境の管理 | 40〜45% | ログの取り込み・保存、権限、検出ルール、通知、調査・対応の自動化 |
| セキュリティインシデントへの対応 | 35〜40% | 複数製品のアラート調査、端末の時系列・証拠確認、IDやデータへの影響調査、対応 |
| 脅威ハンティング | 20〜25% | KQLで適切なテーブルを選んだ検索、関連する対象の探索、調査用クエリの作成・管理 |
「インシデント」は、調査や対応の単位となる事象です。一つの攻撃に関連する複数のアラートや証拠をまとめて扱います。「脅威ハンティング」は、既に届いたアラートへの対応に加えて、脅威の情報や仮説を基にログから疑わしい活動を探す仕事です。
運用環境の管理が大きな比率を占める点も特徴です。調査の場面だけでなく、Windowsのイベントや各種サービスのログをどう取り込むか、何を検出ルールにするかを学びます。対応の自動化では、条件に応じて動くルールや、複数の処理をつなぐプレイブックも対象です。
現行範囲には、Microsoft Security Copilotを含むAIによる調査支援も入っています。AIの一般的な活用論ではなく、セキュリティ運用のどの場面で使うかを、製品の調査機能と合わせて学ぶ位置づけです。
公開演習を見ると、学ぶ深さが分かる
KQLは「検索できる」だけでなく、結果の意味を読む
公式のKQL演習は、サンプルログから期間やイベントを絞り込み、アカウントや端末ごとに集計し、結果を可視化する構成です。プログラミング言語の文法を網羅するより、セキュリティ調査の問いに合うデータを取り出す練習に近いものです。
特に分かりやすいのが、絞り込みと集計の順番で結果が変わる演習です。同じ対象期間のログを使っても、次の二つは異なる問いに答えます。
| 処理の順序 | 得られる結果 |
|---|---|
| アカウントごとの最新の記録を取り出してから、ログインの記録だけを残す | 最後の活動がログインだったアカウント |
| 先にログインの記録だけに絞ってから、アカウントごとの最新を取り出す | ログインしたアカウントそれぞれの、直近のログイン |
例えば、ログイン後に別の活動が記録された人は、上の処理では対象から外れ、下の処理では直近のログインが残ります。これは演習の違いを簡単な行動に置き換えた説明です。
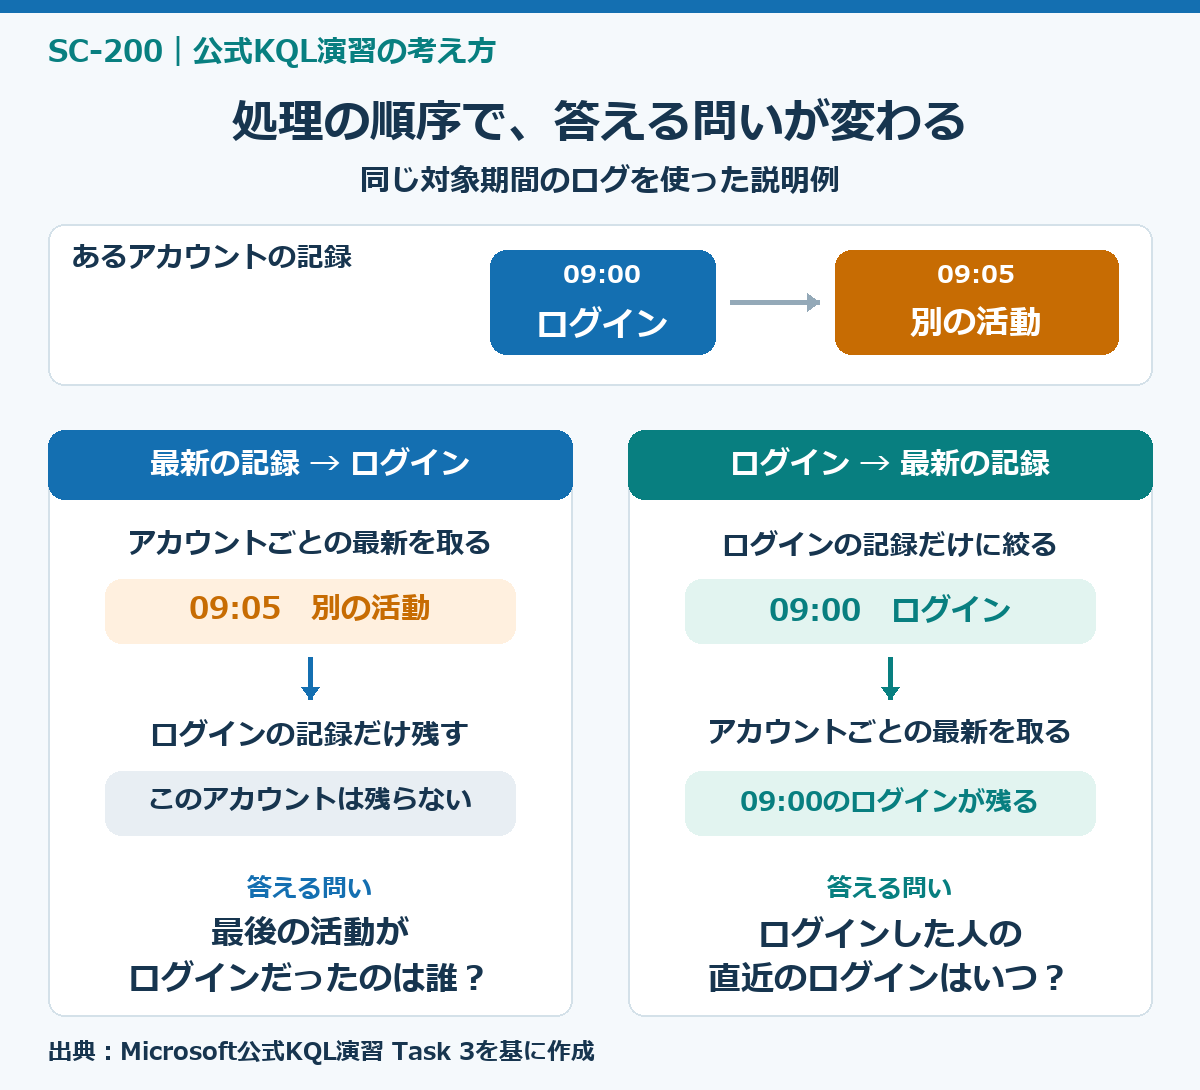
どちらもクエリ自体は動いていても、答えている問いが違います。SC-200の学習で押さえたいのは、使うテーブルや条件、処理順序と、調べたい内容の関係です。既成のクエリをコピーして使っている担当者が、その結果を自分で説明するための学習にもなります。Microsoft公式KQL演習・Task 3
調査では、関連する記録と対応履歴をつなぐ
公式のインシデント調査演習では、事象を開いて担当者と状態を設定し、関係するホスト、アラート、時系列を確認します。ホストとは、ここでは調査対象のサーバーなどの機器です。関連する記録をたどり、機器の所有者を確認するタスクを加え、自分が行った操作も履歴で確認します。Microsoft公式インシデント調査演習
この演習から見えるのは、怪しい通知を見つけるところから、調査を他の担当者が引き継げる状態にするところまでの仕事です。「どの機器に関係するか」「何がいつ起きたか」「誰が何を確認したか」をそろえることで、端末管理者やシステム担当者へ次の確認を依頼しやすくなります。
公式の脅威ハンティング演習では、疑わしい活動をKQLで探し、見つけた記録を新しいインシデントに関連づけます。通知を待つ調査と、自分で探して調査対象にする仕事が、同じ運用へつながっていることを学べます。Microsoft公式ハンティング演習
これらは公開された研修用演習です。SC-200の試験対策として読むだけでなく、自社で使う調査手順、検索条件、対応履歴の残し方を見直す材料になります。
SC-200の難易度と勉強時間は、担当製品とログ調査の経験で変わる
経験者でも、普段使わない製品やKQLが学習課題になる
国内の取得者stone-hiro氏は、2025年5月の合格記で、Microsoft製品を使う社内セキュリティの構築・運用に約2年従事していたと説明しています。主にDefender XDR・Intune・Entraを扱い、Sentinel・Purviewにも関わり、情報処理安全確保支援士やSC-900などを保有していました。
受験の動機は、日々の業務で必要な範囲に偏っていた知識を、試験の範囲と照合して広げることでした。Microsoft Learnと、勤務先が契約していたUdemy Businessのハンズオン講座を使い、毎日約1時間、約2か月学習したと記しています。
一方、業務で担当していなかったDefender for CloudやKQLは、学習後も試験中に判断へ迷う部分があったと振り返っています。既にMicrosoft環境を運用していても、普段使う製品と調査方法によって、準備の重さが違うことが分かる記録です。本人の合格記
この記録では、現在の担当範囲を基準に、教材と演習で補う領域を見つける使い方が読み取れます。
4日間の公式コースと、受験までの総学習時間は別
公式の講師付きコースSC-200T00-Aは、期間を4日間としています。これはコースの期間であり、知識ゼロから合格までの総時間ではありません。自習は無料のMicrosoft Learnの教材で進めることもできます。講師付き研修は提供者ごとに受講料を確認します。公式コース
| 現在の経験 | 準備の中心と時間の考え方 |
|---|---|
| DefenderやSentinelを日常的に運用している | 公式範囲と担当業務を照合し、未使用の機能・製品、KQL、設定の根拠を補う。前述の実務経験者の記録は約1時間×2か月 |
| Microsoft 365やAzureの管理経験はあるが、セキュリティ調査は少ない | アラートから関連する証拠を追う演習と、KQLでログを絞る練習を学習計画に入れる。教材を読む時間に操作・復習時間を加える |
| IT・セキュリティの基礎から学ぶ | ID、権限、ネットワーク、OS、ログの意味を先に押さえる。公式に未経験者向けの総学習時間は確認できないため、一律の時間では見積もらない |
自社で計画する場合は、最初に公開演習を一つ見て、手順の意味を説明できるか、用語から調べる必要があるかを確認すると、教材の表示時間だけより現実的に見積もれます。演習環境の利用料や講師付き研修費は、受験料とは別に確認します。
SC-900・CySA+・GCIHとは、学ぶ目的がどう違うか
SC-900は、Microsoftのセキュリティ・コンプライアンス・IDの基本概念と製品の役割を知る入門認定です。事業部門の関係者や初学者も想定されています。SC-200は、その製品を使って検出・調査・対応を担う側へ踏み込む認定です。SC-900の取得がSC-200受験の必須条件というわけではありません。SC-900公式案内
製品を横断して監視、脅威分析、脆弱性対応などを学びたいならCompTIA CySA+、攻撃手口と技術的な事故対応を深めたいならGCIHも比較対象になります。
SC-200が合いやすいのは、「Microsoft製品で集まるアラートをどう調べるか」「Sentinelへ何を取り込み、どのクエリやルールを使うか」という課題がある人です。ほかの資格より一律に上・下という選び方より、今後任せる環境と仕事の違いで選ぶと目的がはっきりします。
マーケティングや事業部門のマネージャーが育成・配置に関わる場合も、専門担当者の役割を理解する材料になります。顧客データや業務アカウントを扱うシステムで問題が起きた際、誰に調査を頼み、どの範囲・記録を基に報告を受けるかを考えやすくなります。
更新は毎年。学習だけに使うか、認定まで取るか
無料の更新評価で、元の期限から1年延長する
認定は1年間有効で、有効期限の6か月前から更新評価を受けられます。Microsoft Learn上で行う無料のオンライン評価で、監督はなく、資料を参照できます。合格すると、元の有効期限から1年間延長されます。
更新評価は新しい技術や変更点に重点が置かれています。初回の100分の本試験とは別で、有効期限までに合格する必要があります。失効した場合は、必要な試験に合格して認定を取り直します。公式更新案内、更新FAQ
企業は、学習後に任せる調査・設定と結びつける
企業で使う場合は、資格名だけを育成目標にするより、現在の担当から何を広げるかを決めると教材を選びやすくなります。
アラートの一次確認が中心の人には、端末やアカウントの関連記録をたどり、調査結果と未確認点を引き継ぐ練習が合います。既に調査を担当する人には、KQLの結果を説明し、検出ルールや収集設定を見直す学習がつながります。複数のMicrosoft製品を担当する人には、普段扱わない領域を試験範囲から洗い出す使い方があります。
特定のクエリや設定だけを理解したいなら、必要なMicrosoft Learnの教材を学ぶ方法があります。担当範囲を広く確認し、認定記録として示したい場合は受験まで進む選択になります。
取得後の確認では、認定の有無に加えて、使った検索条件、関連づけた証拠、対応の記録、ルール変更の理由を見ます。顧客や業務への影響を踏まえ、誰の承認で端末を隔離するかなどは会社の運用で定め、学んだ製品機能と結びつけます。
まとめ
SC-200は、Microsoft製品を使うセキュリティ運用を、ログ収集・検出・調査・対応までつないで学ぶ認定試験です。公開演習では、KQLの処理順で結果の意味が変わることや、関連する記録と担当・対応履歴をまとめることまで扱います。
検討の起点は、自社で使う製品と、担当者に広げてほしい仕事です。普段の担当範囲を公式の学習内容と照合し、必要な演習、受験、毎年の更新に使う時間を決めることで、資格取得を実際の運用の学習計画へつなげられます。
参考資料
- 公式認定ページ
- 公式コースの対象職務
- 試験ガイド
- 試験時間・形式の共通案内
- 料金等のFAQ
- 公式再受験ポリシー
- オンライン試験の言語案内
- 資格サポート
- Microsoft公式KQL演習・Task 3
- Microsoft公式インシデント調査演習
- Microsoft公式ハンティング演習
- 本人の合格記
- SC-900公式案内
- 公式更新案内
- 更新FAQ
本記事の文章・表・図解・グラフは、Skill Business Architecture Labが独自に編集・作成しています。引用・紹介する場合は、引用箇所が分かる形で、記事名・サイト名・記事URLをご記載ください。
コメント