セキュリティ製品の警報を確認する人はいる。脆弱性の一覧も届く。それでも、「どの警報から詳しく調べるか」「修正を急ぐシステムはどれか」「事業部門へ何を説明するか」で判断に迷うことがあります。
CompTIA CySA+は、こうしたセキュリティ運用の分析を扱う民間資格です。製品を操作する知識に加え、複数の情報を結び付け、調査・対処の優先順位や報告へつなぐ内容を学びます。
本記事では、資格を初めて聞く経営者・人事・マネージャーに向けて、Security+やGCIHとの違い、2026年の試験版と言語、取得・維持費、既に働いている人が学ぶ意味を整理します。試験・価格等は2026年10月28日の確認に基づきます。
CompTIA CySA+とは?セキュリティ運用の分析を扱う資格
CySA+はCybersecurity Analystの略で、米国のIT教育・認定機関CompTIAが提供しています。特定メーカーの製品だけを対象にしない、ベンダーニュートラルな資格です。[1][2]
関連する仕事は、SOCと呼ばれる監視・分析組織、企業のセキュリティ運用、脆弱性管理、インシデント対応などです。SOCは、システムや通信の記録を見て、不審な動きを調べる役割を持ちます。脆弱性管理は、システムの弱点を発見するだけでなく、何をいつ直すかを関係者と決め、対処を追う仕事です。
CySA+で扱うのは、警報の一覧を見るところで仕事を終えず、その先の判断に必要な情報を集める力です。例えば、夜間の大量通信が通常のバックアップなのか、調査が必要な持ち出しの兆候なのかは、通信量だけでは分かりません。時間帯、利用者、接続先、端末の動き、通常業務を合わせて見ます。
こうした仕事は資格がなくても行われています。採用や配置でCySA+を見る意味は、運用・分析の一定範囲を学び、試験評価を受けた手掛かりが得られることです。自社の製品操作、判断権限、経験した事故の規模まで、資格名から読み取れるわけではありません。
Security+・CySA+・GCIHは何が違うか
| 資格 | 学習の中心 | 育成を考えるときの問い |
|---|---|---|
| CompTIA Security+ | セキュリティの概念・対策・運用等の基礎を広く扱う | まず共通の基礎知識をそろえたいか |
| CompTIA CySA+ | 日常の監視、脆弱性管理、事故対応、報告を分析でつなぐ | 得られた情報から、調査・対処の優先順位を説明できるようにしたいか |
| GCIH | 攻撃手口を理解し、技術調査・封じ込め等の対応へつなぐ | 攻撃者の動きから、次に何を調べ、どう対応するかを深めたいか |
範囲は重なります。CySA+は事故対応を扱わない資格ではなく、GCIHも日常の監視と無関係ではありません。違いは、育成の中心をどこに置くかです。日々の警報・脆弱性・報告を横断して運用を考えるのか、攻撃と技術調査の理解を深めるのかを、本人の担当と照らします。[2][3][8]
GCIHの具体的な内容は、GCIHの仕事内容・費用・育成上の意味で解説しています。資格名を順に集めるより、現在の仕事で不足している部分を先に決めるほうが、学習目的を絞れます。
何を学ぶ?警報・弱点・事業への説明をつなぐ4領域
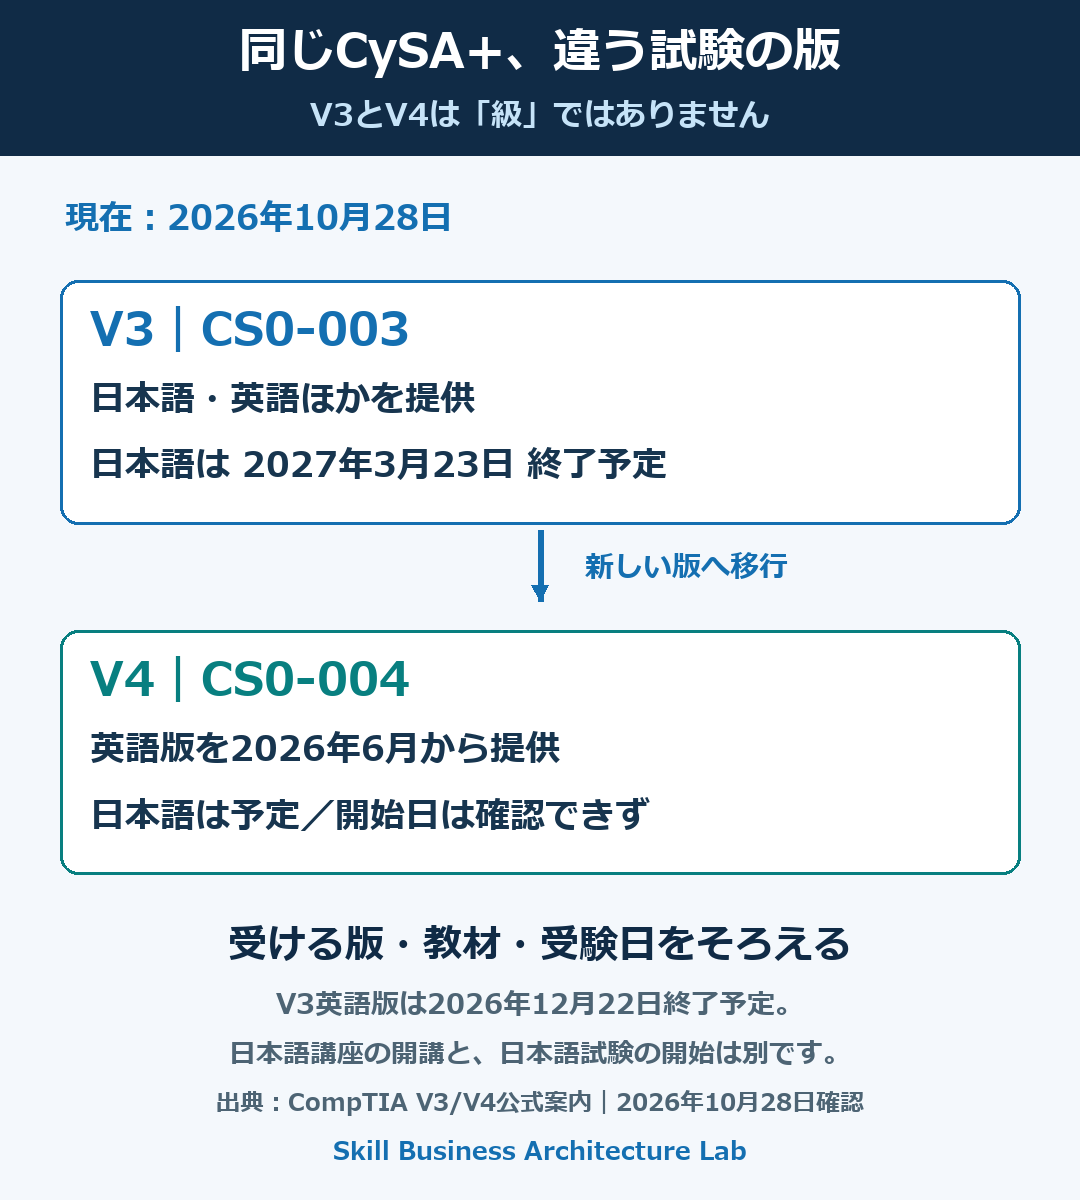
現行のCySA+には、移行期間中のV3と新しいV4があります。別の級ではなく、同じ資格の試験版です。2026年10月時点で日本語受験ができるV3では、次の4領域を扱います。[2]
| V3の領域・比率 | 内容 | 仕事で必要になる判断 |
|---|---|---|
| セキュリティ運用 33% | ログ、通信、脅威情報などの分析 | 何が通常と違い、何を追加で調べる必要があるか |
| 脆弱性管理 30% | 弱点の確認、重要度評価、対処 | 点数が高い順だけでなく、自社への影響から何を急ぐか |
| インシデント対応管理 20% | 対応手順、調査、封じ込め、復旧等 | 誰へ引き継ぎ、どの記録や対応を残すか |
| 報告・コミュニケーション 17% | 分析結果や対応状況の共有 | 技術情報を、対処する人や承認する人が使える説明へ変える |
V4では比率が順に34%・26%・24%・16%となり、クラウドやIDに関する分析、AIを使う分析の機会とリスクなども公式案内で扱われています。V3教材でV4を準備する場合は、名称が似ていることだけで範囲の一致を判断せず、受ける版の出題範囲を確認します。[3]
「危険度の高い弱点から直す」だけでは決まらない
ここからは、試験範囲と仕事の関係を説明するための仮例です。
EC事業者の運用担当者が、販売サイトと社内検証システムの両方に脆弱性を見つけたとします。検証システムのほうが技術的な危険度の点数は高い一方、販売サイトはインターネットへ公開され、攻撃の観測情報も届いています。
担当者には、点数を転記する以上の確認が必要です。問題の機能を実際に使っているか、外部から到達できるか、攻撃に必要な条件がそろうか、どの顧客情報や業務へ影響し得るかを整理します。点数の高低と、自社が先に対処すべき順番は、必ずしも同じではありません。
さらに販売サイトの修正には、決済や受注処理への影響を確かめる時間が必要かもしれません。直ちに更新する案、一定の機能や通信を制限してから更新する案、保守時間に合わせる案では、残る危険と業務への影響が違います。
CySA+の学習範囲には、弱点の評価、事業上の重要性、代替的な対策、修正や保守時間、報告が含まれます。学ぶ意味は、担当者が普段使っていない判断材料まで、検討対象として持てることにあります。[2][3]
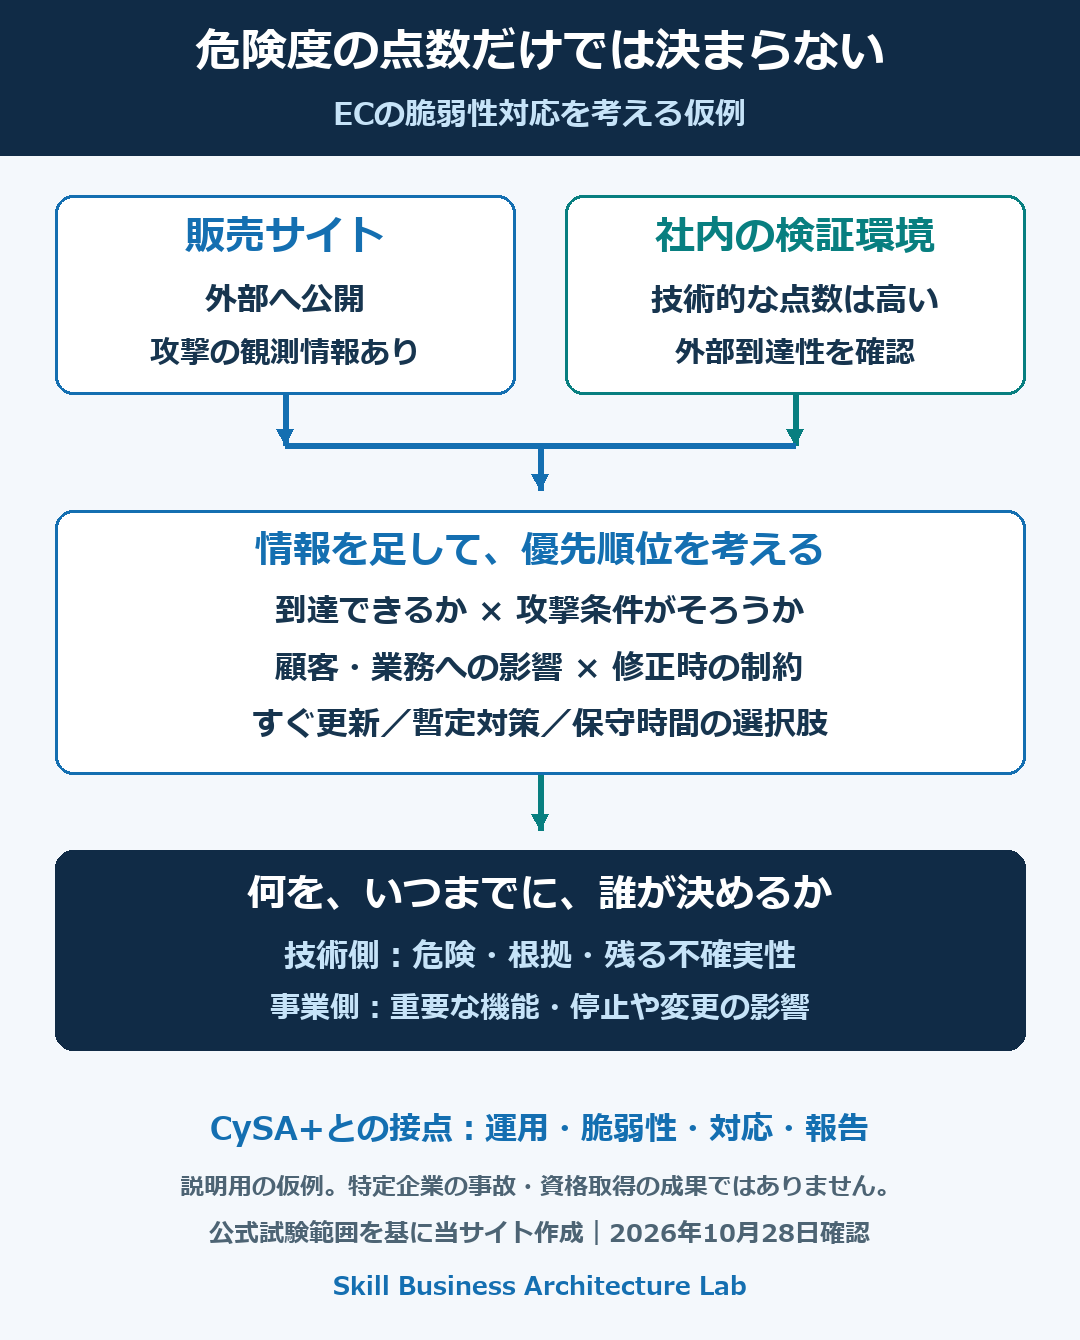
最終的な停止や変更は、運用担当者だけでは決められません。事業責任者が知りたいのは、専門用語の一覧より、どのサービスに何が起き得るか、いつまでに何を決める必要があるかです。分析と説明を同じ学習範囲で扱う点は、技術者の育成を考える管理職にも関係します。
試験の難易度・受験条件は?V3とV4の違いに注意
問題数・時間・合格基準
| 項目 | 公式案内で確認できる内容 |
|---|---|
| 試験コード | V3はCS0-003、V4はCS0-004 |
| 問題数 | 最大85問 |
| 試験時間 | 165分 |
| 出題形式 | 選択式問題とパフォーマンスベース問題 |
| 合格基準 | 100~900のスコア尺度で750 |
| 推奨する知識・経験 | Network+・Security+相当の知識、SOC・インシデント対応等で4年以上の実務経験または同等の経験 |
750というスコアを900で割って「正答率約83%が合格」と計算することはできません。スコア尺度と、問題に何割正解したかは別です。また、750は受験者の合格率ではありません。確認した公式案内では、現行試験の合格率は公表されていません。[2][3]
4年以上の経験は公式の推奨であり、経験年数を提出して認定を審査する資格として案内されているわけではありません。Security+の取得も、CySA+への必須の前段階ではありません。ただし、推奨される知識・経験がなくても同じ負担で学べるという意味ではありません。
パフォーマンスベース問題は、知識の名称だけでなく、状況に応じた操作や判断を問う形式です。自社で普段扱う装置の画面に慣れていても、別の形式で情報を示されると判断が止まることがあります。難易度は、単語をどれだけ覚えたかに加え、ログや状況説明を読み、必要な処理を選ぶ経験によって変わります。
日本語V3は2027年3月23日終了予定、V4日本語は今後
2026年10月28日時点の公式案内は、次のようになっています。[2][3]
| 試験版 | 提供言語と移行状況 |
|---|---|
| V3/CS0-003 | 日本語・英語・ポルトガル語・スペイン語で提供。英語版は2026年12月22日、その他3言語は2027年3月23日に終了予定 |
| V4/CS0-004 | 2026年6月に英語版提供開始。日本語・フランス語・スペイン語・ポルトガル語は提供予定。確認した公式ページに日本語開始日の記載なし |
日本語で受けたい人にとっては、教材の選択だけでなく、受験日と再受験の余地が重要です。V3の受験券を買ったからといって、試験終了後もその版を受けられるわけではありません。購入時の有効期限と、試験版の終了日の両方を確認する必要があります。
勉強時間は、既存経験のどこが重なるかで変わる
公式の試験案内から、全受験者に当てはまる標準学習時間は確認できませんでした。ネットワーク監視に慣れた人でも、脆弱性の優先順位付けや、事故後の報告には別の学習が必要な場合があります。
2025年4月の公開体験記では、SIerでネットワーク運用やセキュリティ関連の開発・調査を経験した筆者が、約1か月準備しています。既にSecurity+等も学んでいた人の例であり、初学者の標準時間にはできません。むしろ参考になるのは、概要を知る分野でも、問い方が変わると解答に迷い、具体的な利用場面まで理解する必要を感じたという部分です。[6]
会社が学習時間を確保するなら、講義の日数だけでなく、未経験領域の確認、実習、問題の読み取りを含めます。本人が毎日見ているデータと、初めて扱うデータを分けると、準備の見積りがしやすくなります。
日本語で学べる?試験・教材・手続きの言語
海外の資格でも、CySA+には日本語の試験と公式教材があります。ただし、版と商品によって条件が違います。
| 区分 | 2026年10月28日に確認できた範囲 |
|---|---|
| 試験 | V3は日本語対応。V4は英語提供中、日本語は予定 |
| 公式教材・演習 | V3のCertMaster Study日本語版、CertMaster Labs日本語版が販売されている。公式販売ページでは「日本語版/Japanese」と書かれない教材は英語版と案内 |
| 国内の講座・非公式資料 | 日本語の講座・受験記あり。講座の言語と、対応する試験版を個別に確認 |
| 申込み・問い合わせ | 日本語の公式案内・ヘルプ窓口あり。受験予約や本人確認の要件は受験方法ごとに確認 |
| 経験証明・更新 | 認定時に一定年数の実務経験を証明する要件は、確認した試験案内に記載なし。CEUによる更新では学習活動等の記録を提出する |
日本語の講座が新しい版に対応しても、その版の日本語試験が始まったことにはなりません。また、試験監督とのやり取りを含む全工程が日本語で完結するかは、本記事では確認できていません。受験する会場・方式の案内と、教材の商品名を分けて確認するのが確実です。[2][3][4][5]
費用はいくら?受験・教材・3年ごとの更新を分ける
公式販売ページで確認できたV3の価格
日本向け公式販売ページで表示された、税込の価格例です。すべてを購入しなければならないわけではありません。[2]
| 項目 | 価格・対象 |
|---|---|
| CySA+ Voucher | 58,320円。CS0-003の1回分の受験券 |
| CertMaster Study 日本語版 V3 | 19,772円。学習教材 |
| CertMaster Labs 日本語版 | 26,418円。演習教材 |
受験券だけと、学習・演習を含む費用は違います。販売価格や組合せ商品は変わるため、会社が予算を決めるときは、受験料、教材、講座、再受験に備える費用を分けます。掲載額は2026年10月28日のV3表示価格です。
同じ予算でも、既に範囲を経験している人が試験による確認を受ける場合と、未経験の分析を演習で補う場合では、必要な購入物が異なります。「資格取得支援」という一項目にまとめる前に、会社が支援したいのは学習か、評価か、その両方かを決めると整理できます。
有効期間は3年、CEUで更新する場合は60単位
CySA+の有効期間は3年です。継続教育の活動を積み上げる方法では、期間内に60CEUを取得し、必要な記録を提出します。CEUは学習等の活動を記録する単位で、何でも自由に加算できるわけではありません。対象内容、活動ごとの上限、証拠資料などの条件があります。[4]
この方法のCE費用は、3年間で150米ドルです。毎年必ず支払う制度ではなく、更新期限までに要件を満たす必要があります。最新版試験への合格など、CE費用が不要になる別の更新方法もありますが、別途受験等の費用は発生し得ます。[5]
会社にとっては、合格した年だけでなく、その後も新しい環境や攻撃を学ぶ時間を用意できるかが判断材料になります。ポイント取得を業務上の成長と同一視せず、本人の担当が変わったときに何を学び直すかと結び付けて使います。
実務経験者が学ぶ追加価値は、担当範囲の外をつなぐこと
製品ごとの操作経験を、分析の共通基準へ広げる
既に毎日警報を調べている人にとって、「監視が重要」という説明だけでは学ぶ理由になりません。追加価値があるのは、経験が特定の製品や工程へ偏っていて、他の判断材料を補いたい場合です。
例えば端末の警報確認は得意でも、公開された弱点の重要度を事業と結び付けることには慣れていない。技術調査はできても、事業部門へ対処の期限や選択肢を説明することには迷う。このような人が、運用・脆弱性・対応・報告を一つの範囲で学ぶと、自分の担当の前後にある仕事を見渡す手掛かりになります。
先の受験記が示しているのも、経験者でも概要の理解と状況への適用が一致しない場合があることです。学習中に見えた課題として読むのが適切です。[6]
国内企業の導入例は、複数領域を理解する育成目的を示す
Top Out Human Capital掲載のパソナテックの事例では、クラウド等でシステムが複雑になり、サーバーやネットワークなど個々の知識に加えて、組み合わせたときのセキュリティリスクを理解する必要性が語られています。CySA+を含む複数のCompTIA資格を導入した例です。[7]
ここから読み取れるのは、担当製品を越えて知識をそろえるという企業の育成意図です。CySA+単独の効果を測定した事例ではなく、掲載日も確認できないため、現在の導入規模や一般的な効果の証拠にはしません。
日本で学ぶ意味も、海外の資格名を持つこと自体より、この内容が担当者の不足を補うかで判断できます。今回確認した公式資料には、日本国内のCySA+保有者数や、日本企業全体における取得効果を示す数値はありませんでした。
企業は誰の育成に使うか?学習・認定・実務評価を分ける
日常の監視や脆弱性管理で、判断範囲を広げたい人
SOCの担当者、インフラ運用からセキュリティへ担当を広げる人、脆弱性対応を調整する人には、学習範囲との接点があります。ただし、ネットワークやOSの基礎から学ぶ人には、先に基礎知識と操作経験を整える選択もあります。
既に4領域を横断して仕事をしている人なら、追加の学習価値は小さい可能性もあります。認定が必要かどうかは、社内の知識水準を示す共通基準にしたいのか、対外説明に使うのかまで分けて考えます。学びたい部分だけ教材や研修を利用することもできます。
マーケティングや事業部門は、判断の材料を技術側と共有する
先のECの例なら、技術者は攻撃の可能性を調べられても、キャンペーン中の停止が顧客対応へ及ぼす影響や、変更後に確認すべき販売機能を一人では決められません。事業側には、重要な機能、繁忙時期、停止可能な時間、顧客へ約束している条件を説明する役割があります。
マーケティング責任者がCySA+を一律に取得する必要はありません。ただ、担当者が何を判断するために情報を求めているかを理解すると、「危険度が高いので止めてください」という依頼を、対応案と事業上の影響を比較する話に進められます。資格の学習範囲を知ることは、任せる仕事と、自分が判断する仕事の境界を考える材料にもなります。
合格後は、自社の成果物で適用できるかを見る
育成後の確認では、実際の顧客情報を使わない演習や、社内で利用を認めた事例を使えます。例えば「複数の警報をどう関連付けたか」「対処を後回しにした理由は何か」「追加で必要な情報は何か」を、短い報告にまとめてもらう方法です。
見るべきなのは、試験用語を多く書けるかより、確認した事実と推測が分かれ、次に動く人が判断できる説明になっているかです。この評価はCySA+の合否とは別に、自社の業務へ適用するための確認として行います。
まとめ:CySA+は、集めた情報を対処と説明へつなぐ学習の選択肢
CySA+は、セキュリティ運用・脆弱性管理・事故対応・報告を横断して扱う資格です。既に監視や運用をしている人が、担当外の情報を補い、調査や対処の優先順位を説明するために学ぶ選択肢になります。
企業が見るべきなのは、資格の難しさだけではありません。本人がどのデータを扱い、どの判断で迷い、誰へ説明する仕事を担うのか。その不足と学習範囲が合っているかを確認し、学習だけで足りるのか、認定と更新まで支援するのかを分けます。
2026年は試験版の移行期です。日本語V3の終了予定とV4の言語提供状況を踏まえ、受ける版・教材・受験時期をそろえて検討してください。
参考資料
確認日:2026年10月28日。公開日が明示されないページは確認日時点の案内です。
- CompTIAについて
- CompTIA CySA+ V3:試験概要・出題範囲・日本向け販売価格
- CompTIA CySA+ V4:試験概要・提供言語・出題範囲
- CompTIA:CE更新サイクル/必要なCEU
- CompTIA:継続教育の更新費用
- oreha4gao:CompTIA CySA+の受験記(2025年4月30日)
- Top Out Human Capital:パソナテック導入事例
- GIAC:GCIHの公式試験範囲
—
本記事の文章・表・図解・グラフは、Skill Business Architecture Labが独自に編集・作成しています。引用・紹介する場合は、引用箇所が分かる形で、記事名・サイト名・記事URLをご記載ください。
コメント