サイトを開くと、「私はロボットではありません」という見慣れた表示が出る。チェックすると、人間であることを確認するため、キーボードの操作を求められる。
そこにパソコンの実行画面を開き、コピーされた文字列を貼り付ける手順が含まれていたら、認証を装った攻撃の可能性があります。何かをダウンロードしたつもりがなくても、利用者自身の操作で不正なプログラムを動かしてしまう手口です。
ClickFix(クリックフィックス)は、認証や修復のためと思わせて、攻撃者の命令を自分のパソコンで実行させる攻撃です。 見た目だけでなく、「何の操作をさせられているか」を理解すると、立ち止まる場所が見えてきます。
ClickFixとは?利用者に不正な命令を実行させる攻撃
ClickFixは、偽の認証画面やエラーメッセージを使い、問題を解決する手順として不正な命令を実行させる手口です。人の判断や行動を利用する「ソーシャルエンジニアリング」の一種に当たります。
よく使われる偽装がCAPTCHAです。CAPTCHAは、アクセスしているのが人か、自動処理をするプログラムかを区別するための仕組みで、チェックや画像選択などを見たことがある人も多いでしょう。
本来はサイトを利用するための確認なのに、途中からパソコンの実行機能へ誘導される。このすり替わりが、ClickFixを理解するポイントです。
日本でも観測されている手口
NICTは2025年12月にClickFixと、その派生手口であるFileFixを観測し、2026年4月に解析を公表しています。国内のセキュリティ企業LACも、2024年10月以降、複数の顧客でClickFixによるインシデントを確認したと報告しています。
海外の珍しい話というだけではなく、国内組織でも遭遇を想定する意味がある手口です。ただし、これらは解析・観測の報告で、国内全体の被害件数を数えた調査ではありません。
偽CAPTCHAから感染まで、ClickFixはどう進むのか
認証のクリックで、見えない命令がコピーされる
NICTが観測した例では、偽の認証画面でチェックを入れた時点で、不正なコマンドがクリップボードへコピーされました。クリップボードは、コピーした文字などを一時的に置き、貼り付けに使う場所です。コマンドは、パソコンに処理をさせる命令の文字列を指します。
利用者は人間確認のチェックをしたつもりでも、その裏では、後で貼り付けさせる命令が用意されていたわけです。
パソコンの実行画面へ貼り付け、命令を動かしてしまう
次の画面は、人間だと証明する操作として、Windowsの実行画面を開く、コピーされた内容を貼り付ける、実行する、という順番へ誘導していました。
これは認証のための入力ではなく、パソコンへ命令を渡す操作です。NICTの観測では、その後に不正な処理やファイルの取得が始まりました。見た目には大きな変化がなく、利用者がその場で感染に気付くとは限りません。
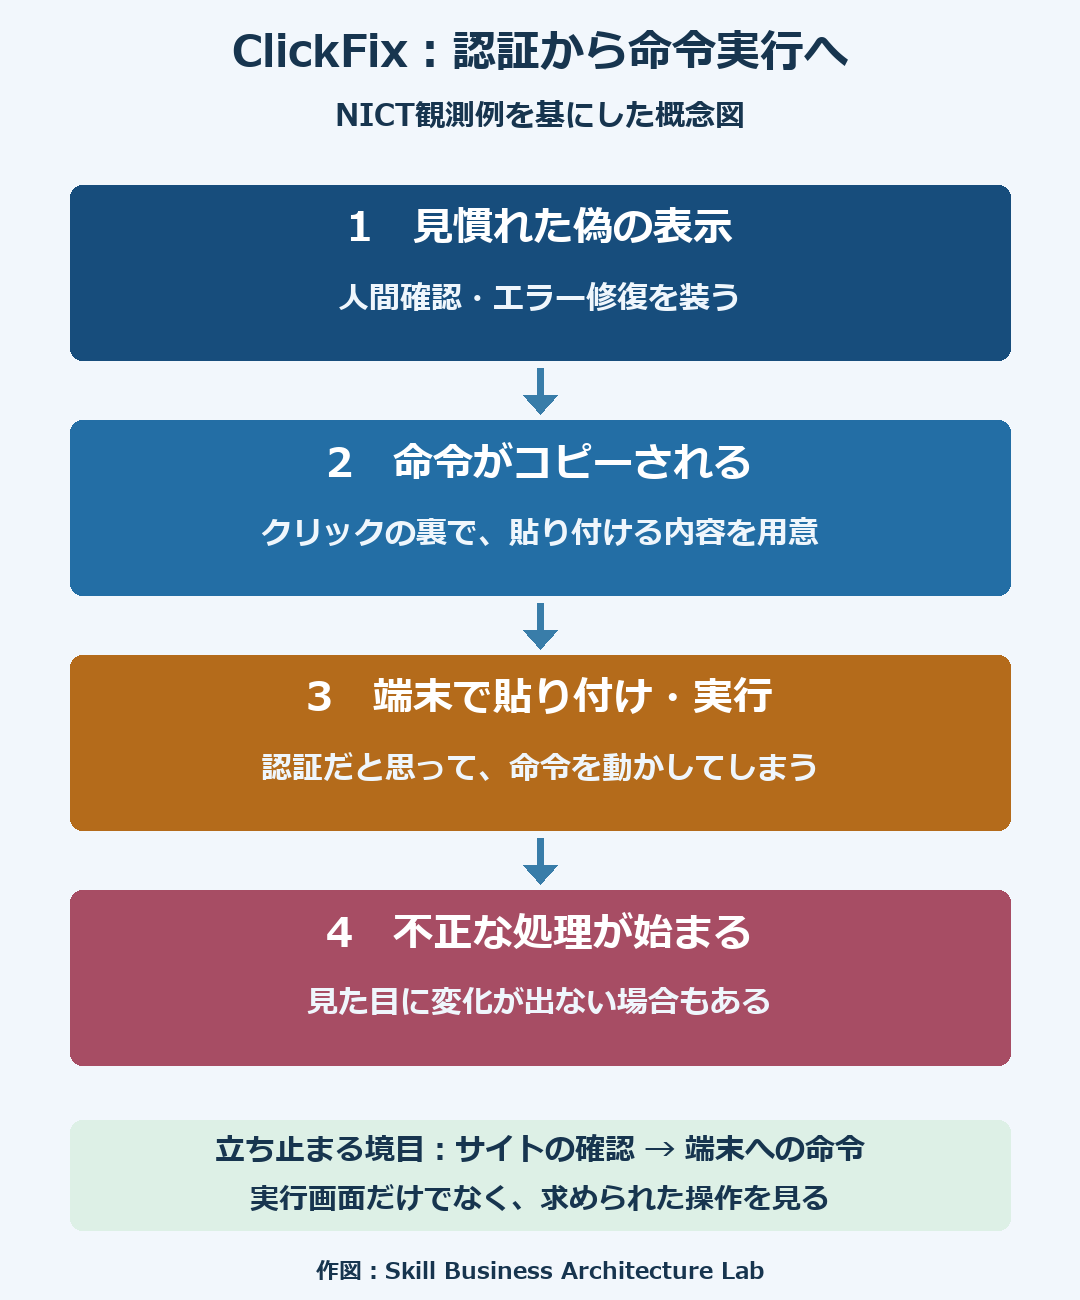
NICTの解析を基に当サイトが流れを整理。手口を理解するための概念図で、すべてのClickFixが同じ画面や手順を使うわけではありません。
コマンドの実体や取得先を覚えるより、サイトの人間確認が、なぜ端末への命令実行に変わるのかを見分けるほうが、一般の利用者には使いやすい判断材料になります。NICTの解析では、画面と実際の動作を詳しく確認できます。
「私はロボットではありません」の本物と偽物は、何で見分けるか
チェックの見た目より、求められた操作を見る
認証らしいロゴや整った画面だけでは、正当な確認だと判断できません。見慣れた表示の後で、どこに何を入力するよう求められるかを見ると、判断の軸が変わります。
| 画面で求められること | 判断の手掛かり |
|---|---|
| サイト内で画像を選ぶ、文字を入力する | 一般的なCAPTCHAの形式。ただし、見た目だけでサイト全体の安全性は判断できない |
| パソコンの「ファイル名を指定して実行」などを開く | サイトの人間確認から、端末での命令実行へ操作が移っている |
| 内容を理解できない文字列を貼り付け、実行する | 認証を装って不正な処理をさせる手口を疑う材料になる |
| 認証のためにセキュリティ設定の解除を求める | 設定変更をその表示だけで信頼せず、普段の窓口へ確認する場面 |
後半の確認方法は対処を考える観点として整理したものです。正規の社内作業でコマンドを使うことはありますが、Webサイトの人間確認と同じ理由で実行するものではありません。
「怪しいサイトだけ避ける」では、操作のすり替わりを見落としやすい
LACは、フィッシングメールだけでなく、一般サイトに表示される不正広告などからClickFixへ誘導されることも説明しています。自分が危険なサイトへ行ったつもりがない場合も、操作の内容を見る意味があります。
例えば、資料を早く開きたいときに「あと一手順で見られます」と表示されると、目的を達成する作業として進めたくなります。これは利用場面の説明例です。攻撃の表示を「サイトの障害を直す案内」「必要な確認」と受け取ることで、途中の不自然さに気付きにくくなるのでしょう。
「不審なものを開かない」という注意に加え、「サイトを見るために端末へ命令を実行させるのはなぜか」という具体的な疑問を共有すると、確認する場所が明確になります。
ClickFixの対策は、操作を止める判断と会社の防御を組み合わせる
利用者には、端末操作へ誘導された時点で相談できる案内を
LACは、Webサイトからコマンド実行へ誘導された場合、ブラウザを閉じ、組織の対応手順に従って担当者へ連絡する方法を案内しています。
社内で注意喚起するなら、手口の名前だけでなく、「認証のために実行画面を開かせる」「コピーした命令を貼り付けさせる」といった操作を具体的に示すと伝わりやすくなります。大阪府警も、企業で配布できる説明資料を公開しています。
また、業務が止まることを恐れて操作を続けなくて済むよう、確認先が分かると相談の助けになります。全員がその場で不正な命令を判読できることを前提にするより、操作を止めて尋ねられる方法が現実的でしょう。
会社側では、実行の制限・検知・対応を検討する
LACは、業務への影響を考慮した実行機能の制限や、端末の動作を検知するEDR、通信を監視するIPSなどを対策として挙げています。使っているシステムや管理方法によって適用範囲は異なります。
正規業務でも使う機能を一律に止めると、必要な作業までできなくなる場合があります。誰がどの機能を使うかを把握したうえで制限を検討し、制限を越えた不審な動作をどう発見するかも併せて考えることになります。
社員へ新しい注意事項を追加するだけでなく、会社が実行範囲や検知を補えるかという視点です。対象端末の把握には、IT資産台帳の整備が土台になります。
ClickFixの指示を操作してしまった場合はどうするか
どこまで操作したかを担当者へ伝える
偽のチェックを押しただけなのか、文字列を貼り付けたのか、実行まで進んだのか。この違いは調査の材料になります。ただし、外から見た操作の段階だけで、感染の有無を確定することはできません。
会社の端末では、通常の事故対応窓口へ、表示されたサイト、時間、行った操作を伝える方法が考えられます。不審なサイトを再度開いて確かめたり、文字列をもう一度実行したりするより、手元の情報と操作の記憶を渡すほうが確認に使いやすいでしょう。
見た目に異常がなくても、実行後は痕跡を確認する
NICTが観測した例のように、実行後も画面に大きな変化が出ないことがあります。ウィンドウが閉じただけだから無事だった、と判断する材料にはなりません。
LACは、不審な命令の実行や通信のログを調べ、必要に応じて端末の隔離や専門的な調査を行う対応を説明しています。社員個人が感染の有無を調べ切るより、組織の手順に沿って担当者へ引き継ぐ場面です。担当者がいない場合は、保守事業者やセキュリティの相談先が対応候補になります。
連絡、被害拡大の防止、記録の確保などの順序は、インシデント対応の初動でも整理しています。端末の感染と、認証情報を入力するフィッシングでは被害経路が違うため、MFAの導入だけで端末への不正な命令実行まで防げるとは考えにくい点にも注意したいところです。
ClickFixについてのFAQ
偽のチェックを押しただけで感染するのですか?
今回のNICTの例では、チェック時に命令がコピーされ、その後の実行によって不正な処理が始まりました。ただし、これは観測された一例です。クリックした段階だけで必ず感染する、または必ず安全とは判断せず、実際の表示と操作を基に確認することになります。
ウイルス対策ソフトがあれば防げますか?
検知や防御に役立ちますが、すべての攻撃を止める保証にはなりません。NICTの解析には検知を避けるような挙動もあり、LACは実行制限、端末・通信の検知、利用者への案内を組み合わせる対策を示しています。
FileFixはClickFixと何が違いますか?
NICTが説明するFileFixは、ファイルを扱う操作に見せかけ、エクスプローラー上で不正な命令を実行させる手口です。画面や入口は違っても、利用者自身に命令を実行させる点は共通しています。「実行画面さえ開かなければよい」と、一つの画面だけに判断を限定しないことが役立ちます。
認証の見た目から、操作の意味へ目を向ける
ClickFixは、見慣れた認証や修復の手順を装い、パソコンへ不正な命令を渡させる攻撃です。ファイルを開いたつもりがなくても、自分の操作が感染につながり得ます。
サイトの確認を済ませるために、なぜ端末の実行機能を使わせるのか。 この疑問を持てることが、利用者にとっての判断材料になります。会社側でも、そこで相談できる窓口と、実行を制限・検知する仕組みを組み合わせると、社員の注意だけに頼らない備えへつなげられるでしょう。
参考資料
- NICT「STARDUSTを用いたClickFix/FileFixの解析」:2026年4月16日公表、観測は2025年12月。手口、コピーから実行までの動作、FileFixとの違い。
- LAC「ClickFixの被害をJSOCの複数のお客様にて観測」:2025年5月19日公表。国内顧客での観測、誘導経路、利用者・組織の対策、痕跡調査。
- 大阪府警「ClickFix(クリックフィックス)とは」:2026年の広報資料。認証・修復を装う操作と、企業向け配布資料。
本記事の文章・表・図解・グラフは、Skill Business Architecture Labが独自に編集・作成しています。引用・紹介する場合は、引用箇所が分かる形で、記事名・サイト名・記事URLをご記載ください。
コメント