
「インターネットには危険があるから、会社の出入口で通信を守る機器が必要」。FortiGateの説明を聞くと、そこまでは納得できます。
それでも、導入を判断する立場なら疑問が残ります。業務システムはクラウドを使い、PCにはウイルス対策ソフトも入っている。そのうえで、何を守るために費用をかけるのでしょうか。
FortiGate(フォーティゲート)は、ネットワークを通る通信を検査し、不正な接続や攻撃を遮断するセキュリティ製品です。 会社とインターネットの出入口などに置き、外から入る通信と、社員のPCから外へ出る通信を確認します。
この記事では、ルーターやVPN、クラウドの対策との違いから、企業が導入する理由、費用と運用の確認点までを整理します。「有名な製品だから必要」ではなく、自社で何が改善するのかを判断するための解説です。
FortiGateとは?会社のネットワークを守るセキュリティ製品
Fortinetは会社名、FortiGateは製品名
Fortinet(フォーティネット)は米国のサイバーセキュリティ企業で、FortiGateは同社の代表的な製品です。会社の通信を許可・遮断するファイアウォールに、侵入防止や危険なWebサイトへの接続制限などを組み合わせています。
オフィスに設置する機器のイメージが強いものの、仮想環境やクラウド上で使う形態もあります。共通するのは、そのFortiGateを通る通信を対象に、検査や制御を行うという役割です。
提供元の規模や導入実績、日本での支援体制については、Fortinetとは?会社概要・導入実績・評判と他社との違いで紹介しています。
ルーター・ファイアウォール・UTMとは何が違う?
提案書で混乱しやすいのは、製品名と機能の名前が並んでいることです。次のように分けると、関係が見えてきます。
| 名称 | 主な役割・意味 | FortiGateとの関係 |
|---|---|---|
| ルーター | 異なるネットワークをつなぎ、通信の行き先を振り分ける | FortiGateもルーターの役割を担える |
| ファイアウォール | ルールに従って通信を許可・遮断する | FortiGateの基本的な機能 |
| UTM(統合脅威管理) | 複数のセキュリティ機能をまとめて提供する考え方・製品分類 | FortiGateはUTMとしても使われる |
| NGFW(次世代ファイアウォール) | アプリケーションの識別や侵入防止なども行うファイアウォール | FortiGateの製品分類 |
たとえば、ルーターに通信を制限する機能が付いている場合もあります。そのため、「ルーターはつなぐだけで、まったく守れない」という区別ではありません。
導入を考えるときは、現在のルーターでできる対策と、FortiGateで追加する検査・管理機能の差を確認します。製品の呼び方より、何を検知でき、どの通信を止められるかが判断材料になります。
FortiGateで何ができる?仕事の場面で見る主な役割
社外からの不正なアクセスを防ぐ
会社のネットワークへ、外から自由に接続できる状態は避ける必要があります。FortiGateでは、必要な接続を許可し、それ以外を遮断するルールを設定します。侵入防止機能を組み合わせれば、攻撃の特徴を持つ通信も検査できます。
たとえば、社外の保守担当者が社内システムへ接続する場合、接続できる相手や対象を限定します。「外部からの接続をすべて止める」と業務も止まるため、仕事に必要な通信を見極めて通すことが基本です。
危険なサイトや攻撃者のサーバへの通信を止める
対策するのは、外から入ってくる攻撃だけではありません。社員がメール内のリンクを開き、危険なサイトへ接続しようとする場面もあります。
FortiGateはWebフィルタリングなどの機能で、危険と判定された接続先への通信を制限します。また、感染したPCが攻撃者のサーバと通信しようとする動きを検知・遮断する機能もあります。
会社ごとに危険なサイトを一つずつ調べ、禁止リストを更新し続けるのは大きな負担です。FortiGuardという脅威情報サービスなどを利用し、契約した機能と設定に沿って対策を続けられることに製品を使う意味があります。
部署・来客用Wi-Fi・サーバの間で通信を制限する
来客がインターネットを使えても、社内の共有フォルダには接続できない。一般社員のPCから、必要のない管理用システムには接続できない。こうした区分をネットワーク上に設けられます。
ここで必要なのは、接続先を分け、通してよい通信を設定することです。既存の機器で実現できる場合もあり、来客用Wi-Fiを分けるためだけにFortiGateが必須になるわけではありません。
FortiGateを部署やサーバのネットワーク間に配置すれば、その間を通る通信を制御できます。一方、同じネットワーク内でFortiGateを通らずに行われる通信まで、自動的にすべて監視するわけではありません。配置によって守れる範囲が変わります。
拠点間や在宅勤務からの接続を保護する
本社と支社をつなぐ、在宅勤務のPCから社内サーバへ接続する、といった用途ではVPNが関係します。VPNは、インターネットなどを通じて離れた場所を結ぶ通信を保護する仕組みです。FortiGateは、その接続先を担えます。
VPNが作る暗号化された通路と、FortiGateが行う通信の検査は、別の役割です。 VPNでつないでも、PCの感染や危険な通信がなくなるわけではありません。
図では、会社からインターネットを使う場合、在宅PCからVPNで会社につなぐ場合、在宅PCから直接クラウドを使う場合を分けています。
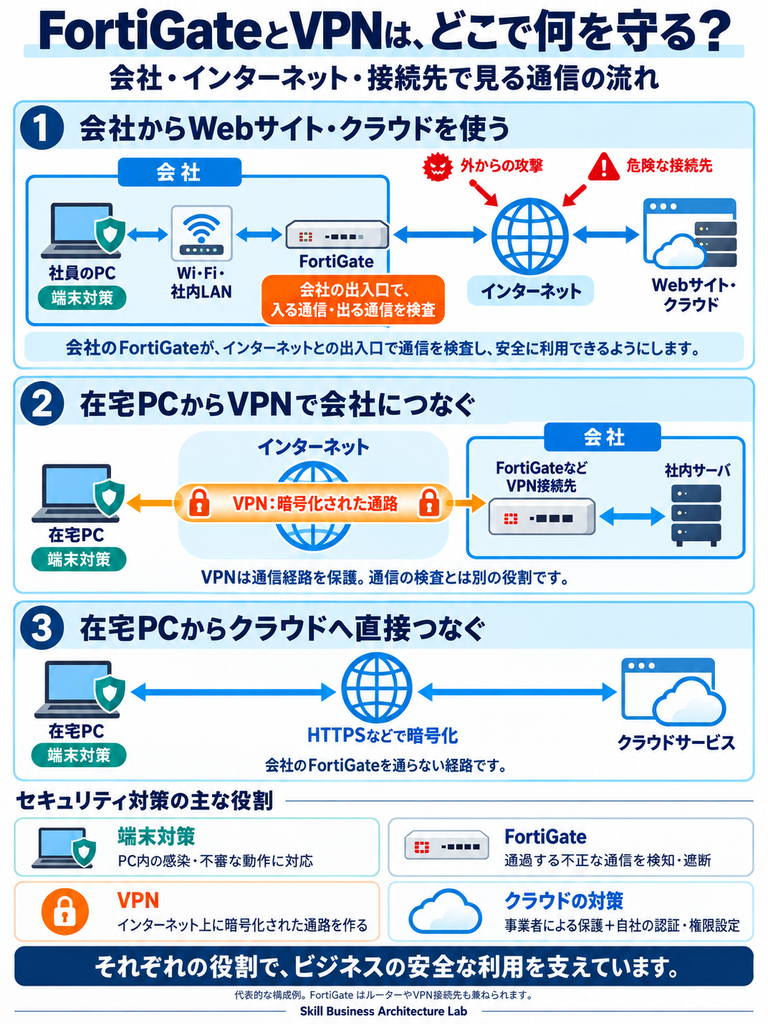
図:FortiGateとVPNは、どこで何を守る? Skill Business Architecture Lab作成。
在宅PCからクラウドへ直接つながる③の通信は、会社のFortiGateを通りません。また、②のように会社へVPN接続していても、クラウドへの通信を会社経由にするか、直接接続するかは構成によって変わります。「VPNを使っている」という情報だけでは、すべての通信の保護範囲は決まりません。
クラウドやウイルス対策ソフトを使っていても必要?
クラウド側の対策と、会社側で守る範囲の違い
クラウドサービスの提供会社は、そのサービスを動かす設備やシステムを保護しています。しかし、社員が別の危険なサイトを開くことや、会社のPCが感染することまで、そのクラウドサービスがまとめて防いでくれるわけではありません。
たとえば、顧客管理システムをクラウドへ移しても、社員は同じPCでメールを読み、資料をダウンロードし、取引先のサイトを閲覧します。顧客管理システム側の対策と、社員のPC・通信への対策は対象が異なります。
クラウドのアカウントを誰に与えるか、どの情報を共有するか、多要素認証をどう設定するかも自社に残る仕事です。自社でクラウド上にサーバを構築する場合は、OSやネットワーク設定など、自社が担う範囲がさらに広がります。
したがって、「クラウドだから不要」とも「クラウドでも必ずFortiGateが必要」とも決まりません。社員がどこから何に接続し、その経路を現在何で守っているかを確認すると、必要な対策を判断できます。
PCを守る対策ソフトと、通信を守るFortiGateの違い
PCに入れるウイルス対策ソフトは、ファイルやプログラムなどを調べます。EDRと呼ばれる製品では、端末上の不審な動きを検知し、調査や対処を支援します。一方、FortiGateは自分を通る通信を調べます。
たとえば、自宅で使っていたPCを翌日会社へ持ち込む場合、会社の出入口にある機器だけでは、自宅で起きた感染を防ぎきれません。端末側の対策があれば、持ち出し先でもPCを保護する役割を持てます。
それぞれ見る場所が違うため、組み合わせる意味があります。ただし、導入済みの端末保護サービスに危険なサイトへの接続制限などが含まれることもあります。追加購入の前に、既存契約の機能を確認しましょう。
FortiGateを入れても残る対策は何か
FortiGateがあっても、退職者のアカウント削除、共有ファイルの権限設定、バックアップ、社員への教育は必要です。これらは機器を置くだけでは進みません。
また、通信が暗号化されている場合、その中身まで検査するには別途設計や設定が必要です。導入提案では「何の通信を、どこまで検査する設定なのか」を確認すると、機能一覧と実際の保護範囲を区別できます。
セキュリティ対策は、端末、通信、アカウント、データの管理を組み合わせて作ります。FortiGateは、そのうち通信を守る役割を担います。
通信以外の対策も含めて製品の役割を整理したい場合は、Fortinetの製品一覧と主要製品の違いをご覧ください。PC、メール、クラウドへの接続、管理・分析を担う製品との関係が分かります。
企業がFortiGateの導入を検討するのはどんなとき?
ルーターや既存のセキュリティ機器を更新するとき
「今の機器の保守が切れる」「古くなったネットワークを見直す」。こうした更新時期は、現在の対策と業務の変化を照らし合わせる機会になります。
キヤノンマーケティングジャパンが紹介するフューチャーインの事例では、既存のFortiGateを更新する際に、従来のファイアウォール用途から、ウイルス対策やWebフィルタリングなどを利用する構成へ広げています。製品を扱えるスタッフがいることや、既存設定を引き継ぎやすいことも選定理由でした。
この事例から読み取れるのは、製品を導入しているかだけでは、使っている対策までは分からないということです。更新の際は、本体の交換に加え、現在使っていない機能や運用支援まで見直す余地があります。
取引先からセキュリティ対策の説明を求められたとき
取引先から「不正アクセスをどう防いでいるか」「異常を検知したら誰が対応するか」と聞かれたとき、導入済みの製品名だけでは十分な説明になりません。
必要なのは、求められた対策と自社の現状を結び付けることです。通信の検査に不足があればFortiGateなどが候補になりますが、課題がアカウント管理や教育なら、先に取り組む仕事が変わります。
取引先の要求をきっかけに設備を整える場合も、「この機器を入れると、どの不足が解消するのか」を具体化しておくと、投資の目的を社内で共有できます。
拠点・端末・在宅勤務が増え、管理が追いつかなくなったとき
社員や拠点が増えると、接続する端末、通信量、設定変更も増えます。以前は担当者の記憶で管理できていた構成が、誰にも全体を説明できない状態になることがあります。
信友建設の導入事例では、古いネットワークの構成が分かりにくくなっていたことに加え、Web会議などの利用増やセキュリティへの懸念を背景に、FortiGate、別のネットワーク機器、保守・運用支援を組み合わせて環境を見直しています。
ここで注目したいのは、機器の購入と、管理できる状態を作ることが一緒に検討されている点です。兼務担当者だけで対応する会社なら、製品の機能と同じくらい、導入後に相談できる相手が重要になります。
SCS★3への対応で、不正通信の検知・遮断に不足が見つかったとき
SCS評価制度の★3には、「ネットワーク境界防護(4-5-1)」と「ネットワーク接続・データの監視(5-1-1)」が含まれます。
前者では、外部からの通信の制御やルール管理などが求められます。後者では、外から社内への通信と、社内から不正なサーバへの通信について、不正アクセスをリアルタイムで検知・遮断する仕組みに加え、ログ・アラートの分析や異常時の通知も求められます。
この部分に不足があれば、FortiGateなどの導入を検討する理由になります。ただし、境界又は端末での対策が認められており、特定製品の購入が条件ではありません。検知後の判断・報告も含めて、対応方法を考えます。
★3全体では教育やバックアップ、責任者の明確化なども必要です。制度全体との関係は、中小企業向けのSCS評価制度の解説で確認できます。
FortiGateのメリットとデメリット|導入前に確認したいこと
複数のセキュリティ機能をまとめて管理できる
通信ルールの管理、侵入防止、Webフィルタリング、VPNなどをまとめられることは、FortiGateのメリットです。個別の機器や画面を行き来する負担を減らし、設定と通信の状況を把握しやすくなります。
先ほどのフューチャーインの事例でも、既存の運用経験や設定の引き継ぎが評価されています。自社が使い慣れた製品や、支援会社が継続して扱える製品を選ぶことには、移行・運用の負担を抑える意味があります。
ただし、機能を一台に集約すれば、その機器の故障や設定ミスが通信に与える影響も大きくなります。止まると困る業務については、予備機や交換対応の時間も含めて検討します。
本体価格に加え、ライセンス更新・保守・運用の費用がかかる
費用は、本体の購入額だけでは判断できません。脅威情報や検査サービスの利用、製品サポート、販売会社による監視・設定変更などは、それぞれ確認が必要です。
| 費用の区分 | 主に確認する内容 |
|---|---|
| 本体・導入設定 | 機種、設置、既存設定の移行、通信確認まで含むか |
| セキュリティサービス | どの検査機能・情報更新を、何年間利用できるか |
| 製品サポート・保守 | 問い合わせ、故障時の交換、対応時間帯 |
| 運用支援 | アラート確認、報告、設定変更、更新作業を誰が行うか |
安い見積もりと高い見積もりで、含まれる作業が違うことがあります。初期費用と年間費用を分け、同じ利用期間・対応範囲で比べると、価格差の理由が見えてきます。
設定や通信量に合わない機種選びは、業務に影響する
通信を詳しく検査するほど、機器には処理能力が必要です。回線速度だけを見て機種を選ぶと、必要な検査を有効にした際に、期待した速度が出ないことがあります。
Web会議、クラウドへの大容量ファイル送信、VPN接続など、自社で同時に行う仕事を伝えたうえで、利用する検査機能を含めた性能を確認します。「社員数に合う機種」という説明だけでなく、実際の通信量や使い方を踏まえることが大切です。
また、接続制限の設定によって、業務で必要なサイトやアプリが止まる場合もあります。許可するための確認・変更を誰が行うかまで決めておくと、業務への影響を抑えられます。
検知した後に確認・対応する担当者が必要になる
不正な通信を自動で遮断できても、感染が疑われるPCを調べる、利用者へ連絡する、必要な設定変更を行うといった仕事は残ります。
製品保守の契約が、そのまま日々の監視を意味するとは限りません。自社で確認するのか、外部へ任せるのか、夜間・休日の通知をどう扱うかを決めます。FortiGate自身のソフトウェア更新も運用に含まれます。
兼務担当者に通知メールだけが届き、判断できないまま放置される状態では、検知機能を十分に生かせません。自動で止める機能と、人が対応する仕事をセットで考えることが、導入後の実効性につながります。
自社にFortiGateは必要?導入提案を判断するための確認事項
今の機器・サービスで、どこまで対策できているか
最初に整理したいのは、今使っているルーターやセキュリティ機器、PCの対策ソフト、クラウド側の保護機能です。型番だけでなく、契約中の機能と、誰が管理しているかまで確認します。
情報が残っていなければ、中小企業向けのIT資産台帳の作り方を参考に、機器と管理先を書き出すところから始められます。
出社が中心で、会社の出入口に通信を検査する仕組みがなければ、FortiGateは検討しやすい候補です。一方、在宅勤務が中心で、各PCからクラウドへ直接接続しているなら、その経路を守る端末対策やクラウド型の通信保護も比較対象になります。
FortiGateの導入で、具体的に何が改善するのか
「セキュリティを強化する」を、もう一段具体化してみましょう。危険なサイトへの接続を止めたいのか、外部からのアクセスを絞りたいのか、複数拠点の設定を管理しやすくしたいのかで、必要な構成は変わります。
たとえば、会社の出入口で不正通信を検知できていない企業と、同等の検査を既存サービスで行っている企業では、追加導入の意味が異なります。後者では、機器を増やすより、設定の見直しや保守更新で解決する場合もあります。
FortiGateが必要かは、企業規模だけでは決まりません。自社の不足を補えるか、既存対策と重複しないか、運用を続けられるかで判断できます。
アラートの確認・設定変更・更新を誰が担当するか
社内に詳しい担当者がいれば、日常の設定や確認を内製する選択肢があります。兼務担当者しかいない場合は、販売会社などへ運用を依頼するほうが続けやすい場面もあります。
大切なのは、「困ったら相談できる」だけで終わらせず、通常時の確認と異常時の連絡の担当を決めることです。連絡を受けた後、PCをネットワークから外す判断や、業務を止める判断を社内の誰が行うかも確認します。
社内で設定や運用を担う担当者を育てる場合は、Fortinet資格で学べる内容と取得する価値も参考になります。自社で任せる業務に合わせて、学習するレベルや分野を検討できます。
導入費用と継続費用に、どこまでの対応が含まれるか
比較するときは、機器とライセンスだけの提案なのか、監視・報告・設定変更まで含む提案なのかをそろえます。社内の担当者が負担する作業も含めると、見積額だけでは見えなかった違いが分かります。
導入の結論は「FortiGateなら安心」で止めず、「この通信をこの機能で守り、異常時はこの担当者が対応する」まで具体化すると、経営や部門長にも説明できる投資になります。
FortiGateについてよくある質問
FortiGateは中小企業にも必要ですか?
社員数だけでは決まりません。会社を経由する通信への対策が不足していれば、中小企業でも候補になります。既存機器やサービスで必要な対策ができている場合は、追加購入より設定・運用の見直しが先になることもあります。
FortiGateがあればウイルス対策ソフトは不要ですか?
PC側の対策も必要です。FortiGateを通らない通信や、端末内で実行される不審なプログラムなどには、端末側で対応します。通信の検査とPCの保護を組み合わせて考えます。
FortiGateを導入すればSCS★3に対応できますか?
導入だけで★3全体を満たすことにはなりません。ネットワーク境界防護や不正通信の検知・遮断に関係しますが、設定・監視・通知の運用に加え、教育、バックアップ、責任体制なども必要です。
FortiGateのライセンスが切れるとどうなりますか?
FortiGuardの契約が切れても、基本のファイアウォール機能が直ちにすべて停止するわけではありません。ただし、検査に使う情報の更新や、オンラインで危険性を照会する機能に影響します。
たとえば、ウイルス対策では既存情報による検査が続いても、新しい情報が追加されなくなります。カテゴリに基づくWeb・DNSフィルタリングでは、設定によって通信の遮断や検査なしの通過が起こり得ます。契約の種類や提供形態で違うため、「期限が切れてもネットにつながるから大丈夫」と考えず、更新前に利用機能への影響を確認します。
参考資料
確認日:2026年9月21日。
- Fortinet:次世代ファイアウォールFortiGate — 製品の役割、主要機能、提供形態。
- Fortinet:IPS with botnet C&C IP blocking — 攻撃者のサーバへの通信を検知・遮断する機能。
- Fortinet:Deep packet inspection — 暗号化通信の検査と設定。
- Fortinet:License expiration — FortiGuard契約失効時の機能別の影響。
- Microsoft:クラウドにおける共同責任 — クラウド提供者と利用企業が担う対策の範囲。
- キヤノンMJ:フューチャーイン導入事例 — 機器更新に伴う機能拡充、選定理由、分析通知サービスの活用。
- キヤノンMJ:信友建設導入事例 — ネットワークの見直しと複数製品・運用支援の導入。
- IPA:SCS評価制度の要求事項・評価基準 — 掲載Excelの★3要求事項4-5-1、5-1-1及びその他の組織的・技術的対策。
本記事の文章・表・図解・グラフは、Skill Business Architecture Labが独自に編集・作成しています。引用・紹介する場合は、引用箇所が分かる形で、記事名・サイト名・記事URLをご記載ください。


コメント