不審な端末を隔離し、見つかったマルウェアを取り除いた。けれども、侵入が始まった時点、別の端末への広がり、再び接続する仕組みが残っていないかまでは、まだ分からない。サイバー攻撃への対応には、目の前の警報を止めた後も、調査が必要になる場面があります。
GCFAは、コンピューターに残る記録やメモリなどから攻撃の経過を調べる、デジタルフォレンジックと高度な事故対応の資格です。管理職にとっては、「詳しいセキュリティ資格がもう一つある」と覚えるより、この専門性を持つ人に何を任せ、調査結果のどこを確認するかが重要です。
この記事では、GCFAとGCIHの違い、関連研修FOR508、英語や費用の負担、国内実務者が学んだ内容を整理します。制度・費用は2026年10月28日に確認した公式案内に基づきます。
GCFAとは?残された証拠から攻撃の経過を調べる資格
GCFAはGIAC Certified Forensic Analystの略です。米国のGIACが認定する民間資格で、コンピューター上のデータを収集・分析し、侵入や攻撃者の活動を調べる知識と技能を対象としています。[1]
デジタルフォレンジックは、端末、サーバー、記録等に残るデジタル情報を調べ、何が起きたかを明らかにするための技術です。刑事事件だけのものではありません。企業が事故の原因や影響を調べ、復旧や再発防止を考える場面でも使います。NISTのガイドも、ITの事故調査にフォレンジックを組み込む考え方を扱っています。[9]
GCFAでは特に、Windowsのメモリやファイルシステムに残る痕跡、時系列の分析、攻撃者による痕跡隠し、企業内へ広がった侵入の調査などを扱います。あらゆる端末・クラウド・スマートフォンの調査を一つで網羅する資格ではありません。[1]
どのような人の仕事に関係するか
主な接点は、事故の技術調査を担うCSIRT、監視結果を詳しく調べるSOC、外部のフォレンジック調査サービス、脅威ハンティングなどです。脅威ハンティングは、警報が出るのを待つだけでなく、攻撃の仮説を立てて、既に残っているデータから兆候を探す活動です。
例えば、ある端末で不審なプログラムが動いた記録を見つけたとき、その時刻だけを見て調査を終えるのか、前後のログイン、別の端末との通信、作成・変更されたファイルを結び付けるのかで、見える出来事は変わります。GCFAに関係する専門家は、断片的な記録から調査対象を広げ、分かった範囲と分からない範囲を整理します。
こうした仕事をするために、GCFAの取得が法律上必須になるわけではありません。資格は一定範囲の試験評価を受けた手掛かりです。採用や外部委託では、対象環境、実際に担当した調査、報告書の品質、証拠の扱いを別に確認する必要があります。
GIAC・GCFA・FOR508は、それぞれ何を指すか
| 名称 | 何を指すか | 検討するときの意味 |
|---|---|---|
| GIAC | セキュリティ分野の資格認定組織・資格体系 | 分野ごとに資格が分かれる |
| GCFA | フォレンジックと高度な事故対応の認定資格 | 試験に合格して認定を得る |
| SANS | セキュリティ教育を提供する組織 | 講座や演習による学習を提供する |
| FOR508 | GCFAに対応するSANSの関連研修 | 講義と演習で学ぶ。受講だけではGCFA取得にならない |
試験だけの申込みも可能です。SANS Japanも、GIAC試験だけを直接申し込めると案内しています。研修の料金と資格の受験料、研修を受けた人の感想と試験合格の効果は、分けて読む必要があります。[2]
GCIH・GCFEとの違いは?同じ事故でも調べる深さと対象が違う
GCFAを理解するには、セキュリティ資格を一列の難易度ランキングにするより、扱う仕事を比べるほうが役立ちます。
| 資格 | 主な焦点 | 同じ侵入事故での接点 |
|---|---|---|
| GCIH | 攻撃手口を理解した技術調査・事故対応 | 何が起きているか、攻撃者が次に何をするか、どこを調べて被害を抑えるか |
| GCFE | Windows上の利用や活動の痕跡を調べるフォレンジック | 誰が何を操作したか、端末の記録から出来事を調べる |
| GCFA | メモリ・時系列・痕跡隠しを含む侵入調査と脅威ハンティング | 侵入後の活動、別端末への広がり、残った足掛かりをどう追うか |
GCFAも事故対応を扱い、GCIHでも端末やログを調べます。GCFAは、証拠の性質を理解し、複数の痕跡を突き合わせる分析を深めたいときに検討する資格と捉えると整理できます。[1][3][10]
GCIHの対象や学習負担は、GCIHの仕事内容・費用・育成上の意味で解説しています。GCIHに合格したら全員がGCFAへ進む、という一律の順番はありません。
また、GIACにはGX-FAなど、名称の似た別の認定もあります。別資格の実技試験や体験談を、そのままGCFAの条件として読むことはできません。
何を学ぶ?メモリ・時系列・痕跡隠しを読む意味
ファイルが見つからなくても、調査する場所は残る
GCFAの公式範囲を、初めて聞く人向けに整理すると次のようになります。[1]
| 学習範囲 | 何を理解するか | 調査との接点 |
|---|---|---|
| メモリの分析 | 実行中の処理や通信等がメモリに残す情報 | ディスク上のファイルだけでは見えない活動を調べる |
| Windowsの痕跡 | OSやファイルシステムが記録を残す仕組み | プログラム実行や利用者の活動を裏付ける |
| タイムライン分析 | 異なる記録を時間の流れに沿って照合する | 侵入、操作、通信などの前後関係を組み立てる |
| アンチフォレンジックへの対処 | 削除・改変等で調査を妨げる行為 | 一つの記録がないことだけで、活動がなかったと判断しない |
| 企業環境の事故対応 | 多数の端末へ調査を広げる考え方 | 一台の発見を、他の対象を調べる手掛かりへ変える |
メモリとは、実行中のプログラム等が使う作業領域です。電源断などで失われる情報もあるため、必要なデータをどの順に確保するかは調査の一部になります。タイムラインも、単に日付順へ並べれば完成するものではありません。記録が何を意味し、どの操作で時刻が変わるかを理解して読む必要があります。
仮例:一台の検知から、復旧前に確かめる範囲を考える
ここからは、公式の学習範囲を仕事に結び付けるための仮例です。特定企業の事故や資格保有者の成果ではありません。
販売管理を行う従業員端末で不審な処理が検知され、端末をネットワークから隔離したとします。担当者は、「見つかったファイルを消したので復旧できる」と即断せず、攻撃がいつ始まり、そのアカウントが他のシステムで使われていないかを調べます。
ある記録では、不審な処理の実行が確認できる。一方、通常業務で使う管理ツールの操作記録もあり、それが担当者の作業なのか攻撃者の活動なのかは、まだ分からない。ここでは、端末の実行痕跡、ログイン記録、他端末との関係を照合し、通常の業務説明とも突き合わせる必要があります。
別の端末へ同じアカウントで接続した記録があれば、調査を広げる理由になります。ただし、その記録だけで情報の持ち出しまで断定はできません。どのデータへアクセスできたか、確認に必要なログが残っているかを分けて報告します。
これが、証拠を読めることと、ツールが出した警報を一覧にできることの違いです。GCFAの学習では、記録の意味や限界を理解し、異なる痕跡を結び付けて侵入の経過を調べる内容を扱います。SANS FOR508も、企業内の侵入を想定したデータと演習を用い、こうした分析を学ぶ研修です。[1][3]
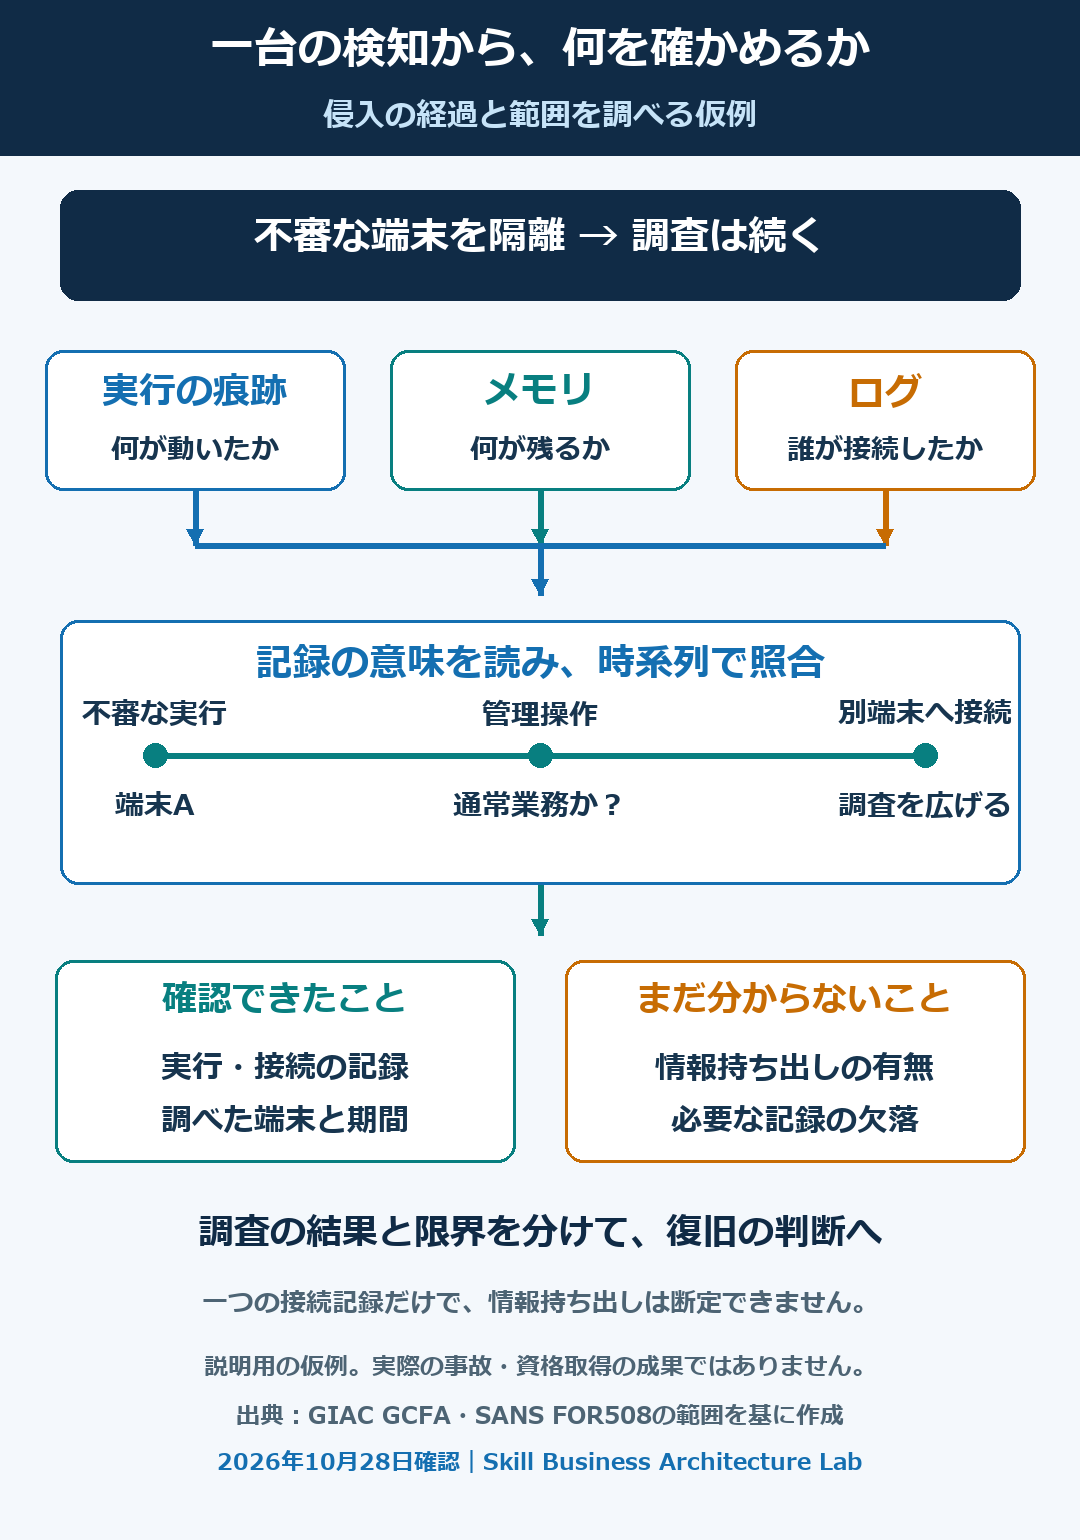
経営側が受け取るべきなのは、断定的な「安全です」という一言だけではありません。何が確認され、どこまで調べ、何が未確認か。それによって、追加調査を続けるのか、業務をどの条件で戻すのかを考えられます。復旧の最終判断には、技術調査に加え、自社の業務・契約・関係者への対応も必要です。
試験の難易度・受験条件・勉強時間は?
現行試験は82問・3時間、合格基準71%
| 項目 | 公式案内の内容 |
|---|---|
| 試験 | 監督付き試験1回 |
| 問題数・時間 | 82問・3時間 |
| 合格基準 | 71%。2023年3月18日以降の対象試験版に適用 |
| 実技 | 仮想環境で課題に取り組むCyberLiveを含む |
| 受験方法 | ProctorUの遠隔監督、またはPearson VUEの会場 |
| 受験期間 | 試験がアカウントで有効化されてから120日以内 |
| 資料持込み | 紙の書籍・ノート等を利用可能。電子資料や試験問題・解答集等は不可 |
71%は合格に必要な得点基準であり、受験者の合格率ではありません。確認した公式資料に、GCFAの現行合格率は掲載されていませんでした。古い体験記には問題数や基準の異なるものがあります。実際の受験条件は、申し込んだ試験のGIACアカウント内の案内で確かめます。[1][2][6]
公開されているGCFAの認定要件には、指定年数の実務経験を提出する審査は記載されていません。一方、関連研修FOR508は、事故対応やフォレンジックの基礎を教えるコースではないと明記し、FOR500相当のWindowsフォレンジックの背景知識を推奨しています。受験資格と、内容を無理なく学ぶ準備は別です。[3]
セキュリティ経験があっても、Windows調査が未経験なら負担は大きい
難しさは、専門用語の多さだけではありません。英語の状況説明を読み、何の記録を見る必要があるかを選び、得られた結果の意味を考える必要があります。資料持込みができても、何を調べるべきか分からなければ、必要な箇所へたどり着けません。
国内の公開体験記では、セキュリティの企画・運用・教育を6年経験していたhirochi555氏が、EDRの運用を担当することになり、Windowsの知識を補う目的で挑戦しています。EDRは、端末の動きを監視・調査するための製品群です。本人はフォレンジックとWindowsの業務経験がなく、学習に291時間(研修48時間、自習243時間)、約4か月を使ったと記しています。[7]
本人が学習で重視したのは、コマンドを入力すること自体より、ログが何を意味し、どういう攻撃の理解につながるかでした。復習で不十分な理解を補った経験であり、取得後の業務改善を測定した報告ではありません。この時間を全受験者の標準にせず、既存のセキュリティ経験とWindows調査の経験が異なることを示す例として読むのが適切です。[7]
企業が受講を支援するなら、6日間の講義を受ける時間と、英語教材・演習を復習する時間を分けて確保します。資格を持っている人でも、新しく担当する技術分野には準備が必要です。
日本語で受験できる?試験・研修・手続きの言語
GCFAの試験は英語です。国内の日本語案内や同時通訳付き講義があっても、日本語試験が用意されていることにはなりません。[2]
| 区分 | 確認できた言語と提供条件 |
|---|---|
| GCFA試験 | 英語のみ。紙の辞書は持込み可能 |
| FOR508の教材 | 英語。日本語のコース紹介ページと教材の言語は別 |
| 国内の講義 | 英語教材・同時通訳による開催例あり。開催ごとの条件を確認 |
| OnDemand | 英語のオンライン研修。国内の通訳付き講義と同じ提供形態ではない |
| 日本語の非公式資料 | 国内受験者の体験記あり。最新の試験条件や網羅的な公式教材の代わりにはしない |
| 申込み・サポート | 国内研修には日本語案内・窓口あり。試験だけの直接申込みは英語。試験監督・個別サポートの日本語対応は未確認 |
| 経験証明・維持 | 認定時の実務年数証明は公開要件に記載なし。更新時はGIACへ継続学習等の記録を提出する |
SANS JapanのFAQでは、SEC401・SEC504以外のコースは英語教材で、講義や質疑は同時通訳を介すると説明しています。FOR508の国内開催例と、申込み対象の最新条件を分けて確認してください。[2]
取得・維持にいくらかかる?試験と研修の価格を分ける
GCFA試験だけなら999米ドル、FOR508は別料金
2026年10月28日に確認した公表料金です。米ドル価格は、適用される税金を含みません。[3][4]
| 項目 | 公表料金・内容 |
|---|---|
| GCFA試験への申込み | 999米ドル |
| 再受験 | 899米ドル |
| 受験期間の延長 | 479米ドル |
| 模擬試験の単独購入 | 399米ドル |
| 資格更新 | 499米ドル |
| FOR508 OnDemandの公表例 | 8,780米ドル。4か月アクセスの研修。試験は別 |
研修と試験を同時に申し込む場合は、セットの条件やオプション価格を確認します。「GCFA取得に100万円以上」という説明には、研修費が含まれていることがあります。試験のみの費用と、講師・教材・演習環境を含む研修への投資は、同じものではありません。
今回の確認では、今後申し込む国内FOR508について、最新の円建て開催価格までは確定できませんでした。過去の国内開催や体験記の金額を現行価格として掲載せず、国内開催を選ぶ場合は、その回の受講料・試験オプション・税込表示を確認する必要があります。
研修には、指定された仮想環境を動かせるPCも必要です。受講料だけでなく、演習環境の準備、業務から離れる時間、復習の時間まで含めて検討します。既に範囲を経験していて認定評価を受けたい人と、演習によって未経験領域を補いたい人では、必要な支援が違います。
有効期間は4年、継続学習では36CPEと更新費用
GCFAの有効期間は4年です。継続教育による更新では、4年間に36CPEを取得し、更新費用を支払います。CPEは継続学習の活動を記録する単位で、対象の研修・活動や提出資料には規定があります。[5]
更新のための学習を、担当者が今後扱う環境と結び付けることもできます。例えばWindows端末中心の担当者がクラウドの調査まで任されるなら、別の領域を学ぶ必要があります。
既に事故対応をしている人が学ぶ意味は?
製品の検知結果から、OSに残る証拠へ理解を広げる
EDRの画面で警報を確認できることと、その警報の根拠になった動きや、製品が示していない痕跡まで理解することには差があります。先の国内受験記では、製品運用の担当変更をきっかけに、Windowsの知識を補う目的がありました。[7]
GCFAやFOR508を検討する意味は、道具の種類を増やすことだけではありません。どの記録が何を表し、どの情報が欠けると判断できなくなるかを学ぶことで、調査の組み立てを見直す材料が得られます。
すでに同様の調査を十分に経験している人なら、追加価値は学習範囲との照合や、未経験の技法の確認に限られる場合もあります。全員に同じ研修・試験を割り当てるより、調査経験のどこを補いたいかを先に決めるほうが、費用を使う目的が明確になります。
自分で全調査をしなくても、専門家への依頼を理解する意味がある
SANS Japanに掲載されたシスメックスの井尻盛太氏の取材では、社内インフラ運用からセキュリティ専任へ移り、CSIRTで社内外の調整を担う立場が説明されています。FOR508は高度だったものの、証拠保全の流れや調査の考え方を理解したと述べています。[8]
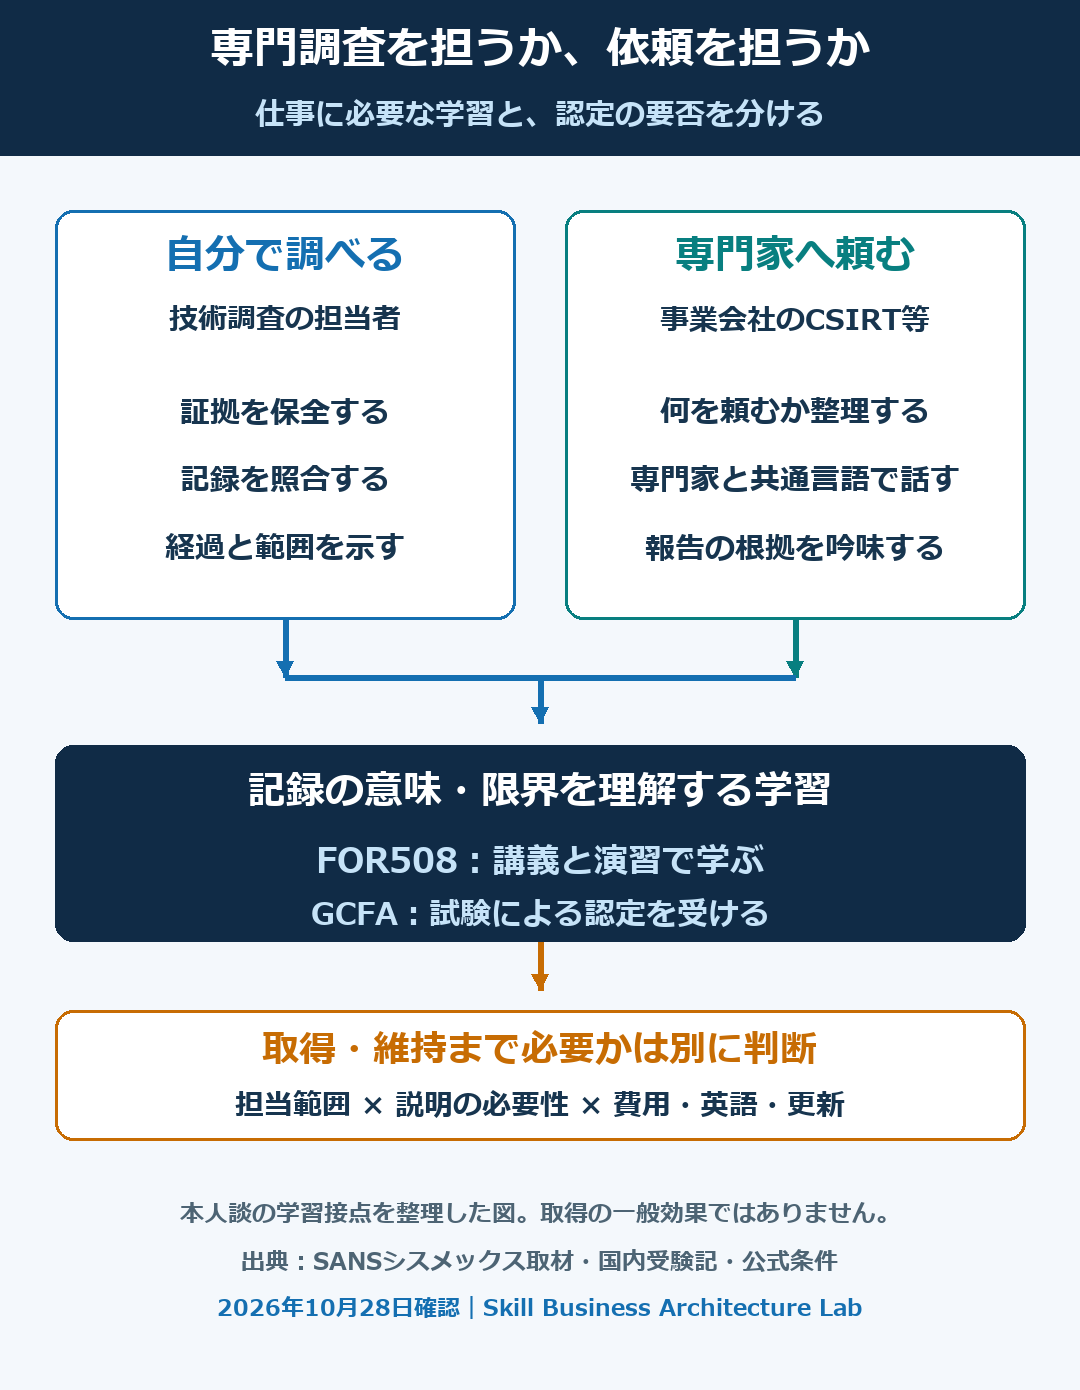
本人が挙げた意味は、自分で全てのフォレンジックを行うことに限りません。外部専門家と共通の言葉で話し、適切に調査を依頼し、受け取る報告を吟味するという使い方です。事業会社が専門調査を外注する場合にも、発注側に学ぶ理由があると分かります。
これは研修提供者が掲載したFOR508の本人談です。掲載日とGCFA取得は確認できず、GCFA合格の効果や、現在の同社の体制を示すものとしては扱いません。海外資格の知名度より、国内の担当業務に学習がどう接続するかを考える材料です。
企業は誰を育成し、調査結果の何を見るか
専門調査を担う人と、依頼・判断を担う人を分ける
調査サービスを提供する企業や、自社で詳細な端末調査を行う組織なら、実際に証拠を収集・分析する担当者の育成と接点があります。学習後に、自社で使うツール、収集手順、報告の基準へ適用する機会も必要です。
一方、専門調査を外部へ依頼する会社なら、社内のCSIRT担当者が、何を頼み、何を返してもらうかを理解する学び方があります。その人にGCFA認定まで必要かは、担当範囲や対外的な説明の必要性、費用・英語・更新負担を踏まえて別に判断します。
経営者やマーケティング担当者が全員、メモリ分析の試験を受ける必要はありません。しかし、顧客向けサービスの停止や再開、説明の時期を判断する際には、技術調査の結果がどこまで裏付けられているかを理解する必要があります。
「痕跡がない」の理由まで読める報告を求める
仮に外部報告が「情報持ち出しの痕跡は見つからなかった」としていたら、どの期間・対象・記録を調べた結果なのかを確認します。必要な記録がそろっていて見つからない場合と、記録が保存されていないため確認できない場合では、同じ判断はできません。
また、攻撃が始まった時点が不明なら、現在のシステム構成だけを説明しても調査が進まないことがあります。いつ設定を変え、いつ委託先やサービスを切り替えたかという業務側の情報が必要です。技術者の専門性と、社内の運用・事業の履歴が結び付いて、調べられる範囲が定まります。
証拠の性質を学ぶことは、調査結果の根拠と限界を理解する助けになります。資格を採用・育成へ使うなら、その人に任せたい調査と報告の内容を具体化して評価します。
日本国内のGCFA保有者数や、取得によって事故対応の成果がどれだけ改善するかを一般化できる資料は、今回の公式資料・本人談の確認では得られませんでした。人数や海外での評価だけで導入を決めず、自社に必要な調査能力と学習内容の一致を見ることが大切です。
まとめ:GCFAは、侵入の痕跡と調査の限界を理解するための選択肢
GCFAは、メモリやWindowsの記録、時系列、痕跡隠しを扱い、侵入の経過や影響範囲を調べる専門性に関わる資格です。GCIHと重なる領域を持ちながら、残された証拠を分析する内容を深めます。
既に事故対応をしている人にも、製品操作から証拠の意味へ理解を広げる、調査範囲を組み立てる、外部専門家の報告を吟味するという学習上の接点があります。研修で学ぶことと、認定を取得・維持することは別の選択です。
企業が考える出発点は、誰にどの調査を任せ、その結果を誰がどの判断に使うかです。その役割に合わせて、英語、学習時間、研修・試験・更新の負担を検討してください。
参考資料
確認日:2026年10月28日。日付が明示されないページは確認日時点の案内です。
- GIAC:GCFA公式概要・試験条件・出題範囲
- SANS Japan:FAQ(試験・言語・申込み等)
- SANS:FOR508公式概要・前提知識・OnDemand料金
- GIAC:公式料金表
- GIAC:認定の更新
- GIAC:試験準備と当日の案内
- hirochi555:GCFA合格体験記(2025年4月11日公開・4月18日更新)
- SANS Japan:シスメックス株式会社の受講者取材
- NIST SP 800-86:事故対応へのフォレンジック技術の統合(2006年8月)
- GIAC:GCIHの試験範囲/SANS:コースと資格の位置づけ
—
本記事の文章・表・図解・グラフは、Skill Business Architecture Labが独自に編集・作成しています。引用・紹介する場合は、引用箇所が分かる形で、記事名・サイト名・記事URLをご記載ください。
コメント