パソコンは普段どおりに動いている。メールも開けるし、仕事もできる。それでも、裏側で保存されたパスワードやログイン情報を盗まれていることがあります。
こうした情報窃取を目的とする不正プログラムが、インフォスティーラーです。盗まれた情報が別の攻撃者に渡り、後から企業のクラウドサービスへの侵入に使われる事件も起きています。
この記事では、インフォスティーラーの仕組みと感染経路、実際の企業被害を説明したうえで、「今後気をつける」だけでなく、「自社で既に情報を盗まれていないか」を確認する現実的な点検方法を紹介します。
インフォスティーラーとは?ランサムウェアとの違い
インフォスティーラー(Infostealer)は、端末から情報を盗み出すマルウェアの総称です。マルウェアとは、悪意のあるプログラムを指します。Lumma、RedLine、Vidarなどは、その具体的な名称です。
フィッシングやランサムウェアと混同しやすいものの、注目している部分が異なります。
| 用語 | 主に指していること | 典型的な被害 |
|---|---|---|
| フィッシング | 本物を装い、情報入力や操作を誘う手口 | 偽画面に入力したパスワードを盗まれる |
| インフォスティーラー | 端末内の情報を盗む不正プログラム | 保存パスワードやログイン情報を収集・送信される |
| ランサムウェア | データを暗号化するなどして身代金を要求する不正プログラム | システム停止や復旧と引き換えの金銭要求 |
フィッシングでインフォスティーラーに感染させ、その認証情報を使ってランサムウェア攻撃を行うこともあります。別々の言葉でも、同じ事件の中でつながる場合があるわけです。
情報を盗むことと、身代金を要求することは別です。 インフォスティーラーは、被害者に何も要求せず、盗んだ情報を販売するだけでも犯罪者の収益になります。
インフォスティーラーの仕組み|普通に動く端末の裏側で何が起きる?
インフォスティーラーを理解するために、普段使っている端末の内側を見てみましょう。
ブラウザは、パスワードやログイン状態を維持する情報を保存しています。これらは仕事を便利にする一方、端末内で不正プログラムが動くと、窃取の対象にもなります。
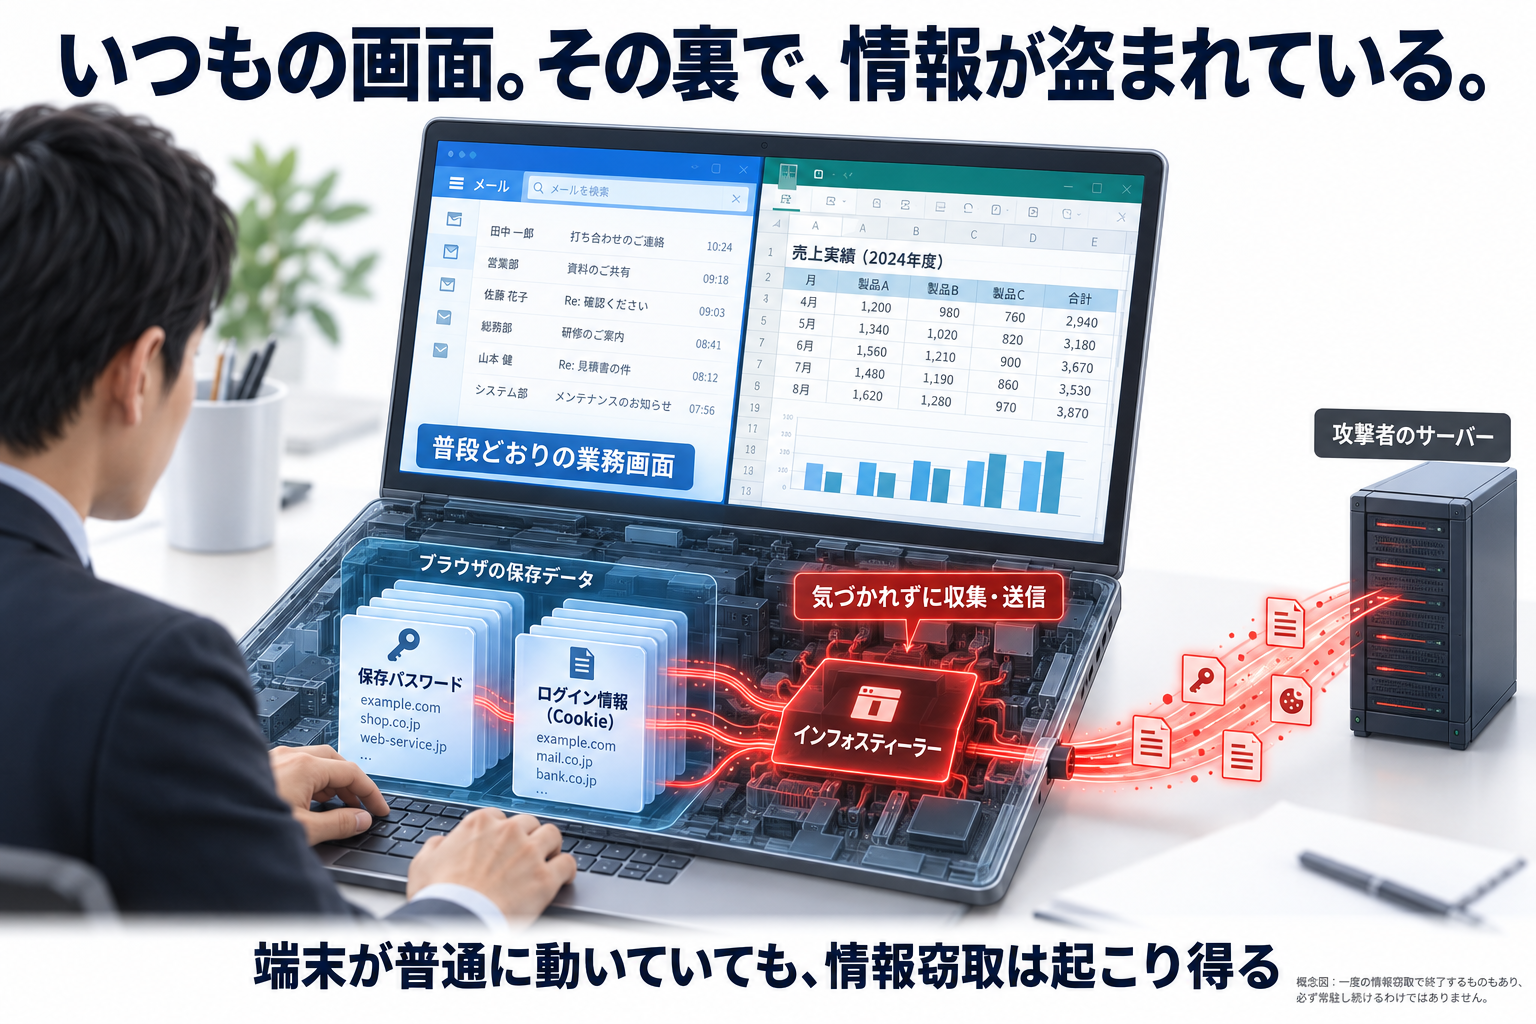
図:利用者から見える業務画面と、端末内で起きる情報窃取の違い。AIを用いて制作した概念図です。常駐して動くものだけでなく、一度情報を盗んで終了するものもあります。
盗まれるのは、会社の文書だけではない
企業にとって重要なのは、顧客情報のファイルを直接盗まれる場合だけではありません。会社の情報へアクセスするための「鍵」が盗まれることにも意味があります。
| 狙われる情報 | 悪用されると何が起こるか |
|---|---|
| ブラウザに保存されたID・パスワード | メールや業務サービスへの不正ログインに使われる |
| ログイン状態を維持するCookieなど | 有効な情報を再利用され、本人としてサービスを操作される場合がある |
| VPN・各種アプリの認証関連情報 | 会社のネットワークや別のサービスへの侵入の足掛かりになる |
| 端末内の文書や暗号資産の鍵など | 情報の流出や資産の窃取につながる |
例えば、顧客データを端末に保存していなくても、そのデータを閲覧できるクラウドのアカウントが奪われれば、会社の情報に被害が及びます。
画面の異常やパソコンの重さだけでは判断しにくい
情報を盗む処理が裏で動いていても、画面に警告や身代金の要求が出るとは限りません。パソコンが重くない、ファイルが開けるという理由だけでは、感染していないとは判断できません。
また、多要素認証はパスワードの悪用を防ぐ重要な対策ですが、ログイン済みの状態を示す情報を悪用する攻撃は別に考えることになります。詳しい仕組みは、多要素認証が突破される手口の記事で整理しています。
インフォスティーラーの感染経路と、注目された理由
インフォスティーラーは最近突然登場したものではありません。例えばLummaは、少なくとも2022年から犯罪者向けに販売されていました。
2025年5月には、Microsoftや国際的な捜査機関などがLummaの活動を妨害する措置を公表しました。Microsoftは、同年3月16日から5月16日の2か月間に、世界で39万4,000台超のWindows端末の感染を確認したとしています。
これはLummaだけを対象とした世界の観測値ですが、情報窃取が大きな規模で行われていることが分かります。犯罪者がツールを購入して配布し、盗んだ情報を利用・販売する仕組みが、その背景にあります。
感染の入口としてMicrosoftが報告しているものには、次のような例があります。
- 偽のダウンロードサイトや広告:正規ソフトに似せたインストーラーなどを実行させる。
- 海賊版・改変ソフト:目的のソフトと一緒に不正プログラムを動かす。
- メールや改ざんされたサイト:偽画面へ誘導し、ファイルやコマンドを実行させる。
- ClickFix:認証やエラー解消を装い、利用者自身に不正なコマンドを実行させる。
「偽サイトにパスワードを入力していない」場合でも、端末で不正プログラムが動けば、既に保存されている情報を狙われます。ClickFixの偽認証画面についてはこちらで具体的に解説しています。
企業の情報漏えい事例|盗まれた鍵が後から使われたSnowflake事件
企業被害とのつながりを示すのが、2024年に起きたSnowflake利用企業へのデータ窃取です。Snowflakeは、企業が大量のデータを保管・分析するクラウドサービスです。
調査会社Mandiantは、インフォスティーラーで盗まれた認証情報が、利用企業の環境への侵入に使われたと報告しています。被害の可能性がある約165組織への通知も行われました。これは165組織すべての被害確定数ではありません。
同社が対応した事案では、Snowflake本体の環境が破られたのではなく、利用企業の認証情報が侵入の入口でした。一部では、私的な用途にも使われていた外部委託先の端末で、最初の感染が起きていました。
さらに、攻撃に使われた認証情報の中には、2020年までさかのぼる過去の感染で盗まれたものもありました。感染した日と、会社の情報を持ち出される日が、同じとは限らないのです。
被害が広がった要因として、多要素認証が無効だったこと、盗まれた認証情報が有効なまま残っていたこと、接続元の制限がなかったことが挙げられています。
この事件から考えたいのは、「今はパソコンに異常がない」という確認と、「過去に盗まれた情報が悪用できる状態ではない」という確認は別だという点です。Mandiantの調査報告
インフォスティーラーの感染確認|企業でできる3つの点検
一般的な企業が取り組むなら、端末・漏えい情報・業務アカウントを分けて調べると、依頼する内容が明確になります。
知りたいのは、「予防策を導入しているか」だけでなく、「既に盗まれた形跡や不正利用がないか」です。 保守会社に点検を依頼する際も、この目的を伝えると、ソフトの導入確認だけで終わりにくくなります。
1.端末のスキャンと、過去の検知履歴を確認する
まずは、利用中のウイルス対策ソフトを更新し、端末を検査します。Windows標準のMicrosoft Defenderにもスキャンと「保護の履歴」があります。「Windowsセキュリティ」→「ウイルスと脅威の防止」から、検査や履歴を確認できます。会社で別製品を管理している場合は、その管理画面で確認する形になります。
確認したいのは、現在の検査結果に加え、過去に何を検知し、どの処理をしたかです。
- 情報窃取型マルウェアや関連する不正プログラムが検知されていないか。
- 隔離・削除された項目や、未処理の警告がないか。
- 保護機能が無効になっている端末や、検査対象から漏れた端末がないか。
ただし、スキャンで何も出なくても、過去に情報を盗まれたかまでは分かりません。既に不正プログラムが消えている場合や、検知されない場合もあるため、次の確認と組み合わせます。
2.自社の認証情報が流出していないか照合する
漏えい情報の照合では、自社のメールアドレスや業務サービスに関する情報が、既知の漏えいデータや情報窃取の記録に含まれていないかを調べます。
例えば、Have I Been Pwned(HIBP)は、既知の漏えい情報や、インフォスティーラーが収集した記録を扱うサービスです。会社単位で確認する場合は、ドメイン所有確認や契約に応じた調査範囲の確認が伴います。メールアドレスが漏えいデータに含まれることと、その社員の端末が現在感染していることは別なので、検出元と対象サービスも見ることになります。
Microsoft Entraにも、流出した有効な認証情報を照合する検知があります。リスク情報の詳細や自動対応などは契約・構成によって変わります。Microsoft 365を使っているだけで、すべての漏えいを自動検査できるという意味ではありません。
自社で使い分けるのが難しければ、保守会社やセキュリティ会社に、「自社アカウントの漏えい確認はできるか。対象はメールアドレスだけか、業務サービスのURLや窃取記録まで含むか」と依頼する方法があります。利用中のパスワードを、知らない検査サイトへ入力する必要はありません。
照合で見つからない場合も、サービスが収集していない情報までは調べられません。結果は、調べた範囲での確認として扱います。
3.ログイン・操作履歴から、不正利用の兆候を調べる
業務サービス側では、ID管理や各サービスの管理画面から、残っているログイン・操作履歴を調べます。
| 確認対象 | 見たい兆候 | 照合する相手・情報 |
|---|---|---|
| ログイン履歴 | 普段と違う端末・接続元・時間帯からのアクセス | 本人の利用、出張、会社VPNなど |
| メール設定 | 身に覚えのない転送先や受信ルール | 本人や管理者が設定したものか |
| ファイル・データ操作 | 不自然な大量取得、共有設定の変更 | 通常業務やバックアップ処理か |
これらは感染を直接証明するものではありませんが、盗まれた情報が既に使われていないかを探る手掛かりになります。海外からのアクセス一つで不正と決めず、本人の利用や会社の接続環境と照合します。
保守契約に「ログの保存」があっても、内容を調べる作業まで含むとは限りません。いつからいつまで、どのアカウントと操作を調べたかが分かる結果を受け取れると、点検の範囲を把握しやすくなります。
健康診断のように定期点検するには?依頼範囲と頻度の決め方
自社で専門担当者を置けない場合は、現在の保守会社へ、端末とアカウントの点検をまとめて相談するところから始められます。
例えば、依頼内容は次のように具体化できます。
業務用PCと主要クラウドについて、情報窃取型マルウェアの検知履歴、認証情報の流出、不審なログイン・操作がないかを点検したいです。確認できた期間・対象と、調べられなかった範囲も分かる形で報告をお願いします。
最初から専用の大規模システムを構築するという話ではありません。既存契約で分かることと、追加の調査が必要なことを切り分ければ、費用の相談もしやすくなります。
| 依頼時に決めること | 具体的な内容 |
|---|---|
| 対象 | 業務用PC、主要クラウド、管理者アカウント。委託先は自社への接続に使う端末・アカウントの管理状況も確認 |
| 点検内容 | スキャン・検知履歴、認証情報の流出照合、ログイン・操作履歴 |
| 報告 | 対象台数・アカウント数、調査期間、検出内容、未確認範囲、追加対応の要否 |
| 異常時の対応 | 誰へ連絡し、誰が端末隔離・アカウント停止・追加調査を判断するか |
月次点検でも、ログが7日分しかなければ調べられない
点検頻度を決める前に、履歴が何日残るかを確認すると、調べられない期間を減らせます。
例えば、Microsoft Entraのサインインログは、標準の保存期間がFreeでは7日、P1・P2では30日です。Microsoft 365の統合監査ログとは別の履歴です。Windowsセキュリティの「保護の履歴」も、画面に残るイベントは2週間です。
月1回調べる運用でも、7日で消える履歴では、前回点検後の期間すべてを調べられません。 点検の間隔を短くする、ログを別の保存先へ残す、重要な異常は自動通知する、といった組み合わせが考えられます。
定期点検は、点検日まで安全を保証するものではありません。月次は運用例であり、すべての会社への推奨頻度ではありません。管理者アカウントや重要なデータを扱うサービスでは、定期確認に加えて異常通知を受け取る形が向いています。
感染・漏えいの疑いが見つかったら、駆除だけで終わらせない
既に感染が疑われる場合は、定期点検の日まで待つ場面ではありません。保守会社や対応窓口へ連絡し、影響のある端末・アカウントを絞り込みます。
主な対応は、感染疑い端末のネットワーク隔離、検知情報・ログの保全、調査と端末の復旧です。それと並行して、安全な別端末から対象アカウントの認証情報を変更し、有効なセッションの失効や権限の見直しを行います。
パソコンから不正プログラムを消しても、外へ渡ったパスワードやログイン情報が自動的に無効になるわけではありません。 サービスによっては、パスワード変更だけでは既存の接続やアプリの利用を止められない場合もあります。
会社の情報に不正アクセスや持ち出しがないかまで調べることで、事故対応や報告の判断につながります。初動の整理は、中小企業のインシデント対応手順も参考になります。
インフォスティーラーについてよくある質問
ウイルス対策ソフトで駆除できますか?
対応製品が検知・隔離できるものはあります。ただ、検知されないものもあり、駆除できた場合も、既に盗まれた認証情報の確認や無効化は別の作業です。
スマホやiPhoneも、パソコンと同じように調べればよいですか?
同じではありません。端末のOSによって不正プログラムの動き方や利用できる検査機能が異なります。本記事の端末点検は、Windowsの業務用PCを主な例としています。スマホではOS・導入アプリ・管理方式に応じた確認と、業務アカウント側の利用履歴確認を組み合わせます。
脆弱性診断を受けていれば、感染していないと分かりますか?
脆弱性診断は、攻撃に使われる弱点を探す検査です。既に端末が感染していないか、認証情報が盗まれていないかを調べる作業とは目的が違います。今回の確認を依頼するなら、感染・漏えい・不正利用の調査を含むかを明確にすると、期待とのずれを減らせます。
「気をつける」に加え、今の状態を確かめる
インフォスティーラーでは、利用者が普段どおり働いている裏側で情報を盗まれ、その情報が後から企業への侵入に使われることがあります。
だからこそ、予防策の有無だけでなく、端末の検知履歴、認証情報の流出、業務サービスでの不正利用を点検する意味があります。
自社で今、情報を盗まれていないか。既存の管理機能と保守契約で何を調べられるかを確かめることが、その疑問に答える出発点になります。
参考資料
- Microsoft:Lumma Stealerの分析:2025年5月21日。感染経路、ブラウザ・アプリ・文書の窃取、検知と防御。
- Microsoft:Lummaに対する国際的な活動妨害措置:2025年5月21日。39万4,000台超の観測期間と犯罪者向け販売の背景。
- Mandiant:Snowflake利用企業へのデータ窃取・恐喝:2024年6月10日。認証情報の窃取、過去の感染、委託先端末、被害要因。
- Microsoft:Windowsセキュリティでのスキャン、保護の履歴:端末の検査・検知履歴の確認。
- Have I Been Pwned:FAQ、ドメイン監視の開始方法:漏えいデータ・窃取記録と会社単位での確認。
- Microsoft Entra:リスク検知の種類、ログの保存期間:認証情報の漏えい検知とログの保持条件。
- Microsoft Entra:緊急時のアクセス取り消し:アカウント・セッション・アプリのアクセス停止。
本記事の文章・表・図解・グラフは、Skill Business Architecture Labが独自に編集・作成しています。引用・紹介する場合は、引用箇所が分かる形で、記事名・サイト名・記事URLをご記載ください。
コメント