取引先へ送る資料は、ファイル共有サービスに置き、パスワードも設定した。ところが、その資料には別の顧客の情報が混ざっていた――。この場合、共有方法が安全でも、情報漏えいを防げたことにはなりません。
DLPは、外へ出そうとしているデータの内容や分類をもとに、情報の持ち出しを検知・制御する仕組みです。社員を疑うためだけのものではなく、本人が気づかないミスを、送信・共有する前に止める役割もあります。
一方、導入すれば何でも自動的に守れる製品ではありません。本記事では、DLPの意味、動作の具体例、EDRやアクセス制御との違い、代表的な製品、追加導入を考える場面を整理します。
DLPとは?正式名称と情報漏えいを防ぐ仕組み
DLPはData Loss Preventionの略です。日本語では「情報漏えい対策」「データ損失防止」などと訳されます。セキュリティ分野でいうDLPは、個人情報や機密情報などを含むデータを見つけ、社外送信やアップロードなどを監視・制御する技術を指します。
「このユーザーはファイルを開けるか」だけでなく、「この内容を、この相手・場所へ送ってよいか」を判定する点が特徴です。
例えば、顧客情報が一定件数以上含まれるファイルを社外へ共有しようとしたら警告する。「社外秘」のラベルが付いた文書を、許可していないサイトへアップロードしようとしたら止める。こうしたルールを、メール、クラウドサービス、業務用端末などに適用します。
| 判断に使う情報 | 例 | 事前に必要となること |
|---|---|---|
| データの内容 | カード番号などの形式、特定の語句 | 検出対象・件数・条件の設定 |
| 登録したデータとの一致 | 顧客台帳の一部、登録済みの機密文書 | 対象データや指紋情報等の登録 |
| 機密ラベル・分類 | 社外秘、個人情報を含む文書 | 分類の基準とラベル付けの運用 |
| 操作や送信先 | 社外宛てメール、個人クラウドへのアップロード | 許可先・対象アプリ・端末の指定 |
すべてのDLPが同じ判定方法や対象を備えているわけではありません。会社固有の機密情報は、製品が最初から知っているとは限らず、何を守るかの設定が効果を左右します。
DLPが役立つ場面:パスワード付き共有でも残るミス
ファイル共有サービスの認証やダウンロード用パスワードは、意図しない人がアクセスする危険を減らします。しかし、正しい取引先に、渡してはいけない情報まで渡すミスは別です。
例えば、A社へ提案するExcelに、B社の顧客台帳の一部が残っていたとします。A社の担当者は正規の共有相手なので、パスワードを入力すればその情報も見えてしまいます。
ここで、登録済みの機密データやラベルを対象としたDLPのルールが働けば、共有前に気づける余地があります。
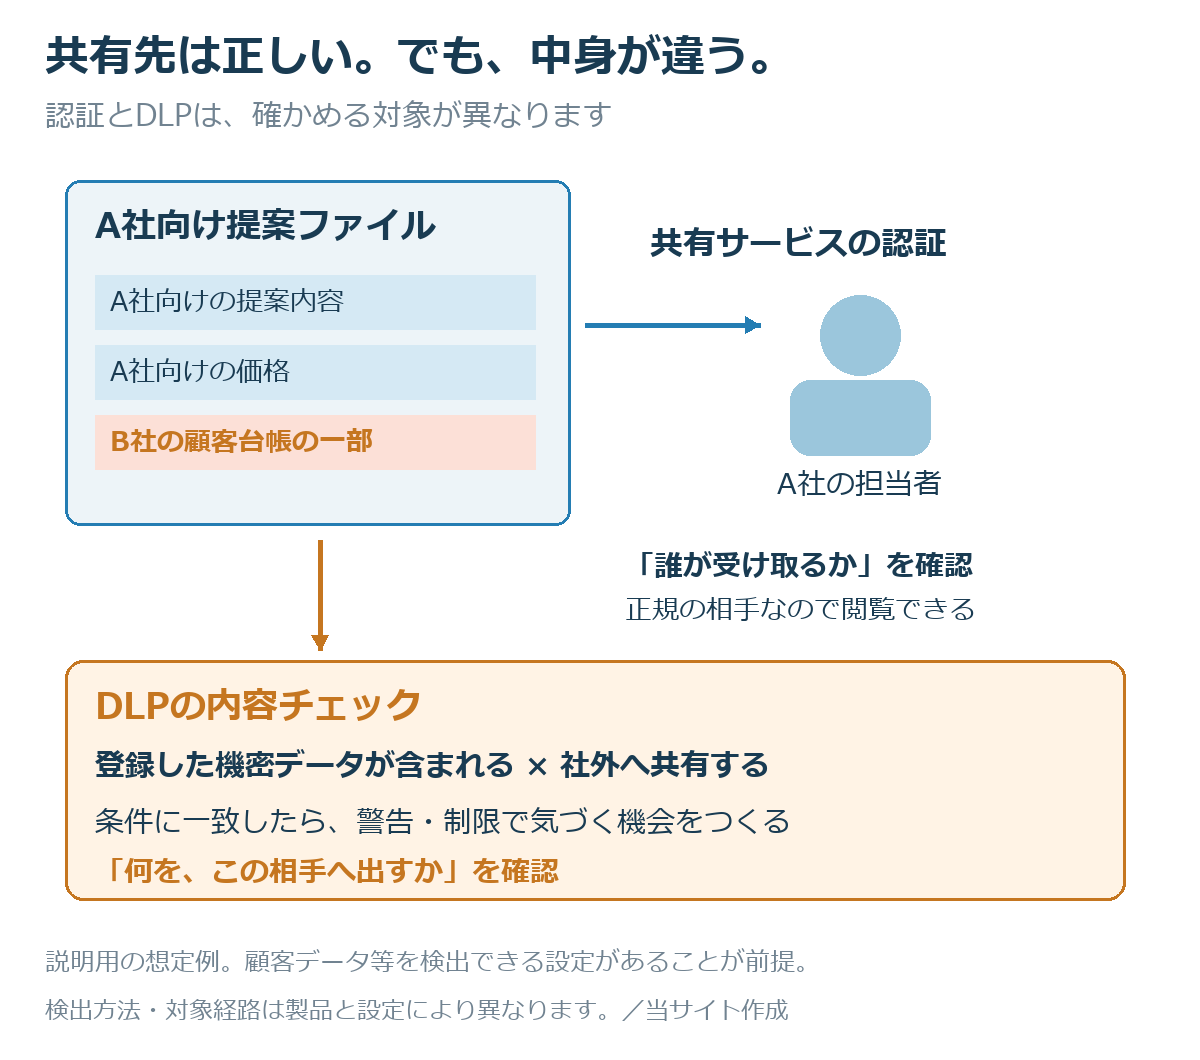
図は仕組みの説明用の例です。顧客データの登録など、対象を検出できる設定があることを前提としています。
同じことは、生成AIへの貼り付けや個人クラウドへのアップロードでも起こり得ます。本人には「業務を早く進めたい」という意図しかなくても、入力内容に顧客情報や未公開情報が含まれていれば、会社としては管理したい場面になります。
USBメモリへの持ち出しは今も対象の一つですが、DLPを検討する理由をそれだけに絞ると、日常のメール、クラウド共有、ブラウザー上の操作を見落としてしまいます。
DLPとEDR・アクセス制御の違い
DLPとEDRは、同じ端末上で使われることがあっても、主に見ている対象が違います。
EDR(Endpoint Detection and Response)は、端末上の不審な動作を検知し、調査や隔離などにつなげる仕組みです。一方、DLPは、扱うデータが機密情報に当たるか、許可された場所へ出そうとしているかに注目します。
| 仕組み | 主な問い | それだけでは残りやすい場面 |
|---|---|---|
| アクセス権限・認証 | この人が、このデータを使ってよいか | 正規の権限を持つ社員が、誤った相手へ送る |
| 暗号化・パスワード付き共有 | 通信や保存内容を第三者に見られないか | 正規の相手へ、余分な機密情報まで渡す |
| EDR | 端末で侵入や不審な動作が起きていないか | マルウェアを使わない、通常操作による誤送信 |
| DLP | この内容を、この方法・送信先へ出してよいか | 設定対象外のデータや操作、対象外の端末・アプリ |
DLPはEDRやアクセス制御の置き換えというより、別の穴を埋める位置づけです。情報漏えいの原因には誤操作や管理の問題も含まれるため、情報漏えいの原因と対策のずれも併せて見ると、役割を整理しやすくなります。
DLPを導入するとは?代表的な製品・機能の例
「DLPを導入する」といっても、必ず専用の箱を購入するわけではありません。利用中のクラウドサービスで設定する場合、端末を管理対象へ登録する場合、別のセキュリティサービスを契約する場合があります。
| 製品・機能の例 | 主に管理する場所 | 導入時にすることのイメージ |
|---|---|---|
| Microsoft PurviewのDLP | 対応するMicrosoft 365のメール・ファイル等 | 対象、機密情報の条件、警告・制限のルールを管理画面で設定する |
| Microsoft Purview Endpoint DLP | 対応するWindows・macOS端末の操作 | 対象端末を管理に組み込み、コピー・アップロード等の制御を設定する |
| Google WorkspaceのGmail・Drive DLP | 対応エディションのメール・ドライブ | 送信・共有される内容の条件と、警告・ブロック等の動作を設定する |
同じ製品名でも、契約プラン、端末の状態、ブラウザー、アプリ、対象サービスによって使える機能が違います。例えばMicrosoftのEndpoint DLPでは、管理対象端末上の機密ファイルに対するUSBへのコピー、印刷、クラウドへのアップロードなどを監査・管理できますが、すべての端末や経路へ無条件に効くものではありません。
生成AIへの入力も同様です。対応するブラウザーやサイト、操作に対する設定が必要で、「DLPがあるから、どのAIサービスへの貼り付けも止まる」とは考えないほうが実態に合います。
費用は、既存契約に含まれる機能を使うか、追加ライセンスや外部サービスが必要かで変わります。製品を増やす前に、現在の契約と管理環境で、どの経路まで対象にできるかを見ると比較しやすくなります。
DLPは必要?既存の仕組みで足りる会社と、追加を考える会社
例えば、扱う機密情報が限られ、保存先と共有先も統一されていて、外部共有を原則として承認制にできる会社であれば、まず既存のアクセス権限や共有設定を整えるほうが負担に合う場合もあります。
一方、業務上の社外共有が多く、単純に禁止すると仕事が止まる会社では、内容に応じた制御が役立ちます。特に次のような状況は、DLPを含めて確認する材料になります。
- 顧客情報や取引先の機密情報を、日常的にメールやクラウドで受け渡している。
- 社員が正規の権限で扱えるデータが多く、誤共有の影響が大きい。
- 生成AIや外部Webサービスへの入力が増え、何を渡しているかを把握しにくい。
- 「注意する」「パスワードを付ける」だけでは、同じ種類のミスが繰り返されている。
判断の起点は、「DLPが流行っているか」より、どのデータが、どの経路から出ると困るかです。顧客台帳なら登録データとの一致、機密文書ならラベル、社外共有なら送信先というように、守りたいものと検出方法が結び付いているかで、導入の意味が変わります。
DLPのデメリット:止めすぎると業務の抜け道が増える
DLPには、機密情報ではないものを検出する誤検知や、正当な共有まで止める問題があります。番号の並びを条件にすると、別用途の番号を個人情報と誤認することも考えられます。
そこで、最初から広い範囲を一律にブロックするより、監査や警告で実際の検出を確かめる進め方が使われます。
| 動作 | 社員からどう見えるか | 向く使い方 |
|---|---|---|
| 監査・記録 | 操作は継続し、検出を管理者が確認する | どの条件が検出されるか、誤検知は多くないかを見る |
| 警告 | 操作前に、機密情報やルールについて表示される | 本人が内容や共有先を見直す機会をつくる |
| 制限・ブロック | 条件に当たる送信や持ち出しが止まる | 社外へ出せないデータなど、明確な禁止対象を守る |
業務上必要な例外を認める場合には、理由や承認の記録も役立ちます。社員が困ったときに相談できず、私物端末や別のサービスへ逃げてしまえば、会社が見られない経路を増やしかねません。
また、検出ログは社員の操作を扱うため、目的、対象、閲覧権限を社内で説明しておくと、保護のための仕組みとして運用しやすくなります。私物端末まで扱う場合の境界は、私物スマホの業務利用と会社の管理範囲でも整理しています。
DLPについてよくある質問
DLPは誤送信防止ツールと同じですか?
重なる部分はありますが、対象は製品によって異なります。宛先確認や送信保留が中心のツールに対し、DLPは内容・分類と送信先の条件を組み合わせ、メール以外のクラウド共有や端末操作まで扱う場合があります。
DLPがあれば、機密情報を自動で全部見つけられますか?
会社固有の秘密まで自動で正しく理解するわけではありません。検出ルール、登録データ、ラベル等で対象を定義し、暗号化されたファイルや未対応の経路なども含めて、実際に検出できる範囲を確認することになります。
DLPを入れれば、社員が注意する必要はなくなりますか?
DLPはミスに気づく機会を増やす仕組みです。何を社外へ出してよいかの基準や、判断に迷ったときの相談先があることで使いやすくなります。禁止の強化だけでなく、正当な業務を安全に進める方法と組み合わせることが大切です。
社員の注意だけに頼らないための仕組みとして考える
社員を信頼することと、ミスが起きない仕組みを用意することは両立します。認証もパスワードも正しく使っていたのに、共有する中身を間違えた。それを送信前に気づけるなら、本人と会社の双方を守る意味があります。
DLPの導入判断では、製品名より、守りたい情報・出口・制御方法の対応が見えることが重要です。既存機能で足りる部分を確かめ、残る危険に合った範囲から使うことで、社員の責任感だけに依存しない情報管理へ近づけるでしょう。
参考資料
- Microsoft「データ損失防止について」
- Microsoft「エンドポイントのデータ損失防止について」
- Microsoft「エンドポイントDLPの使用を開始する」
- Google Workspace「DLPについて」
- Google Workspace「GmailのDLPでメールと添付ファイルからのデータ漏洩を防止する」
製品の対応範囲は公式資料を参照しています。契約エディション・ライセンス・端末・ブラウザー等の条件で異なります。
本記事の文章・表・図解・グラフは、Skill Business Architecture Labが独自に編集・作成しています。引用・紹介する場合は、引用箇所が分かる形で、記事名・サイト名・記事URLをご記載ください。
コメント