サイバー攻撃の被害を知らせる発表には、「調査中」「漏えいの可能性」「影響範囲を確認中」といった言葉が並びます。後日、被害人数が増えたり、新たな対象が判明したりすることもあります。
では、企業はどの程度の情報が分かった段階で公表し、何回に分けて説明しているのでしょうか。全容が分かるまで待つべきなのか、分からないまま発表してよいのか。被害を受けた企業だけでなく、発表を受け取る取引先にとっても気になる問題です。
MBSDが分析した約500件の国内インシデントと、続報を含む約800件の公表文からは、初報の速さだけでは捉えられない実態が見えてきます。本記事では、その分析と政府のガイダンスをもとに、一般への公表、顧客への通知、行政への報告、専門機関との共有を整理します。
サイバー攻撃の公表・報告・通知は、同じではない
「何日以内に知らせるか」を考える前に、誰に、何のために知らせるのかを分けると整理しやすくなります。
| 行き先・方法 | 主な目的 | 一般への公表との違い |
|---|---|---|
| Webサイト等で一般へ公表 | 被害・サービス影響の説明、注意喚起、問い合わせ案内 | 不特定多数へ情報を出す |
| 顧客・取引先・本人への通知 | 影響を受ける相手へ、必要な対応を伝える | 対象者へ直接届ける。Web掲載だけでは届かないこともある |
| 個人情報保護委員会等への報告 | 該当する法令・制度への対応 | 報告対象、期限、報告内容に個別の決まりがある |
| 警察・JPCERT/CC等との相談・共有 | 捜査への相談、攻撃の分析、他組織の被害防止 | 非公開で技術情報を共有する場合もある |
特に、個人情報保護委員会への報告で使われる「速報」「確報」と、企業のプレスリリースの「第一報」「続報」は、同じ制度上の区分ではありません。行政への報告期限を、そのままWeb公表の期限と読み替えると混乱します。
また、すべてのサイバー攻撃被害について、一律に「発覚から何日以内に一般へ公表」という共通期限があるわけではありません。法令、業界の監督、上場企業の適時開示等と、二次被害やサービス影響を踏まえた判断を分けて扱うことになります。
個人情報漏えい等の報告対象・期限については、個人情報漏えいは1件でも報告が必要かで詳しく整理しています。
国内企業はいつ公表している?MBSDの約500件分析
MBSDのCyber Intelligence Groupは、2023年から約3年間に観測・収集した国内企業・団体の被害公表情報を分析し、2026年4月に公表しました。対象は約500件のインシデント、続報を含めた公表文は約800件です。
同社の集計では、被害発生または発覚から第一報まで、5日以内が約半数、30日以内が約8割でした。中央値は5.6日、平均は27.1日としています。
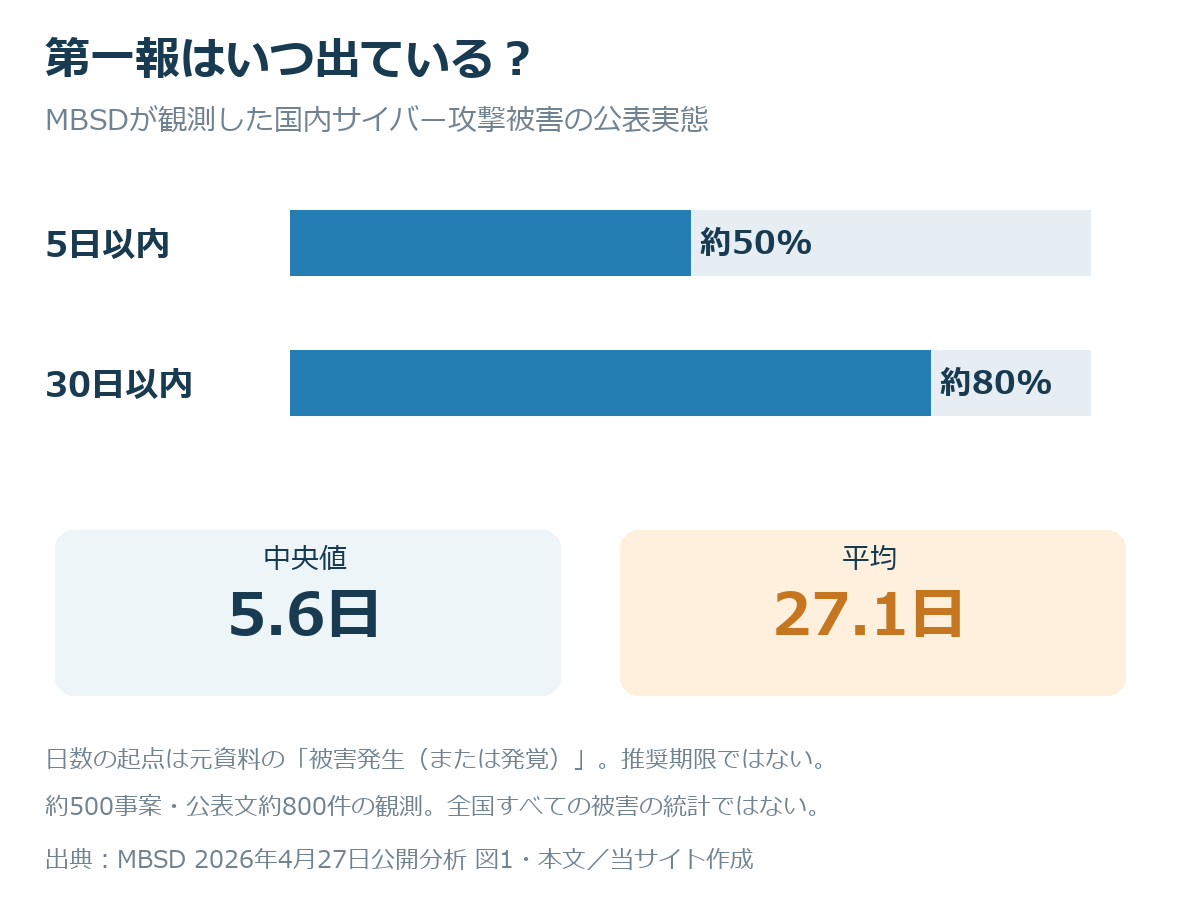
出典:MBSD「過去3年・約500件のサイバー攻撃被害、その公表実態を徹底分析」図1と本文。独自に観測した公表事案の集計で、国内全被害の割合ではありません。
平均の27.1日だけを見て「1か月程度待つのが普通」と読むと、実態とずれます。比較的早く公表する事案が多い一方、長く時間がかかった一部の事案が平均を押し上げているためです。
ただし、この数字は公表期限の推奨値ではありません。元資料の日数の起点には発生または発覚が含まれるため、自社の「検知からの経過日数」と単純に競争するものでもありません。参考になるのは、全容が判明する前に第一報を出す事案が相当数ある、という実態です。
公表は何回に分ける?初報と続報では内容が変わる
MBSDの観測では、公表が1回のインシデントは約6割、3回以内は約9割でした。何度も続報を出す大企業の事例が目につきますが、すべての事案で同じ回数が必要になるわけではありません。
一方、公表文の内容には、回数による違いが見られます。
| 公表文の段階 | MBSDの分析で目立った語句 | 読み取れる情報の変化 |
|---|---|---|
| 第一報 | 不正アクセス約61%、復旧約33%、調査中約14% | 起きたことや対応の現状を知らせる |
| 第二報 | 流出・漏えい約83%、個人情報約54%、暗号化約35% | 影響を受けたデータや被害を具体化する |
| 第三報 | 再発防止約31%、ダークウェブ約10% | 原因・対策や公開された情報への調査に触れる |
数値は各段階の公表文に語句が現れた割合です。被害そのものの発生率ではありません。また、第三報まで出す事案と一報で終わる事案は同じ集団ではないため、全企業がこの順番で3回公表する、という意味でもありません。
例えば第一報で漏えいの可能性を知らせ、その後の調査で対象情報と人数を具体化する場合があります。このとき、数字が変わったことだけで、直ちに不適切だったとは言えません。最初に何が未確定とされ、その後どの事実が判明したのかを見ることで、説明の内容を判断しやすくなります。
初報は「調査中」だけでよい?相手が判断できる情報を添える
「現在調査中です」は、現時点で確定していないことを伝える表現です。ただ、それだけでは、取引先や顧客は自分が何をすればよいか分かりません。
例えば、サービスが停止しているのに、復旧見込みも代替の問い合わせ先も分からない。自分の情報が対象なのか、どこで今後の案内を受け取れるのか分からない。この状態では、原因が未確定であることとは別に、困りごとが残ります。
政府の「サイバー攻撃被害に係る情報の共有・公表ガイダンス」では、初動段階の公表項目として、判明している侵害範囲、影響内容、初動対応、相談先などを挙げています。
| 初報で整理するもの | 書く内容の例 |
|---|---|
| 確認できた事実 | 検知日時、停止しているサービス、確認済みの影響 |
| まだ分からないこと | 漏えいの有無・対象人数など、調査中の範囲 |
| 影響を受ける相手への案内 | 利用できる代替手段、必要な注意、対象者への連絡方法 |
| 現在の対応 | 専門家との調査、対象システムの対応等、説明できる範囲 |
| 今後の案内先 | 更新を掲載する場所、問い合わせ窓口 |
ここで重要なのは、未確定の内容を、被害がないと確定したかのように書かないことです。「現時点で漏えいを確認していない」と「漏えいは発生していない」では、相手が受け取る意味が異なります。
また、「調査中」を何度も繰り返すだけでなく、何が新しく分かったのかが続報で示されると、受け手は前の案内からどう判断を更新すればよいか分かりやすくなります。
サイバー攻撃の情報を、すぐ全部公開すればよいわけではない
専門組織への技術情報の共有と、不特定多数への公開では、役割が違います。
例えば、接続元、マルウェアの特徴、侵害された経路などは、分析や他社の被害防止に役立つ情報です。一方、対処前の弱点や詳細な構成をそのまま公開すると、調査や封じ込めに影響する場合があります。顧客情報の内容を詳しく示しすぎれば、二次被害やプライバシーの問題にもつながります。
政府のガイダンスは、誰に何を共有・公表するかを分け、状況に応じたタイミングを示しています。原因が分からないから何も知らせない、という判断とも、判明した情報をすべて一般公開する、という判断とも異なります。
顧客が今困らないための情報は届け、攻撃への対処に必要な情報は適切な相手へ共有する。 この二つを同時に進めるという見方が、実務に近いでしょう。
復旧にも調査や安全確認など複数の工程があるため、公表時点で正確な正常化日を示せない場合があります。詳しくはランサムウェアの復旧期間と長期化の原因で解説しています。
経営が平時に用意しておくと、公表時に迷いにくいこと
被害が起きてから、広報、法務、情報システム、事業部門が初めて集まると、事実の確認と文面の確認が同時に始まります。技術担当者だけでは、取引への影響や顧客への案内まで判断しきれません。
平時の準備では、きれいな謝罪文の雛形だけでなく、次の接続が見えることが役立ちます。
- 事実を集める人: 技術的な調査状況と、業務・顧客への影響を誰が整理するか。
- 外部へ相談する人: 法令上の報告、本人通知、警察や専門家への相談を誰が確認するか。
- 公表を判断する人: 不在時の代理者を含め、誰が内容・時期を承認するか。
- 相手に届ける人: Web掲載だけでなく、対象顧客・取引先へどう案内するか。
- 更新を管理する人: 前の発表から変わった箇所や、訂正の理由をどう示すか。
こうした準備があると、初報の短い文章にも、取引先が必要とする情報を入れやすくなります。作成する文面の量より、技術上の事実と相手の必要情報がつながっているかが重要になります。
サイバー攻撃の公表でよくある質問
サイバー攻撃の被害は必ず公表しなければいけませんか?
すべての被害を一律に一般公開するという共通ルールではありません。個人情報漏えい等の報告・本人通知、上場企業の適時開示、業界固有の報告等への該当を確認し、それとは別に二次被害防止やサービス影響の説明を検討することになります。
被害が確定するまで公表を待ったほうがよいですか?
サービス停止や二次被害のおそれがある場合、原因調査の完了を待つことで相手が困ることがあります。確認済みの事実、未確定の点、相手への案内を分けて初報を出し、調査の進展に合わせて補う方法があります。具体的な判断には、調査・法務・事業への影響を合わせて考慮します。
公表が1回の企業は、対応が終わっているのですか?
公表回数だけでは、調査や復旧の完了は分かりません。追加公表の必要性、被害規模、観測できた範囲などが異なるためです。発表の中で、何が完了し、何が継続中とされているかを読むことになります。
公表の速さに加えて、「相手が何を判断できるか」を見る
MBSDの分析からは、比較的早く第一報を出す事案が多い一方、調査の進展に応じて内容を補っている実態が見えます。第一報だけで全容を説明することと、必要な案内を早い段階で届けることは同じではありません。
発表する企業にとっては、どの事実を、誰の判断に役立てるために伝えるか。受け取る側にとっては、自分への影響、今取る行動、その後の更新が分かるか。公表までの日数や謝罪の言葉だけでなく、そこを見ると、情報の出し方の実用性を評価しやすくなるでしょう。
参考資料
- MBSD「過去3年・約500件のサイバー攻撃被害、その公表実態を徹底分析」(2026年4月27日、浦田秀弥)。図1・図4・図5と本文。独自の観測・収集事案で、国内全被害の網羅統計ではありません。
- 国家サイバー統括室・経済産業省等「サイバー攻撃被害に係る情報の共有・公表ガイダンス」(2023年3月8日)。Q14~Q17、PDF71~77ページ/冊子70~76ページなど。
- 個人情報保護委員会「漏えい等の対応」。報告・本人通知の対象と手続き。
本記事の文章・表・図解・グラフは、Skill Business Architecture Labが独自に編集・作成しています。引用・紹介する場合は、引用箇所が分かる形で、記事名・サイト名・記事URLをご記載ください。
コメント