火災が起きたときの避難経路は知っていても、会社のパソコンに身代金を要求する画面が出たとき、誰に、何を使って連絡するかは決まっていない。そんな職場は少なくないのではないでしょうか。
インシデント対応訓練は、サイバー攻撃や情報漏えいが起きた場面を想定し、社員や対応担当者が実際に動けるかを確かめる練習です。避難訓練と同じように、手順を読んだことと、その場で行動できることの間を埋める役割があります。
ただし、最初から全社のシステムを止めたり、難しい攻撃を再現したりするものではありません。IPAの無料教材を使った机上演習から、部署や役割ごとに始める方法もあります。本記事では、実施状況、訓練の種類、シナリオ例、進め方を整理します。
インシデント対応訓練とは?研修・標的型メール訓練との違い
セキュリティ研修が「何に気をつけるかを知る機会」なら、インシデント対応訓練は「起きたときに動く練習」です。
例えば、社員が不審な画面を発見し、上司に相談する。上司は情報システム担当に連絡し、担当者は対象端末や関連システムの状況を確認する。経営は業務の停止や外部支援の依頼を判断する。この一連の対応に、連絡先、権限、代替手段の抜けがないかを確かめます。
| 方法 | 主に確かめること | 典型的な進め方 |
|---|---|---|
| 研修・eラーニング | 用語、ルール、注意点を理解しているか | 教材を読む、動画を見る、確認問題に答える |
| 標的型メール訓練 | 不審なメールへの反応や報告ができるか | 模擬メールを送り、開封や報告の状況を確認する |
| 机上演習(TTX) | 想定した事件に、誰が何を判断・実行するか | シナリオを読み、対応を話し合う |
| ロールプレイ・連絡訓練 | 決めた対応を現実の連絡手段で実行できるか | 模擬通報、関係者への連絡、担当交代などを試す |
| 技術演習 | 調査、封じ込め、復旧などの作業ができるか | 検証環境でログ確認や復元を実施する |
TTXはTabletop Exerciseの略で、机上演習を指します。CSIRT(シーサート)という事故対応チームを持つ企業だけでなく、情報システムを兼務する担当者がいる中小企業でも取り組めます。
基本となる初動や報告先を先に整理したい場合は、中小企業のインシデント対応手順も参考になります。
インシデント対応訓練はどのくらい実施されている?
IPAの「2024年度 中小企業等実態調査」では、4,191社のうち、標的型攻撃訓練メールやインシデント対応訓練などの「訓練」を実施していると答えた割合は7.3%でした。
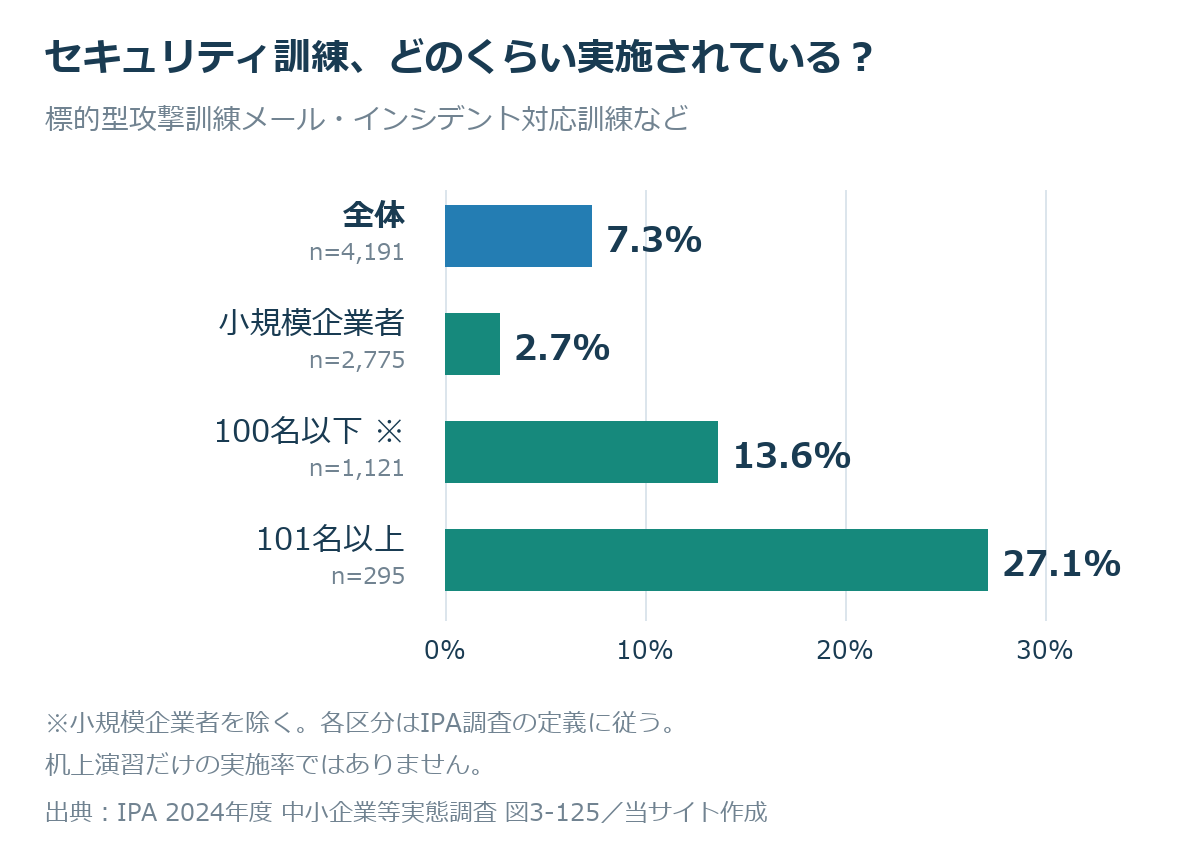
出典:IPA「2024年度 中小企業等実態調査報告書」図3-125、PDF121ページ(冊子120ページ)。調査区分に従い作成。訓練メール等を含む実施率であり、机上演習だけの実施率ではありません。
企業規模による違いも大きく、小規模企業者は2.7%、小規模企業者を除く100名以下の企業は13.6%、101名以上では27.1%です。「小規模企業者」は単に人数が少ない企業という意味ではなく、業種等による区分です。
この数字からは、事故の対処を練習する機会が、特に小さな企業で広く定着しているとは言いにくい状況が見えます。認知度そのものを測った結果ではありませんが、「あまり周りで聞かない」という感覚とは重なります。
一方、火災の避難訓練と同じ形で全社員を集めればよいとも限りません。社員、技術担当者、経営者では、事故の際に求められる行動が違うためです。
IPAの机上演習教材では、何を練習するのか
IPAは2025年に「セキュリティインシデント対応机上演習教材」を公開しました。一般の中小企業等向けと医療機関向けのランサムウェア感染シナリオがあり、講義用・受講用のPowerPointと実施マニュアルが提供されています。
IPAの教材ページから入手でき、実際に起きた事案を参考にした状況に対して、参加者が対応を考える構成です。実施マニュアルでは、事前準備、当日の進行、演習後の振り返りまで扱っています。
机上演習のよい点は、実際の業務を止めずに「この状況ならどうするか」を話せることです。例えば「端末を隔離する」という答えが出ても、それで終わりにはなりません。
- 誰が隔離の判断をするのか。
- 担当者が不在でも連絡がつくのか。
- ネットワークを切った後、社員は何で状況を伝えるのか。
- その端末で進めていた受注や出荷をどう扱うのか。
こうした疑問を自社の担当者や連絡手段に置き換えることで、手順書だけでは気づきにくい穴が見えてきます。
IPAの実践事例には、初回は対応の流れを順番にたどるウォークスルーとし、その後に判断を伴う演習へ進めた企業も紹介されています。最初から難しい判断を競うより、まず全体像を経験するという始め方です。これは紹介企業の工夫であり、全企業に同じ頻度・時間を求めるものではありません。
全社員で行う訓練と、担当者の机上演習を分けて考える
社員が最初に異変を見つけても、通報が遅れれば対応担当者は動けません。その意味で、全社員が初動を練習する意義はあります。ただ、全員に調査や復旧の専門知識まで求める必要はありません。
| 参加者 | 練習する場面 | 動けるかを確かめる方法 |
|---|---|---|
| 一般社員 | 不審な画面、誤送信、端末紛失などを見つけた | 社内で決めた窓口へ、端末・時刻・見えた内容を模擬報告する |
| 部署の責任者・受付窓口 | 社員から通報があり、担当者が不在 | 代理担当や外部支援先へ連絡を引き継ぐ |
| 情報システム・セキュリティ担当 | 複数端末やサービスへの影響が疑われる | 調査・隔離・証拠保全の手順と権限を確認する |
| 経営・事業責任者 | システムを止めると取引や顧客に影響する | 停止範囲、代替業務、外部支援の依頼を判断する |
年1回の全社員訓練を設ける方法もあれば、新入社員の入社時や、連絡先・システムの変更時に短い練習を組み込む方法も考えられます。頻度だけでなく、社員が知っている窓口に実際につながるかが重要になります。
インシデント対応訓練のシナリオ例:社内チャットも使えない
次は、一般企業が自社向けに組み立てる場合のシナリオ例です。IPA教材の転載ではなく、本記事で作成した想定です。
午前9時、社員から「共有フォルダーが開かず、身代金を要求するような画面が出た」と連絡が入った。情報システム担当は移動中で、社内チャットにもアクセスできない。受注処理の開始まで30分しかない。
この場面なら、まず社員役が、社内で定めた方法に沿って模擬通報します。次に受付役が、代理の担当者へ連絡します。経営役には「現時点で分かっていること」と「止めると影響が出る業務」が伝わるかを確かめます。
| 途中で追加する状況 | 確かめたいこと |
|---|---|
| チャットが使えない | 電話等の代替連絡先を、社外から参照できるか |
| 一次担当者が応答しない | 代理担当へ切り替える条件と連絡先があるか |
| 営業が「出荷だけ進めたい」と希望する | 安全確認と事業継続の判断を、誰に上げるか |
| 取引先から状況確認が来る | 現場が推測で答えず、確認済み情報を案内できるか |
この例の狙いは、犯人を当てたり、難しい技術問題を解いたりすることではありません。いつもの連絡手段や担当者が使えない状態でも、次の行動へ進めるかを確認することです。
なお、訓練のために本番端末を感染させたり、独断でシステムを遮断したりする必要はありません。連絡訓練は訓練であることを関係者へ伝え、技術作業は検証環境や計画した範囲で扱うほうが進めやすいでしょう。
訓練の進め方:実施記録より「直したこと」を残す
最初の訓練は、対象とする場面を一つに絞ると準備しやすくなります。「ランサムウェアの全対応」ではなく、「発見から責任者への連絡まで」でも、実際に試す価値があります。
- 範囲を決める。 初動連絡、業務停止判断、復旧判断など、今回確かめる場面を選びます。
- 役割と前提をそろえる。 参加者、進行役、記録役を決め、利用できない手段も提示します。
- 実際の連絡先と手順で試す。 「誰かに連絡する」ではなく、窓口と代替手段まで具体化します。
- 詰まった理由を整理する。 知識不足だけでなく、連絡先不明、権限不明、担当不在を切り分けます。
- 修正後にその部分を試す。 手順書を更新して終わらず、連絡や判断が通るかを再確認します。
例えば「上司への報告に時間がかかった」という結果だけでは、社員の注意力の問題に見えてしまいます。実際には、報告フォームが社内ネットワークからしか開けず、端末を使えない場面では送れなかったのかもしれません。
その場合に残す改善は「報告を徹底する」ではなく、代替窓口の整備です。訓練の価値は、参加者を試すことより、現実に使えない仕組みを見つけることにあります。
インシデント対応訓練でよくある質問
小さな会社でも訓練は必要ですか?
兼務担当者しかいない会社ほど、その人が不在のときの連絡や判断を確認する意味があります。初回は全社規模の演習ではなく、社員から代理担当への模擬報告など、短い範囲でも始められます。
無料の教材だけで実施できますか?
IPAの机上演習教材は無料で利用できます。自社の業務に合わせる準備や進行は必要になるため、担当者だけで難しい場合には、外部支援を部分的に使う方法もあります。利用・改変・再配布の条件は配布ページで確認できます。
バックアップの復元テストも含めたほうがよいですか?
机上で復元手順を確認する演習と、実データを検証環境へ戻す技術的なテストは、別の確認になります。両方を組み合わせると、手順上は戻せるはずなのに実際には戻らない、といった問題も発見しやすくなります。復旧の工程はランサムウェアの復旧期間と長期化の原因で整理しています。
「知っている」を「動ける」に変える練習
対応手順書がある会社でも、異変を見つけた社員が報告できなければ、対応は始まりません。担当者が分かっていても、連絡手段や承認者が使えなければ、そこで止まってしまいます。
サイバー事故にも避難訓練のような練習の機会を設ける。その際、全社員には初動、担当者には対応、経営には判断というように、役割に合う場面を用意すると取り組みやすくなります。訓練をしたという記録より、次に事故が起きたときに迷う箇所が一つ減ったか。その変化が、訓練の実用性を示してくれるでしょう。
参考資料
- IPA「2024年度 中小企業等実態調査」(2025年5月27日公表)。報告書の図3-125、PDF121ページ/冊子120ページ。訓練メール等を含む実施率。
- IPA「セキュリティインシデント対応机上演習教材」(2025年4月公開)。実施マニュアル、一般企業・医療機関向け教材。
- IPA「インシデント対応演習の実施」実践事例(2026年4月28日公開)。紹介企業の進め方であり、一律の実施基準ではありません。
本記事の文章・表・図解・グラフは、Skill Business Architecture Labが独自に編集・作成しています。引用・紹介する場合は、引用箇所が分かる形で、記事名・サイト名・記事URLをご記載ください。
コメント