システム担当者から「このリスクへの対策が必要」と説明されても、事業への影響、費用、延期した場合の問題まで分からなければ、投資の判断は難しくなります。
CRISCは、こうしたITに伴う事業リスクを評価し、対策・報告につなげる専門性を扱う資格です。大企業や金融グループでは、各事業の責任者が行う管理を、全体の基準で確認する職種でも活用されています。資格の基本データと実際の求人から、誰のための学習なのかを整理します。
CRISCとは?ITリスク管理の国際資格
CRISCはCertified in Risk and Information Systems Controlの略で、ISACAが2010年に創設した民間資格です。ISACA東京支部の案内では「シーリスク」と紹介されています。
対象は、攻撃を防ぐ技術だけではありません。システム停止、委託先への依存、変更時の不具合、情報の不適切な扱いなどが、事業にどんな影響を与えるかを考えます。そのうえで、対策する、避ける、移転する、残るリスクを受け入れる、といった対応を整理します。
| 基本項目 | 内容 |
|---|---|
| 認定団体・創設 | ISACA・2010年 |
| 世界の規模感 | 台湾の協会の現行案内で、累計取得4万6,000人超 |
| 国内の参考人数 | 東京支部の保有者182人。2025年2月8日時点、日本全国の人数ではない |
| 試験 | 150問・4時間、スケール得点450以上で合格 |
| 認定に必要な経験 | 対象4分野のうち2分野以上にまたがる3年以上の実務経験 |
出典:ISACA東京支部資格紹介資料、台湾の協会CRISC案内、ISACA認定要件。世界の累計取得数と支部内の保有者数は別の指標です。
CRISC保有者は何をする?事業責任者・CTOとの役割の違い
ITリスクは、本来、事業責任者やCTO、システム担当者が日常業務で考えるものです。CRISC保有者を別に置かなければ管理できない、という話ではありません。
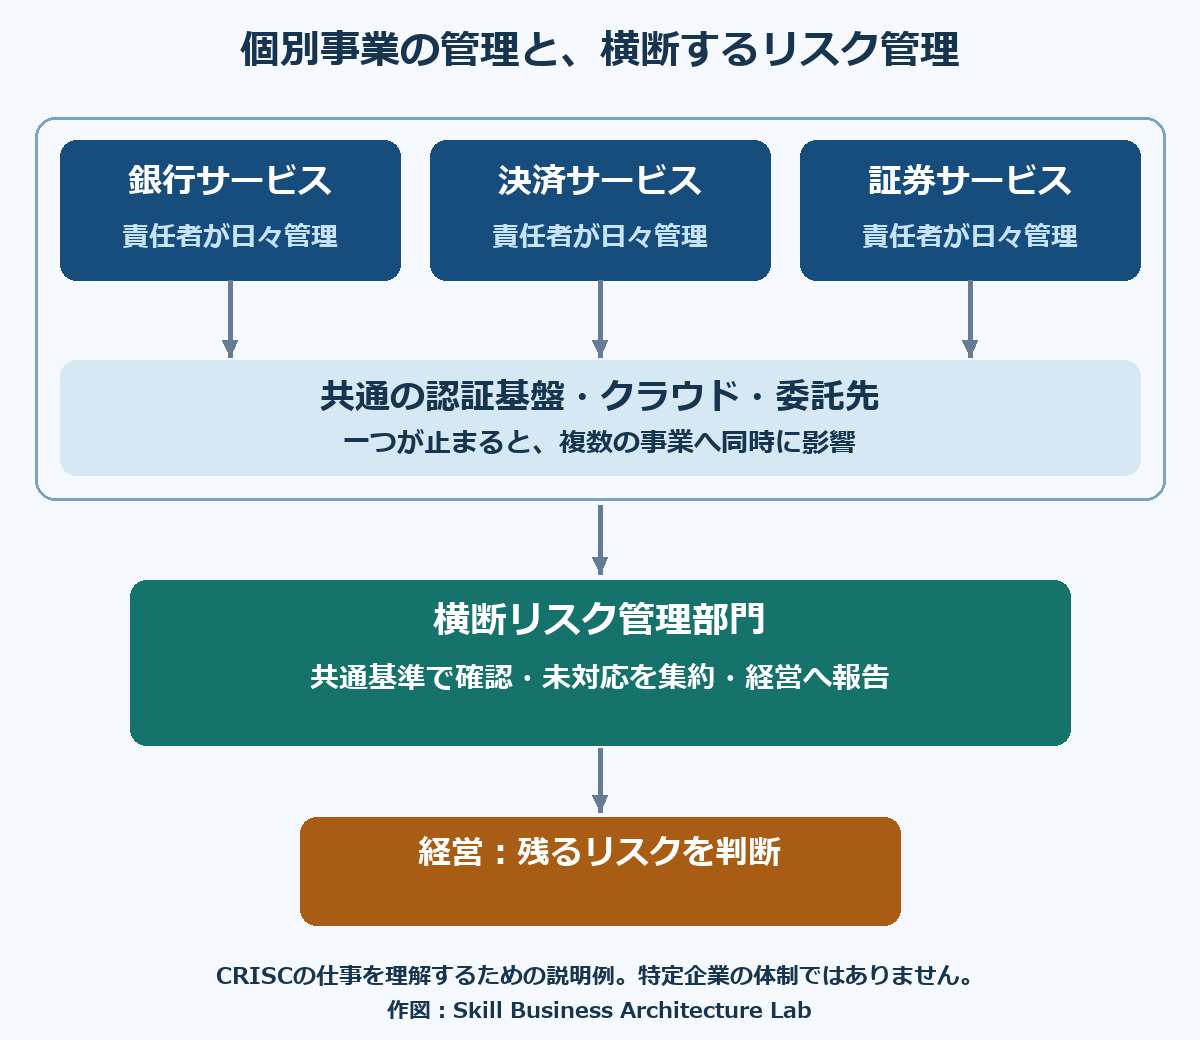
一方、事業やグループ会社が増えると、各社が「問題ない」と判断していても、その基準がそろっているとは限りません。共通の委託先が止まれば複数事業へ影響する、各部門では小さな未対応事項でも合計すると大きい、といった問題もあります。
そこで、事業を進める担当者とは別の立場で評価を確かめ、全体へ報告する仕事が生まれます。
金融機関の実際の求人で見る仕事内容
| 企業・職種 | 公表されている役割 | CRISCの位置付け |
|---|---|---|
| ING銀行・情報リスク管理責任者 | 事業・IT部門のリスク管理を別の立場から検証し、基準や監視指標を整える | CISM・CISSP等と並ぶ歓迎資格 |
| Standard Chartered・技術・サイバーリスク担当 | CRO配下で、対策の実施状況を確認し、事業部門へ助言する | 関連資格の一つとして評価 |
| Handelsbanken・技術・変更リスク管理者 | 独立したリスク管理部門から、技術・変更に伴うリスクを監督する | 歓迎資格。必須ではない |
これらは企業の公開求人・募集記録です。資格があれば同じ役職に就けるという意味ではありません。注目したいのは、一般的な管理論ではなく、専門職として実在する仕事の内容です。
金融グループを例に考えると、銀行、決済、証券などの各サービスにはそれぞれ責任者がいます。それでも、共有する認証基盤、クラウド、委託先まで含めた全体の確認は残ります。CRISCで学ぶ知識は、こうした横断管理に接点があります。
何を成果物として出すのか
説明用の例として、サービスを新しいクラウドへ移す計画を考えてみます。
開発担当は移行方法を設計し、事業責任者は費用と日程を判断します。リスク管理担当は、停止時の業務影響、代替手段、未解決の問題、対応責任者を整理します。「大丈夫か」という感覚的な質問を、比較・承認できる資料へ変える仕事です。
例えば、リスク一覧、影響評価、対策案の比較、受け入れたリスクと承認者、未対応事項の報告などが成果物になります。最終的な事業判断を奪うのではなく、判断の根拠を見えるようにします。
CRISCはどんな人が取得する?保有者の実例
ISACAに寄稿した内部統制マネージャーのAngela Hall氏は、上場企業でSOX法に対応する統制の枠組みづくりに関わり、リスク・統制を専門にするキャリアへ進んだと説明しています。
技術者から攻撃分析へ進む資格だけではなく、企業の業務をどう管理するかに関わる人の資格でもあることが分かります。
取得を検討しやすいのは、ITリスク管理、内部統制、監査、コンサルティング、システム管理などの経験を持ち、個別システムから組織全体のリスクへ扱う範囲を広げたい方です。
一方、ネットワーク設定や開発技術をまず身につけたい段階では、直接その業務に対応する学習のほうが役立つこともあります。CRISCが主に扱うのは、個々の操作より、評価・対策・管理の判断です。
CISA・CISM・CISSPとの違い
| 資格 | 重点を置く問い |
|---|---|
| CRISC | ITに伴う事業リスクをどう評価し、対応・報告するか |
| CISA | 管理や対策が適切か、証拠からどう評価するか |
| CISM | 情報セキュリティ活動を組織としてどう企画・運営するか |
| CISSP | 技術・管理を横断して、安全な仕組みをどう設計・運営するか |
実際の仕事や学習範囲には重なりがあります。「CRISCは経営、他は技術」と切り分けるより、現在の担当業務で答えを求められる問いがどれに近いかを見る比較です。
監査の仕事を詳しく知りたい場合はCISAの資格紹介、組織運営との関係はCISM・CISSPの比較も参考になります。
CRISCの出題範囲・難易度と学習のポイント
出題範囲は、ガバナンス、リスク評価、リスク対応・報告、技術・セキュリティの4分野です。ガバナンスは、組織として誰が何を決め、どう監督するかを指します。
難しさは、技術的に正しそうな対策が、そのまま最初に取るべき行動になるとは限らないことです。
例えばシステム停止への備えを検討する場合、すぐに二重化するより先に、許容できる停止時間や業務への影響を把握したほうがよい場面があります。問題の大きさが分からないままでは、対策の過不足も判断できないためです。
公式の練習問題でも、リスク管理戦略を定める際には事業の目的・運営を理解することが重視されています。問題演習では、正解だけでなく「誰の責任か」「今は評価・決定・実行のどの段階か」を考えると、経験を整理する助けになります。
合格基準の450点はスケール得点です。450÷800を計算して、正答率56.25%で合格すると読む数字ではありません。公式に確認できない合格率から難易度を断定するより、実務経験と出題範囲の距離を見て学習を考えられます。
CRISCの受験資格・費用・維持条件
試験は経験要件を満たす前でも受験できます。ただし、認定には所定の実務経験が必要で、合格後5年以内の申請が求められます。
| 費用・条件 | 公式案内の内容 |
|---|---|
| 受験料 | ISACA会員575ドル、非会員760ドル |
| 認定申請料 | 50ドル |
| 実務経験 | 所定分野で3年以上、上司等による確認が必要 |
| 継続教育 | 年20時間以上、3年で120時間以上 |
| 継続時の負担 | 所定の資格維持費。会員になる場合の会費とは別 |
受験料以外に教材、研修、認定後の維持費も含めて考えると、取得の総負担が見えやすくなります。最新の料金・要件はISACAの公式案内で確認できます。
よくある質問
CRISCは日本で何人いる?
全国の最新人数は今回確認できませんでした。東京支部の182人は、国内の専門家コミュニティの規模を知る参考値です。同じ2025年資料ではCISA3,847人、CISM848人で、CRISCはより専門的な領域の資格と読めます。
CRISCを取ると年収は上がる?
取得だけで昇給を保証するものではありません。海外の年収調査も、地域、経験、役職によって大きく変わります。希望する企業のリスク管理職で、経験と資格がどう評価されているかを見るほうが実際の判断に使えます。
KPIとKRIは何が違う?
KPIは目標への進み具合を測る指標、KRIはリスクの状態や悪化の兆候を捉える指標です。例えばサービス稼働率を追う一方、重大な未対応事項や復旧訓練の不備を監視する、といった使い分けがあります。指標は事業に応じて設計します。
まとめ|担当者の判断を、全体で確認できる形へ
CRISCは、ITリスクを事業への影響として評価し、対策・報告へつなぐ資格です。事業責任者やCTOが行う判断を、組織全体の基準で確認する仕事にも接点があります。
大企業・金融機関の横断管理や、その支援を行う仕事を目指す方には、資格の学習内容と担当業務を結び付けて検討する意味があります。専門家を置くこと自体を目的にせず、誰にどんな判断材料を渡す仕事かを見ると、その役割が理解しやすくなります。
参考資料
- ISACA CRISC:費用・資格概要。
- 出題範囲:4分野と対象業務。
- 認定要件:実務経験、申請、継続教育。
- 公式練習問題:判断の考え方。
- 東京支部・2025年資格紹介:PDF4ページ、人数基準2025年2月8日。
- 台湾の協会CRISC紹介:世界の累計取得者数。
- Angela Hall氏の寄稿:内部統制の仕事と資格。
- INGの求人、Standard Charteredの求人、Handelsbankenの募集記録:実際の職務、CRISCの位置付け。
—
本記事の文章・表・図解・グラフは、Skill Business Architecture Labが独自に編集・作成しています。引用・紹介する場合は、引用箇所が分かる形で、記事名・サイト名・記事URLをご記載ください。
コメント