システムは動いている。ファイルも開く。バックアップも残っている。それでも「盗んだ顧客情報を公開されたくなければ金を払え」と迫られることがあります。
ノーウェアランサムは、データを暗号化せず、窃取した情報を使って金銭を要求する手口です。仕事が止まらないことと、被害がないことは同じではありません。
ランサムウェア対策をバックアップ中心に考えていると、この被害への備えが見えにくくなります。この記事では、暗号化型との違い、盗まれた情報で何を脅されるのか、侵入から持ち出しまでの防御と事故後の対応を整理します。
ノーウェアランサムとは?ランサムウェアとの違い
警察庁は、データを暗号化することなく窃取し、対価を要求する手口をノーウェアランサムと説明しています。語感から「ランサムウェアの軽い版」を想像すると、被害の中心を見誤ります。
| 手口 | 攻撃者が要求の材料にするもの | 被害側が困ること |
|---|---|---|
| 暗号化を伴う攻撃 | 使えなくしたデータの復号 | 業務停止、データ・環境の復旧 |
| 二重の脅迫 | 暗号化と、盗んだ情報の公開 | 復旧に加え、漏えいへの対応 |
| ノーウェアランサム | 盗んだ情報の公開等 | 顧客・取引先への影響、情報の悪用、調査・対応 |
暗号化型でも情報が盗まれる場合があります。「暗号化されたかどうか」だけで、漏えいの有無は決まりません。ノーウェアランサムでは、暗号化を使わずに要求が成立する点が特徴です。
暗号化しなくても、なぜ金銭を要求できるのか
攻撃者は、企業が公開されたくない情報を取得することで圧力をかけます。例えば、顧客の連絡先、契約情報、業務上の秘密などです。どの情報を取得されたかで、影響する相手や対応が変わります。
一般的な流れは、侵入、情報の探索、取得・持ち出し、公開等の脅迫です。侵入には機器の弱点やアカウントの不正利用などが関係し、その後、利用できる権限の範囲で情報へアクセスされます。
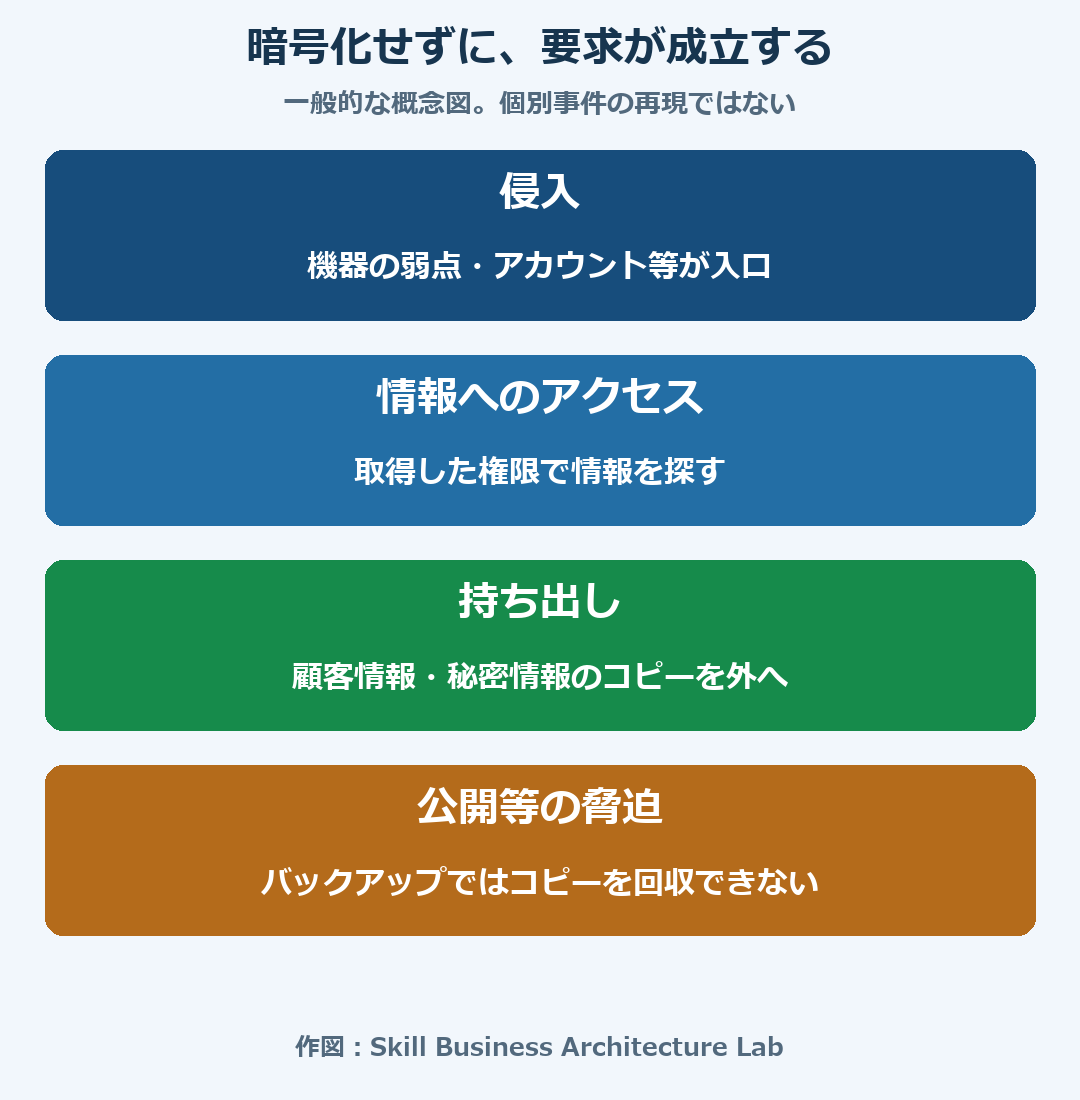
ファイルを暗号化しなければ、業務の異常としてすぐには気づきにくい場合があります。ただし、持ち出しの通信や不審なアクセスなどの痕跡が残ることもあり、暗号化がないから検知不能という意味ではありません。
企業が受ける損害は、要求された金額だけではありません。被害範囲の調査、本人や取引先への連絡、問い合わせ対応、契約への影響なども関係します。情報漏えいの原因と対策で、情報の流れを合わせて考えられます。
バックアップがあっても、公開の脅迫は消えない
バックアップは、壊れた・消えたデータを戻すために役立ちます。一方、攻撃者が持っているコピーを回収する機能ではありません。
例えば顧客台帳を正常な状態へ戻せても、盗まれた台帳のコピーは相手の手元に残ります。業務再開の問題と、顧客情報の公開・悪用の問題は別に対応することになります。
| 備え | 主に役立つこと | それだけでは解決しないこと |
|---|---|---|
| バックアップ | データの復元 | 盗まれたコピーの回収 |
| アカウント停止 | 今後のアクセスの抑制 | 既に取得された情報の公開 |
| パスワード等の変更 | 取得された認証情報の悪用抑制 | 変更できない過去の個人情報・秘密情報 |
| 原因調査 | 侵入経路・取得範囲の把握 | すべての複製先の特定 |
バックアップが無意味になるわけではありません。暗号化型の攻撃への備えとして残しつつ、情報を盗ませない対策と、盗まれた場合の対応を追加して考えるということです。
ノーウェアランサム対策は、侵入・閲覧・持ち出しを分ける
入口を減らす
機器やソフトウェアの更新、外部公開の制限、多要素認証、使っていないアカウントの停止等が関係します。現在使っているものだけでなく、過去の環境に残ったデータも標的になります。
自社で把握していない公開環境については、放置IT資産が悪用される仕組みも参考になります。
入られた後に読める情報を絞る
社員や保守用のアカウントが取得された場合、どの情報まで読めるかを分けて管理します。全社員が全顧客データを取得できる状態と、担当業務に必要な情報だけを使える状態では、被害の広がり方が異なります。
古い情報を無期限に保存していれば、現在の業務で使っていない情報まで持ち出し対象になります。保存義務や業務上の必要性と合わせ、残す期間や場所を考えることにも意味があります。
取得・持ち出しの異常を見つける
大量の閲覧・ダウンロード、普段と違う場所からのアクセス、不審な外部通信などを、ログや監視から確認します。日常業務で大量取得する担当者もいるため、件数だけではなく、権限・目的・普段の行動と照合することになります。
保存データの暗号化も、攻撃者が正規の権限で復号・閲覧できる場合には、それだけで持ち出しを防げません。暗号化、権限、監視はそれぞれ別の役割です。
情報公開の脅迫が届いたら、何を確認するか
脅迫文だけで、相手が本当に情報を取得したか、すべての主張が事実かは分かりません。一方、詐欺だと決めつけて終えると、実際の侵害を見逃します。
- 脅迫文、送信元、時刻、提示された証拠を保全する。
- 自社の情報と一致するか、どの時点のデータかを確認する。
- 現在も侵害や持ち出しが続いていないか調べる。
- 取得された可能性のある情報と、関係する本人・取引先を整理する。
- 警察、保守・セキュリティの担当、必要な専門家へつなぐ。
具体的な操作は、証拠を失わないことと被害の拡大を止めることを合わせて判断します。専門家の調査と、自社の業務対応を並行して進める場面があります。
金銭を払えば、情報は削除されるのか
支払いによって、コピーの削除や再利用されないことを確認・保証できるわけではありません。相手が削除したと言っても、複製が残っていないことを自社で検証するのは困難です。
要求額だけを事故費用と考えるより、情報が取得された前提で必要な調査・通知・防御を進めることが重要になります。事故対応の基本は、インシデント対応の手順に整理しています。
システムが止まっていなくても、報告義務はある
個人データの漏えい等又はそのおそれが、報告対象の条件に該当する場合は、個人情報保護委員会等への報告と本人通知が関係します。稼働を続けられることは、報告不要の理由にはなりません。
また、営業秘密等については、取引契約上の連絡や、情報の悪用を防ぐ対応が別に残ります。情報の性質に応じて、必要な相手と対応を分けます。
ノーウェアランサムについてよくある質問
ランサムウェア対策ソフトだけで防げますか?
暗号化の動きを止める機能だけでは、正規のアカウント等で情報を取得される問題をすべて扱えません。入口、権限、情報の持ち出し、監視を合わせて考えます。
システムが正常なら、被害は軽いですか?
復旧が不要でも、取得された情報の内容によって被害は大きくなります。業務停止の有無と情報の被害は分けて評価します。
盗まれた情報を消すことはできますか?
自社で管理している保存先は操作できますが、相手が持ち去ったコピーは同じようには消せません。認証情報の変更等、悪用を減らせる対象と、通知・支援が必要な情報を分けます。
復旧できることと、情報を守れたことは違う
ノーウェアランサムは、会社の「仕事を止めたくない」だけでなく、「情報を公開されたくない」という事情を狙います。システムが動いているから安心、コピーがあるから安心、という説明では被害の中心を捉えられません。
何を持ち出されると、誰にどんな影響が出るかを把握する。その情報へアクセスできる入口と権限を絞り、異常を見つける。バックアップ中心の備えに加えるべき確認が、ここから見えてきます。
参考資料
- 警察庁:ランサムウェア被害防止対策 — ノーウェアランサムの定義、侵入対策、被害時の相談。
- 中小企業基盤整備機構:事業継続のためのセキュリティの取り組み・第3回 — 暗号化を伴わない手口と事業継続への備え。
- 個人情報保護委員会:漏えい等の対応 — 個人データの漏えい等又はそのおそれの報告。
本記事の文章・表・図解・グラフは、Skill Business Architecture Labが独自に編集・作成しています。引用・紹介する場合は、引用箇所が分かる形で、記事名・サイト名・記事URLをご記載ください。
コメント