新しいシステムへ移ったので、古いサーバーはもう使っていない。担当者が辞めたので、以前のサービスにログインする人もいない。業務から見れば終わった環境でも、インターネットからアクセスでき、データやアカウントが残っていれば、攻撃者からは利用できる環境に見えます。
では、その放置された環境を使って、何をされるのでしょうか。単に「古いものは危険」と言われても、情報が盗まれるまでの経路や、今の業務への影響は想像しにくいかもしれません。
IPAが公表した中小企業126社のASM診断と事例集には、外部から接続できるデータベース、公開された管理画面、設定情報の露出などが示されています。放置環境に加え、現在使っているシステムの意図しない公開も含め、どの入口がどんな被害につながるのかを整理します。
使っていないサーバー・サービスが危険になるのは、何が残っているときか
業務で使わなくなったことは、サーバーの停止、外部公開の解除、保存データの削除、アカウントの無効化と同じではありません。これらは別の作業です。
例えば、旧サイトのURLを現在のホームページから外しても、サーバーが稼働していれば、直接アクセスできる場合があります。社内の利用者がいなくても、公開されているサービスを機械的に探す相手にとって、会社が使っているかどうかは関係ありません。
一方、停止・削除済みの環境が、使っていないという理由だけで攻撃の入口になるわけでもありません。危険を考える際は、何が外から操作でき、何が残っているかを分けると理解しやすくなります。
| 残っているもの | 攻撃者にとっての利用価値 |
|---|---|
| 外から接続できる機能 | ログインや弱点を試す入口になる |
| 過去の顧客・取引情報 | 現在の業務で使っていなくても、窃取の対象になる |
| 有効なアカウント・認証情報 | 許可された範囲で情報や機能へアクセスできる |
| 別の環境への接続・権限 | 条件によって、他のシステムへ進む足場になる |
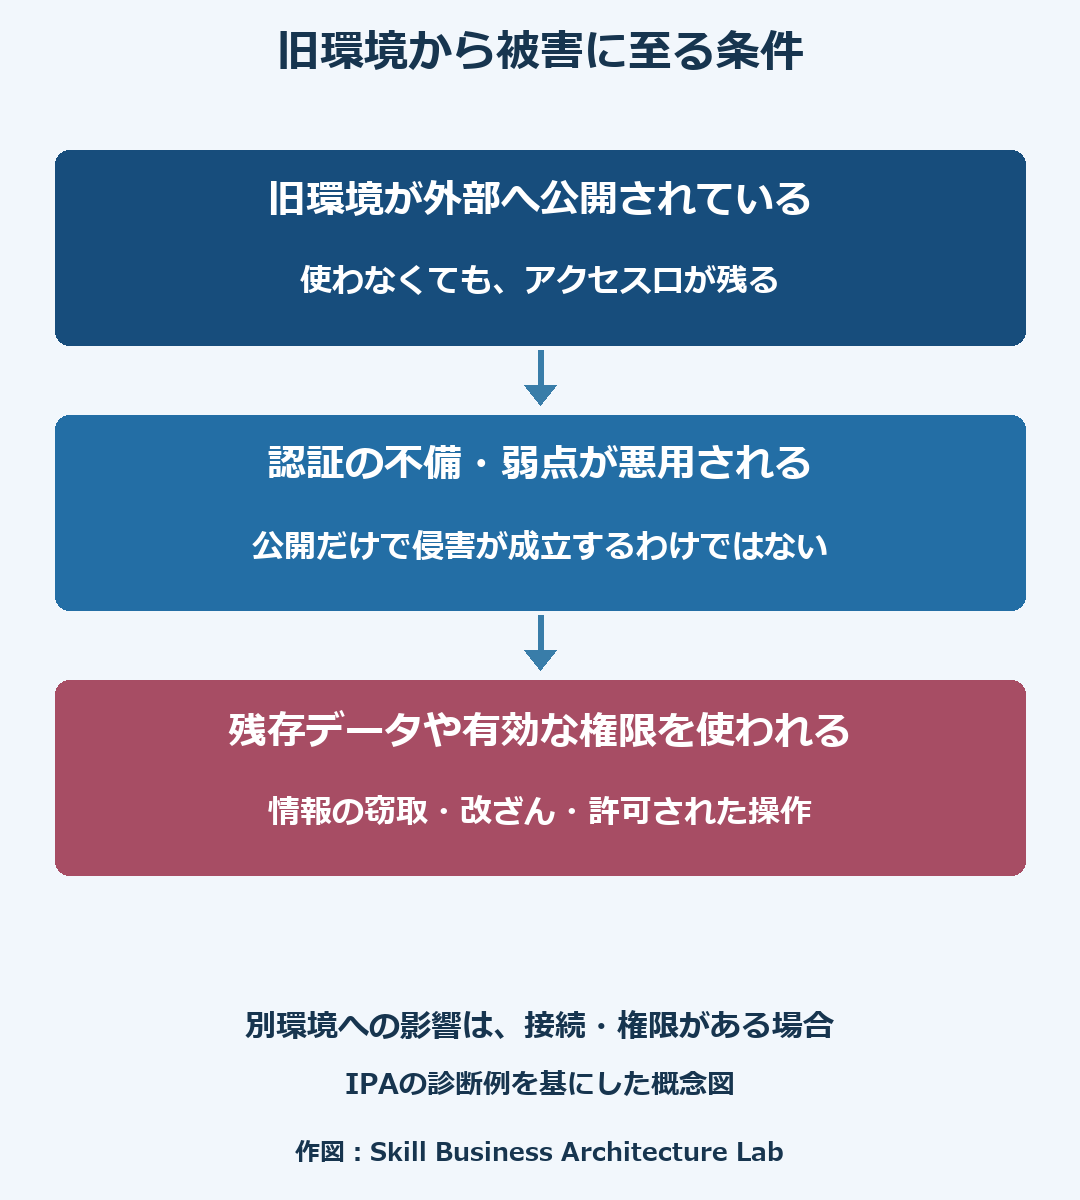
「古いサーバーから会社全体を乗っ取られる」と一律に説明するのも正確ではありません。つながっている環境と、そのアカウントが持つ権限によって影響は変わります。
IPAのASM診断では、126社でどんなリスクが見つかったか
ASMはAttack Surface Managementの略です。インターネット側から公開されているIT資産や弱点を調べ、攻撃の入口になり得る場所を把握する考え方です。社内で作った一覧と別の方向から実態を見るために使われます。
IPAは2026年3月27日に、126社への診断結果と30事例をまとめた資料を公表しました。診断対象全社に何らかの弱点が検出されていますが、参加企業の結果であり、全国の企業を無作為に抽出した発生率ではありません。
以下は、その事例集に記載された検出例です。件数の多さは、危険度や実際の被害件数を意味しません。
| 検出された状態 | 対象126社中の検出社数 | 主に確かめたいこと |
|---|---|---|
| リポジトリ・設定情報の露出 | 13社 | 内部ファイルの場所や構造が見えていないか |
| APIキー・クラウド認証情報の流出 | 8社 | 秘密情報か、有効か、何を許可しているか |
| データベースなど機密サービスの外部公開 | 8社 | 外部接続が必要か、認証・権限は適切か |
| WordPress管理パネルの公開 | 5社 | ログイン保護、更新、アクセス制限はどうなっているか |
管理画面が見えるだけで、誰でも管理操作ができるとは限りません。診断で見つかった公開状態と、悪用が成立する条件は分けて読む必要があります。
放置・公開された環境は、どう悪用されるのか
古いデータベースに、外から直接接続される
例えば、旧業務システムを使わなくなっても、顧客情報が入ったデータベースを稼働させたままにしたとします。外部から接続でき、認証が弱い、あるいは修正されていない弱点があると、情報を読み出されたり、書き換えられたりする経路になります。
この説明は攻撃の流れを理解するための例です。IPAの事例集17ページには、機密サービスの外部公開が検出され、利用していないデータベースサーバーの停止を検討した製造業の企業が掲載されています。実際にこの企業から情報が盗まれたという報告ではありません。
ここでは現行システムへの侵入がなくても、古い環境に残った情報だけで漏えいが成立し得ます。「今のシステムは安全か」と「過去の情報が外から取得できないか」は別の確認になります。
旧サイトの管理機能を奪われ、サイトが書き換えられる
管理画面に到達できる状態で、弱いパスワードや使い回した認証情報を利用されれば、管理者としてログインされる可能性があります。古いソフトの弱点が残っている場合は、ログイン機能以外から侵入されることもあります。
侵入後、会社名の残るサイトを偽の案内や不正な誘導に使われれば、そのサイトを現在の営業で使っていなくても、閲覧した顧客に影響が出ます。旧サイトだから会社と無関係になるわけではありません。
サイトを隠す、URLを変えることだけで安全を保証するものではなく、更新、認証、アクセスできる範囲の見直しが関係します。
公開ファイルの認証情報を、別のサービスで使われる
APIキーは、プログラムが外部サービスを使う際の認証などに使われる情報です。秘密にすべき有効なキーが公開ファイルに残り、強い権限を持っていると、その権限の範囲でデータや機能を利用されるおそれがあります。
ただし、Web画面へ表示する前提のキーもあり、見えているキーがすべて秘密情報とは限りません。公開前提か、利用元や機能に制限があるか、有効な秘密情報かを確かめることで、実際のリスクを判断できます。
残った遠隔接続口から、今の業務環境へ進まれる
過去の保守用接続が残り、機器の弱点や有効なアカウントを悪用されれば、サーバーを遠隔操作される経路になります。そこから別の環境へ進めるかは、接続できる範囲や取得された権限によって変わります。
保守会社が現在も使っている接続口を、不要だと決めつけて止めると業務へ影響することもあります。利用目的と接続先を確認したうえで、廃止、制限、更新などを選ぶことになります。
台帳にない攻撃の入口は、なぜ残りやすいのか
システム移行の完了が「新しい環境で仕事ができること」で評価されると、旧環境の停止や削除は後回しになることがあります。後で参照するかもしれないデータを残したまま、誰が管理するかが曖昧になる場合もあるでしょう。
委託先の変更、担当者の退職、部門ごとのサービス契約なども、社内で把握しにくくなる場面です。これは診断対象126社すべての原因を示すものではなく、管理のずれが生まれる仕組みとして考えられる例です。
既存のIT資産管理台帳の作り方では、機器やサービスを把握・更新する方法を説明しています。一方、今回の問題は、台帳に載った項目を点検するだけでは、台帳から漏れた公開環境が点検対象にならないことです。
社内一覧と外部からの調査結果を照合すると、「この環境は誰が使い、誰が管理しているか」という認識のずれを見つける材料になります。
ASMで発見した後、責任者は何を判断するのか
外から見つかった環境の一覧を受け取るだけでは、被害を防ぐところまで進みません。例えば、次のように用途と影響を確認すると、判断につなげやすくなります。
| 発見された環境 | 確認したい事実 | 検討できる対応 |
|---|---|---|
| 利用していない旧サーバー | 保存義務・参照需要、他システムとの連携 | データを適切に保存したうえで公開停止・廃止 |
| 現役の管理画面 | 外部公開の必要性、認証方式、保守会社の利用 | 利用元の制限、認証強化、更新 |
| 有効な秘密情報の露出 | 許可される操作、不正利用の記録 | 無効化・再発行、権限と公開場所の見直し |
| 自社のものか不明な環境 | 契約者、ドメイン、管理者、委託先 | 所有・管理関係を照合してから対応 |
弱点の点数だけで止める・残すを決めるより、実際に何をされる状態か、止めたら何が困るかが分かると、費用や業務影響を比較できます。報告を受けた判断は脆弱性対応の優先順位ともつながります。
ASMは外部から観測できる範囲の把握に役立つ一方、社内だけで使う環境の全容や、業務上の重要度を自動で説明するものではありません。発見結果の確認と、実際の設定・運用の点検を組み合わせる位置付けです。
放置サーバー・ASMについてよくある質問
サービスを解約したら、安全になったと考えてよいですか?
解約したサービスそのものと、別に用意したサーバー、ドメイン設定、接続用アカウントは別管理の場合があります。契約終了時に何が停止・削除されるのか、残した情報を誰が管理するのかを確認すると整理しやすくなります。
古い環境に重要なデータがなければ、放置してもよいですか?
残った認証情報、外部への接続、サイト改ざんなども関係します。一方、これらもなく停止している環境と、稼働・公開されている環境は区別して考えられます。
ASMを入れれば、脆弱性診断は不要ですか?
ASMで資産や公開状態を継続的に発見することと、対象システムの弱点を詳細に検証することは目的が異なります。自社で何を把握できていないのかに応じて、調査範囲や組み合わせを考えるとよいでしょう。
「使っていない」環境にも、守る対象と廃止する仕事が残る
旧環境の放置が問題になるのは、会社が忘れていること自体より、外から使える機能や情報が残っていることです。逆に、今使っている環境にも、意図しない公開が起こり得ます。
社内から見た利用状況と、外から見た接続可能な範囲を照合し、発見した入口がどんな操作を許すのかまで確かめる。その結果が、不要な環境を残さず、必要な環境は守りながら使う判断につながります。
参考資料
- IPA:ASM診断および事例集作成業務 — 2026年3月27日公表。対象126社、診断と事例集の位置付け。
- IPA:報告書概要版 — 対象企業の選定・実施方法。全国の無作為標本ではありません。
- IPA:実例で知る中小企業のサイバーリスク事例集 — 冊子6・7・15・16・17ページ(PDFビューアー7・8・16・17・18ページ)。診断された状態、想定リスク、対応例。
- 経済産業省:ASMとは — 外部公開資産の発見と継続的なリスク検出の考え方。
- IPA:安全なウェブサイトの作り方 — Webサーバーと公開情報の安全対策。
本記事の文章・表・図解・グラフは、Skill Business Architecture Labが独自に編集・作成しています。引用・紹介する場合は、引用箇所が分かる形で、記事名・サイト名・記事URLをご記載ください。
コメント