脆弱性診断で問題が見つかったら、精密検査として侵入テストを頼む。健康診断で肝臓の異常が見つかり、専門の検査へ進むような関係だと思っていないでしょうか。
実際には、二つは検証する問いが違います。脆弱性診断は、決めた対象にどんな弱点があるかを調べます。侵入テストは、想定した攻撃者が、重要情報の取得などの目的を達成できるかを試します。どちらも検証であり、弱点を修正する作業とは別です。
その違いが分かると、情報漏えいのニュースを見た際の「うちは大丈夫か」という問いも具体的になります。この記事では、二つの検査で得られる結果と、他社の攻撃事例を自社の確認につなげる考え方を整理します。
脆弱性診断とペネトレーションテストの違い
侵入テストはペネトレーションテストとも呼ばれます。「脆弱性を探す点検」と「攻撃シナリオが成立するかの検証」という違いで考えると理解しやすくなります。
| 比較項目 | 脆弱性診断 | 侵入テスト |
|---|---|---|
| 主な問い | 対象にどんな弱点があるか | 攻撃者は設定した目的を達成できるか |
| 対象の例 | Web画面、サーバー、ネットワーク機器 | 外部からの侵入、社員端末から重要情報への到達など |
| 結果の例 | アクセス制御の不備、未修正の弱点と推奨対処 | 利用した経路、到達できた範囲、防御が働いた場所 |
| 修正との関係 | 結果を基に更新・設定変更等を行う | 結果を基に権限・接続・防御の組合せ等を見直す |
脆弱性診断も、専門家の手作業や悪用の確認を含む場合があります。広く調べるから浅い、侵入テストだから必ず詳しい、という分け方ではありません。対象、検査項目、時間、与える情報によって分かる範囲が変わります。
IPAのサービス審査登録制度では、侵入テストを脆弱性診断のオプションとして位置付けています。商品メニューが一体でも、依頼時には目的と検証範囲を確認すると違いが見えてきます。
建物の点検と、特定の部屋へ到達する検証で考える
建物に置き換えると、脆弱性診断は扉や窓、鍵に不備がないかを点検するイメージです。侵入テストは、外部の人物が3階の特定の部屋まで到達できるかを、合意した条件で試すイメージになります。
各扉の鍵が正常でも、受付で入館証を発行してもらえたり、別の入口から入れたりすれば、目的の部屋へ到達できるかもしれません。逆に、窓に不備があっても、その先の区画で止まり、重要な部屋には到達できないこともあります。
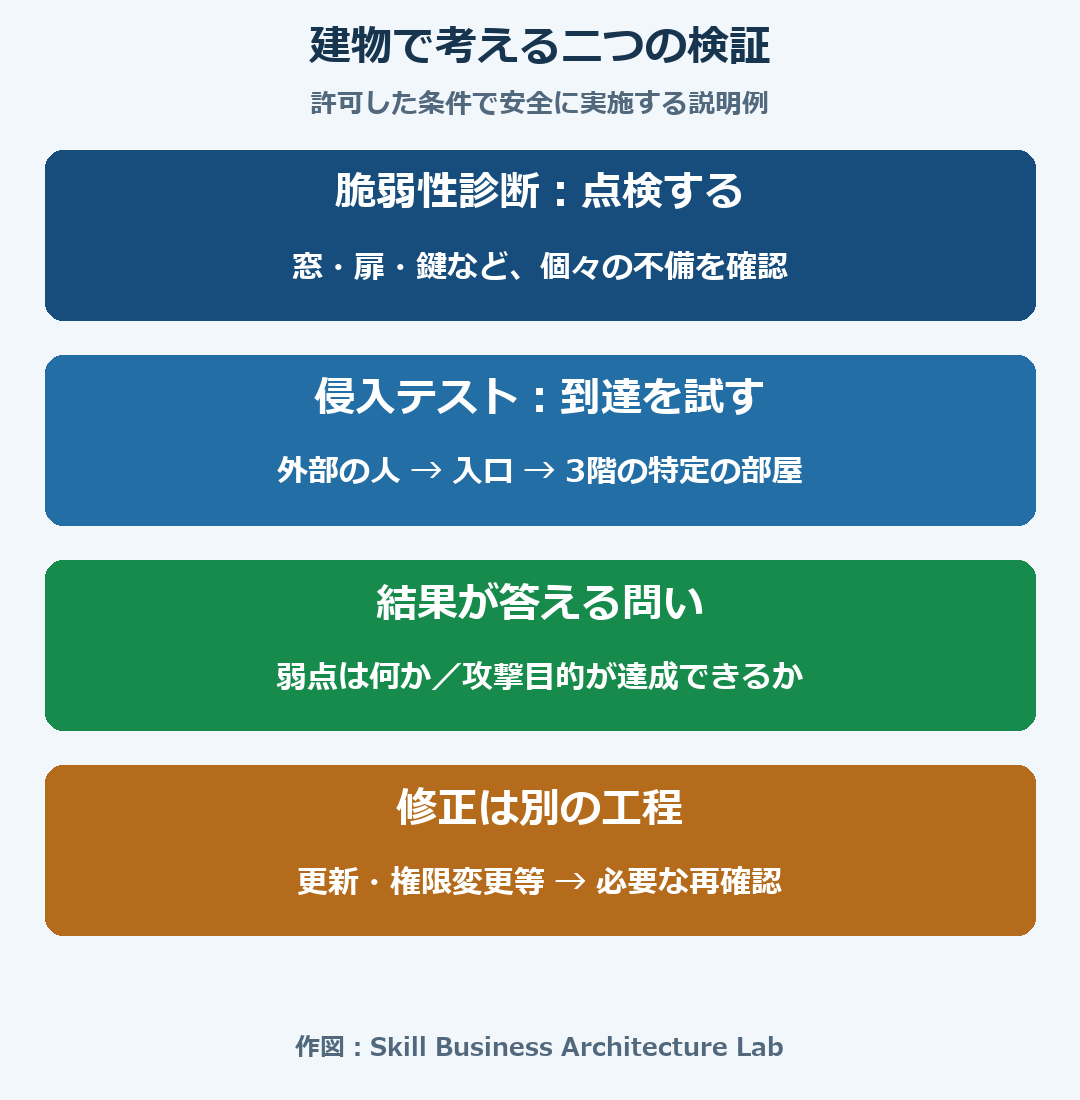
システムでも、個々の弱点だけでなく、接続、権限、アカウントの組合せが影響します。例えば「一般社員のアカウントを使われた状態から、顧客情報を大量に取得できるか」は、具体的な検証目的です。これは説明例であり、すべての侵入テストがこの条件で実施されるわけではありません。
侵入テストは、打合せで攻撃を想像するだけの訓練とも異なります。許可された環境で実際の操作を行い、到達の可否や記録を確かめます。実被害を出すことが目的ではないため、対象、停止条件、取得できる情報の範囲を事前に決めます。
診断で問題なしなら、侵入テストは不要なのか
「問題なし」は、調べた範囲での結果
Webサイトの診断結果が良好でも、保守会社の接続、社員のクラウド権限、社内ネットワーク全体まで確認したとは限りません。経営が結果を読む際は、「安全」という一語より、対象と除外範囲を見るほうが判断に役立ちます。
英国NCSCは、侵入テストを脆弱性の評価・管理の仕組みに対する確認手段として説明しています。日常的な弱点管理を置き換える万能な検査という位置付けではありません。
既に把握している深刻な弱点なら、侵入テストで被害を再現する前に更新や設定変更で直せます。修正を確認する再診断と、別の攻撃経路を試す侵入テストは、目的を分けると無駄な発注を減らせます。
追加検証が判断材料になる場面
| 現在の疑問 | 確認の方向 |
|---|---|
| 修正した弱点が本当に直ったか | 同じ箇所の再診断・確認 |
| 社員端末が侵害された後、重要サーバーまで到達されるか | 内部からの攻撃シナリオを使う侵入テスト |
| 新しい外部接続で、防御の境界が変わっていないか | 構成確認、診断、必要に応じた侵入テスト |
| 他社で起きた情報取得の経路が、自社でも成立するか | 自社との条件照合後、具体的な検証を選ぶ |
情報漏えいニュースを、自社の検証につなげる
ニュースのたびに大規模な侵入テストを発注する運用は、費用も現場の負担も増えます。まず、事件で公表された入口・権限・被害と、自社の条件を照合する方法が考えられます。
例えばVPN機器の弱点が入口なら、自社で同じ製品・影響する版を使っているか、外部公開されているか、対策済みかを確認します。それで答えが出る場合は、更新や設定確認が中心です。
一方、「認証後のアカウントから重要情報を取得された」という事件なら、自社にも同じ権限や接続があるかが問題になります。対策製品の導入一覧だけでは答えにくいため、実際のアクセスや防御を確認する意味が出てきます。
経営が求めたい報告は、次の三点です。
- 他社の事件と自社で、どの条件が同じで、どこが違うか。
- 防げるとする根拠は、設定確認か、検証結果か。
- 不明な部分を確かめる費用と、検証中の業務影響はどの程度か。
弱点の重大さと、修正に伴う事業への影響を比較する考え方は、脆弱性対応の優先順位にもつながります。
AIで攻撃の効率が上がる時代に、確認の範囲を見直す
英国NCSCの2025年の評価は、AIが攻撃工程の一部を効率化し、攻撃への参入障壁を下げるとしています。誰でもあらゆる防御を突破できるという意味ではありませんが、攻撃を準備・試行する負担が下がる変化は、防御側にも関係します。
「数年前に診断した」「製品を導入している」という過去の事実だけでは、今の接続や権限が検証されたことにはなりません。定期診断に加えて、大きな構成変更や自社に関係する手口を、確認範囲を見直すきっかけにできます。
他社の事件の詳細が未公表なら、無理に同じ攻撃を再現するより、判明している条件と不明な条件を分けて検討するほうが現実的でしょう。
脆弱性診断・侵入テストを依頼するときの確認事項
見積もり額だけを比べると、対象数や検証の深さが違うサービスを同じ検査として扱ってしまいます。費用の違いを見る前に、次の条件をそろえると比較しやすくなります。
| 依頼前に伝えること | 報告で得たいこと |
|---|---|
| 守りたい業務・情報 | どこまで侵害されると事業に影響するか |
| 想定する攻撃者と開始条件 | 外部の第三者か、社員アカウントを取得した相手か |
| 対象・除外する環境 | 検証した範囲と、未検証の範囲 |
| 業務停止やデータ取得の制限 | 安全に試せた範囲と、試せなかった理由 |
| 修正後の確認方法 | 修正確認が料金・契約に含まれるか |
外部サービスへの検証は、自社が利用者であるだけでは自由に実施できません。クラウド等の規約や許可条件も含め、事業者と範囲を調整します。
脆弱性診断と侵入テストについてよくある質問
脆弱性診断で問題があれば、必ず侵入テストをしますか?
必ずではありません。既知の弱点を直すことが目的なら、更新・設定修正と再診断で確認できる場合があります。侵入テストは、実際にどこまで被害が広がるかなど、別の問いを確かめたいときに検討します。
侵入テストを受ければ、サイバー攻撃を防げますか?
合意した条件で検証した時点の結果です。見つかった問題の修正や、その後の変更・弱点管理まで含めて防御に役立てるものです。
診断と侵入テストの費用相場は同じですか?
対象数、検証目的、期間、手作業の範囲などで変わります。同じ名称でも内容が異なるため、比較には成果物と対象範囲をそろえた見積もりが役立ちます。
検査名より、何を確かめた結果かを見る
脆弱性診断と侵入テストの違いを理解する意味は、検査の名称を覚えることではありません。「うちは大丈夫」という回答が、どの範囲と根拠によるものかを判断しやすくすることです。
個々の弱点は定期的に探して直す。そのうえで、自社に関係する攻撃シナリオについて、防げるか不明な部分を確かめる。この二つを組み合わせると、他社の事故を単なる不安で終わらせず、自社の確認へつなげられます。
参考資料
- IPA:情報セキュリティサービス基準適合サービスリスト — 侵入試験サービスの位置付け。
- 英国NCSC:Penetration testing — 検証の目的、計画、結果と修正判断の役割。
- 英国NCSC:Vulnerability management — 継続的な弱点管理。
- 英国NCSC:Impact of AI on cyber threat from now to 2027 — 2025年5月7日公表。AIによる攻撃の変化についての評価。
本記事の文章・表・図解・グラフは、Skill Business Architecture Labが独自に編集・作成しています。引用・紹介する場合は、引用箇所が分かる形で、記事名・サイト名・記事URLをご記載ください。
コメント