「今回はクリック率が下がりました」。標的型メール訓練の報告書にそう書かれていたら、社員が攻撃を見抜けるようになったと受け止めたくなります。
ただ、前回と今回でメールの内容が違えば、成績の変化は問題の難しさによるものかもしれません。訓練を受けた人の成績だけでは、受けなかった場合と比べて何が改善したかも分かりません。
標的型メール訓練の価値を考えるには、実施した事実、訓練で測れた行動、実際の攻撃への備えを分けて見ることが役立ちます。 米国企業の12,511人を対象にした研究と、NISTの評価方法から、訓練の効果をどう読み、自社で何を確かめられるかを考えます。
標的型メール訓練とは?何の効果を測る取り組みなのか
標的型メール訓練は、攻撃を模したメールを従業員へ送り、リンクを開く、添付ファイルを扱う、不審なメールを報告するといった行動を確かめる取り組みです。メールを見分ける知識を学ぶ研修と、実際の業務に近い状況で対応する訓練は、組み合わせて行われることもあります。
標的型攻撃は、本来、特定の組織や人を狙う攻撃を指します。一方、今回扱う研究は模擬フィッシングメールへの反応を調べたもので、特定企業への長期的な侵入や、すべての攻撃手法への耐性を測ったものではありません。国内で「標的型メール訓練」と呼ばれる取り組みの効果を考える材料として参照します。
訓練の目的も一つではありません。例えば、不審なリンクを開く人を減らすことと、開いてしまった人が早く報告できることは、異なる成果です。
| 確かめたいこと | 測る行動の例 | 数字だけでは分からないこと |
|---|---|---|
| 不審なメールを見分けられるか | リンクのクリック、認証情報の入力 | メールの難易度、見抜いた理由 |
| 不審なメールを知らせられるか | 報告の有無、報告までの時間 | 報告先が分かりやすいか、対応が返ってくるか |
| 会社が被害の拡大を抑えられるか | 報告受付から調査・周知までの時間 | 実際に何を止められたか、担当者が対応可能だったか |
この表は評価の観点を当サイトが整理したものです。「クリックしなかった」という結果から、会社の調査や対応まで機能していると判断するには、別の確認が加わります。
12,511人の研究では、メール訓練の効果はどうだったか
講義・演習・訓練前の対照群を比較した研究
2025年に公表された研究は、米国の金融技術企業で、2024年12月から2025年4月に収集したデータを分析しています。参加者を無作為に分け、動画講義と確認テストを受ける群、講義に不審な要素を見分ける演習を加える群、評価前には訓練を受けない対照群を比較しました。
各参加者には評価用の模擬メールを1通送りました。全手順を完了した人数と結果は次のとおりです。
| 群 | 完了者数 | クリック率 | 報告率 |
|---|---|---|---|
| 講義 | 6,023人 | 10.6% | 9.5% |
| 講義+演習 | 6,026人 | 10.4% | 9.9% |
| 評価前の訓練なし | 462人 | 9.8% | 8.9% |
出典:Anti-Phishing Training (Still) Does Not Work、改訂版v3、方法3.1~3.2・結果Table 4。対照群は評価後に研修を受けています。
この研究では、訓練によるクリック率の低下や報告率の向上について、全体として統計的に有意な効果は認められませんでした。表のわずかな差を、演習の成功や訓練による悪化と判断することはできません。
「どんな訓練も無意味」ではなく、効果を前提にしないための材料
この結果は、米国の一企業、特定の教材、評価までの期間という条件で得られたものです。対照群の人数も小さく、長期に繰り返す訓練の効果や、日本の各社への当てはまりを直接示すものではありません。
それでも、受講すれば効果が出るという前提を問い直す材料になります。教材の理解度が上がったことと、仕事中に届いたメールへの行動が変わることには、距離があるためです。研究本文には、比較条件と限界も示されています。
経営側へ説明するときも、「研修を全員が終えた」と「不審なメールへの対応が改善した」を分けると、実施報告と成果の確認を混同しにくくなります。
クリック率が下がっても、攻撃に強くなったとは限らない理由
同じ研究で、難しいメールのクリック率は15.0%だった
研究ではメールの難易度も評価していました。難易度別のクリック率は、易しいメール7.0%、中程度8.7%、難しいメール15.0%でした。
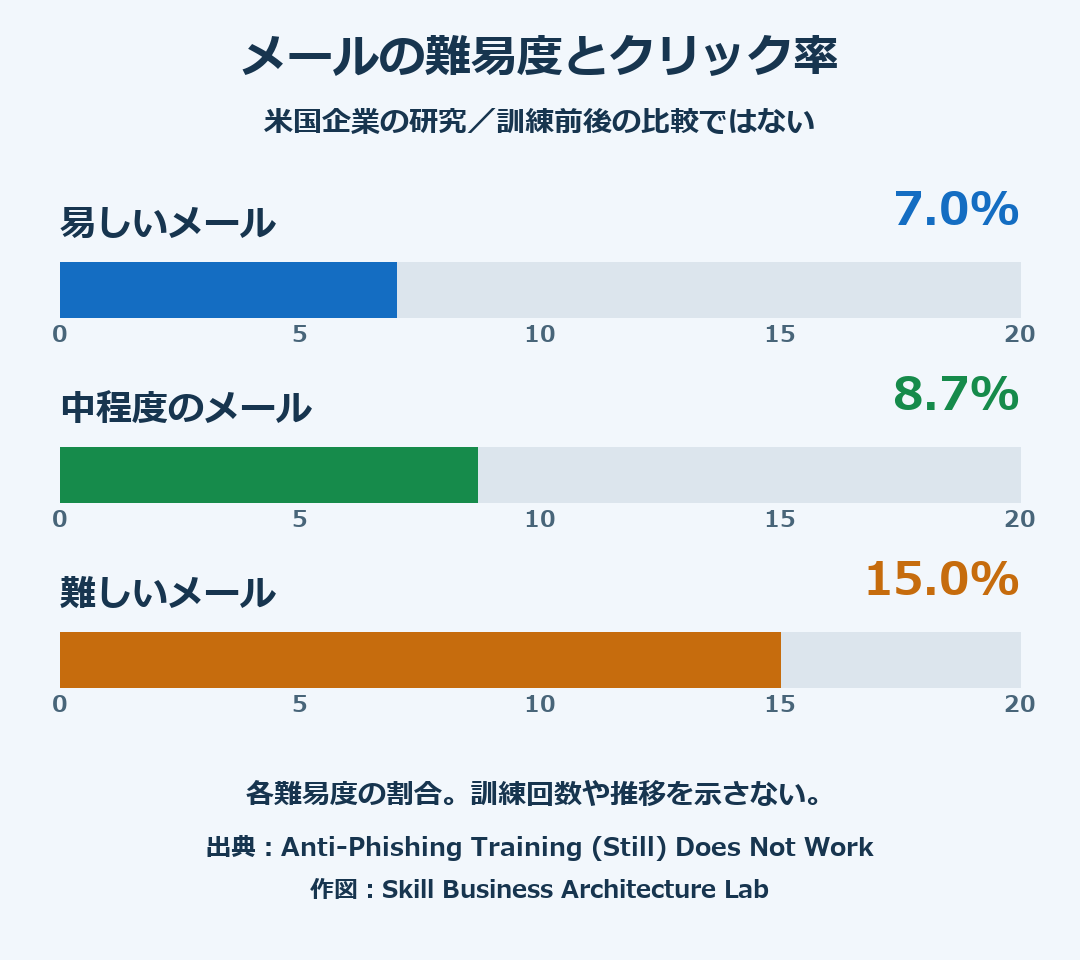
出典:同研究Table 4。図は当サイトが作成。難易度ごとの結果であり、訓練前後の改善を表す図ではありません。
例えば、前回は給与の確認を装った自然なメール、今回は誤字の多い知らない相手のメールだったとします。後者のクリック率が低くても、社員の能力が伸びたとは限りません。これは説明例ですが、難易度を考慮しない比較の問題を表しています。
NISTは「不審な手掛かり」と「受信者の仕事との関連」を評価する
米国のNISTが示すPhish Scaleは、メールを人が見破る難しさを評価する方法です。メール内に不審な手掛かりがどれだけあるかに加え、その話が受信者の業務や状況にどれほど合っているかを見ます。NISTは、クリック率や報告率だけでは組織のフィッシングリスクを十分に把握できないと説明しています。
例えば、経理担当者へ請求書確認を求めるメールと、経理業務に関わらない人へ同じメールを送る場合では、自然に感じる度合いが違います。正しい日本語かどうかだけで、難しさは決まりません。
自社で評価する場合も、「今回は何を装い、誰へ送ったのか」を成績と一緒に残す方法が考えられます。メールの内容、受信者、送信条件が違うまま、部署や年度の順位だけを比べると、改善すべき部分を取り違えやすくなります。
標的型メール訓練の評価を、社員の成績から会社の対応まで広げる
クリックを防ぐ対策と、クリック後の被害を抑える対策を分ける
クリック率は、不審なリンクへの反応を知るうえで有用です。ただし、クリックした後も、認証情報の入力、プログラムの実行、権限の取得など、被害に至る過程は手口によって異なります。
メールや端末の防御、認証、アクセス権、報告と初動対応は、その過程の異なる場所へ働きかけます。社員の注意だけを評価の中心に置くと、会社側で補える部分が見えにくくなるでしょう。認証による対策範囲は、MFAの対象と運用を考える記事でも整理しています。
教育費を削るか増やすかだけでなく、どの段階で被害を減らしたいのかを決めると、セキュリティ費用を投資として考える視点にもつながります。
報告して終わりではなく、会社が対応できたかまで見る
例えば、社員が不審なメールを早く報告しても、担当者が不在で翌日まで確認されなければ、同じメールを受け取った別の社員への周知は遅れます。一方、実際の攻撃で報告をきっかけに調査や遮断が早まれば、報告は会社の防御に結びつきます。
ここで確かめたいのは、報告件数だけではありません。誰が受け取り、どの情報があれば判断でき、必要な対応を誰が実行できるかです。具体的な初動の役割分担は、インシデント対応の進め方で扱っています。
また、報告した人が毎回責められるなら、失敗を早く知らせる行動とは相性がよくありません。誤報の多さや窓口の処理負担も含め、報告しやすさと受け取る側の対応力を一緒に見直す余地があります。これは研究の効果として確認された結論ではなく、報告を実際の対応へつなぐための運用上の論点です。
次回の訓練で、何を改善したいかを一つ選ぶ
訓練を続ける場合は、前回の結果から具体的な改善対象を選ぶと、実施だけで終わりにくくなります。
| 前回分かったことの例 | 次回までに試せる改善 | 比べたい結果 |
|---|---|---|
| 不審と感じても報告先が分からない | メール画面から報告できる経路を案内する | 報告の有無と所要時間 |
| 特定の業務メールで迷う人が多い | 実際の業務に合った確認方法を教材へ加える | 同程度の難しさでの対応 |
| 窓口には届くが対応が遅れる | 受付担当・代替担当・判断材料を整理する | 受付から確認・対応までの時間 |
表は改善を考える説明例です。回数を増やせばよいというより、何を変え、何を確かめるかが見えると、訓練に使う時間と費用を説明しやすくなるでしょう。
標的型メール訓練の効果についてのFAQ
開封率とクリック率は同じですか?
違います。開封率はメールを開いた割合、クリック率はリンクを押した割合です。開封の計測はメールソフトの画像表示設定などにも左右されます。どの操作を測った数値なのかを揃えると、結果を読み違えにくくなります。
クリック率が何%なら安全ですか?
今回の研究やNISTのガイドは、何%以下なら安全という共通基準を示していません。内容や受信者で難易度が変わり、被害はクリック後の操作や会社の防御にも左右されます。目標値を置く場合も、比較条件と別の対策を含めて考えることが役立ちます。
効果が見られないなら、メール訓練はやめてもよいのでしょうか?
一つの研究だけでは、各社の訓練を廃止する根拠にはなりません。ただ、効果を確かめないまま同じ方式を続ける理由にもなりません。目的、測定方法、改善できる部分を整理し、実施義務や契約条件がある場合はそれも踏まえて検討することになります。
メール訓練の価値は「実施した」から先にある
研究は、今回の方式では期待した訓練効果が確認できなかったことを示しています。NISTの評価方法は、成績の読み方にもメールの難しさや受信者の状況が関わることを教えてくれます。
社員が見抜けるようになったのか、報告しやすくなったのか、会社が対応できるようになったのか。実施の有無から、その先の変化へ評価を進めることが、訓練の価値を考える起点になりそうです。
参考資料
- Anti-Phishing Training (Still) Does Not Work:2025年公表、2025年10月13日改訂v3。方法3.1~3.2、結果Table 4、限界3.6。対象・訓練方式・クリック率・報告率を確認。
- NIST Phish Scale User Guide(TN 2276):2023年11月。印刷ページ2~5、17(PDF9~12、24ページ)。難易度の評価と、クリック率・報告率の解釈。
- NIST SP 800-50 Rev.1:2024年9月。組織の学習プログラム、行動変化、評価・改善の位置付け。
本記事の文章・表・図解・グラフは、Skill Business Architecture Labが独自に編集・作成しています。引用・紹介する場合は、引用箇所が分かる形で、記事名・サイト名・記事URLをご記載ください。
コメント