会社のパスワードを一つのツールへ集めれば、便利になる。その一方で、そのツールを攻撃されたら、すべてのサービスに入られてしまうのではないか。導入を考える際に、自然に浮かぶ疑問です。
パスワード管理ツールには、認証情報をまとめるリスクと、長く異なるパスワードを使いやすくする利点の両方があります。安全性を判断するには、保管庫の暗号化、解除する鍵、利用端末、会社としての共有・復旧方法を分けると理解しやすくなります。
この記事ではLastPassの事故報告とNISTの指針を使い、保管庫が盗まれた場合に何が危険になるか、企業がどのような条件で利用を考えられるかを説明します。製品ランキングではなく、導入時に確かめたい仕組みが中心です。
パスワード管理ツールとは?一括保管と使い回し削減の仕組み
パスワード管理ツールは、サービスごとの認証情報を保管し、生成や入力を支援する仕組みです。利用者がすべてを記憶しなくても、異なる長いパスワードを使えるようになります。
同じパスワードを複数のサービスで使うと、一つのサービスから漏れた情報を別のログインでも試されます。サービスごとに異なる情報を使えば、その連鎖を抑えられます。
NISTの2025年版認証指針は、認証するサービス側に対して、パスワード管理ツールや自動入力の利用を許容するよう求めています。管理ツールを使うこと自体を危険として避ける考え方とは異なります。ただし、特定製品の安全を保証する指針ではありません。
| 管理方法 | 利点 | 注意するリスク |
|---|---|---|
| 記憶しやすい同じパスワードを使う | 覚える負担が少ない | 一か所の漏えいが他のサービスへ連鎖する |
| 共有ファイル等で一覧を持つ | 社内で引き継ぎやすい | 閲覧権限、複製、暗号化と変更履歴の管理 |
| 管理ツールを使う | 個別生成、入力支援、共有・管理機能 | 保管庫、解除方法、端末、管理者権限の防御 |
管理ツールを使わなければ認証情報のリスクが消えるわけではありません。現在の保管方法と比較することが、導入判断の前提になります。
LastPassの漏えい事例:盗まれた保管庫は、そのまま読めるのか
LastPassは2022年12月、顧客の保管庫データのバックアップがコピーされたと公表しました。2023年3月の追報では、開発環境で取得された情報が次の侵害に利用され、バックアップ環境へのアクセスにつながった経過を説明しています。
報告では、保管庫には暗号化された機密情報と、URL等の暗号化されていない情報が含まれていました。利用者のマスターパスワード自体は保存しておらず、窃取されたデータには含まれないとしています。
つまり、保管庫のファイルを盗まれたことと、中のパスワードがすべて平文で読まれたことは同じではありません。一方、暗号化されているから影響なしともいえません。保管庫を解くための情報の強さや、暗号化されていない情報の悪用が問題になります。
マスターパスワードの変更だけでは、盗まれたコピーを回収できない
マスターパスワードは、保管庫を開くための中心的な秘密情報です。短いものや予測しやすいものなら、盗まれた暗号化データに対して候補を試す負担が下がります。ここで問題になるのは、正規サービスへのログインだけではなく、持ち去られたコピーに対する解析です。
サービス上で現在のマスターパスワードを変更しても、既に盗まれた過去のコピーが消えるわけではありません。事故時には保管していた各サービスの認証情報について、変更の要否と優先順位を考えることになります。
また、同社の追報はMFA・連携に関連するデータの被害も説明しています。保管庫の暗号化だけを見て、製品全体の事故影響を判断しないことが重要です。
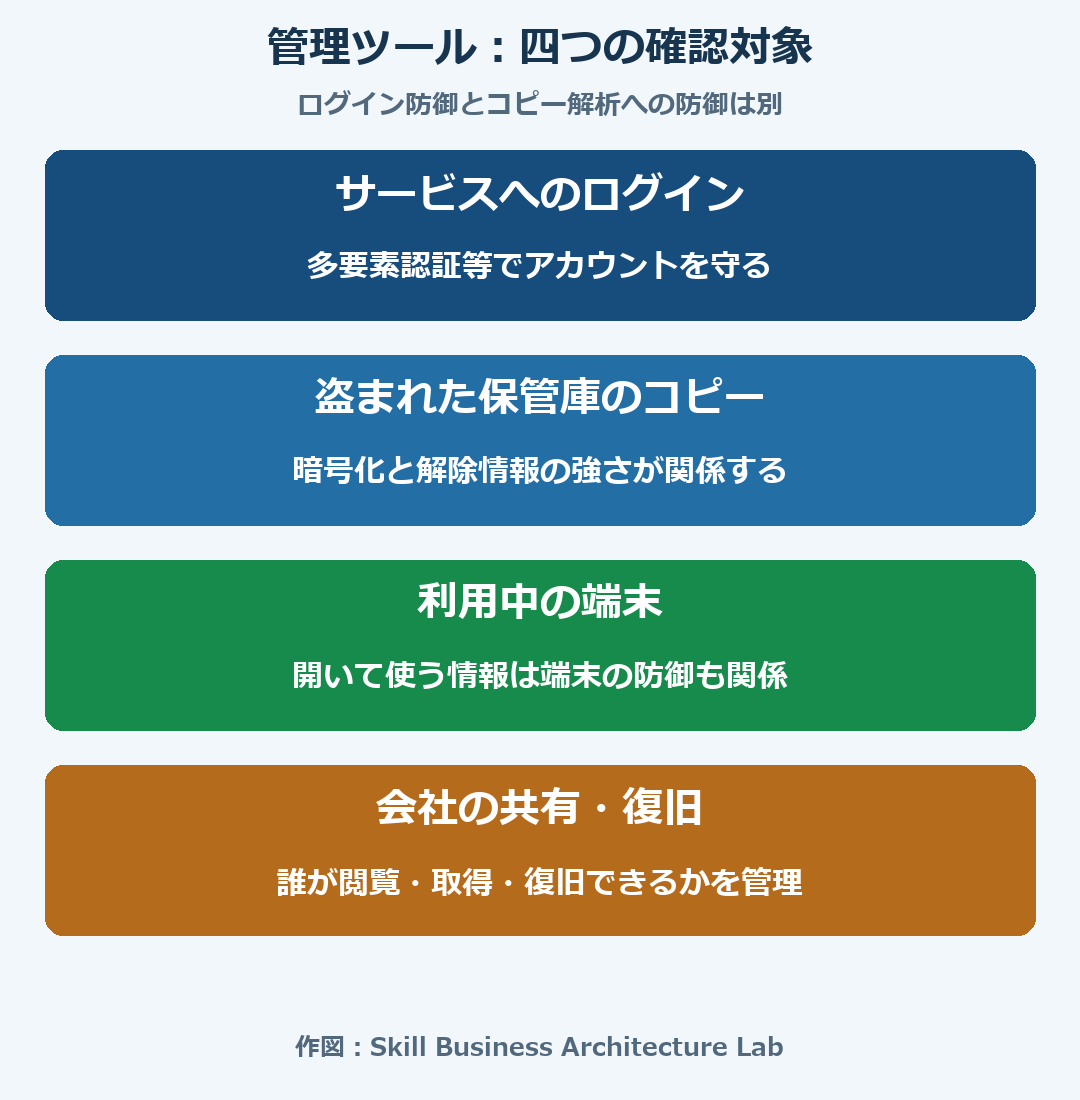
パスワード管理ツールの危険性は、四つに分けて見る
1.管理サービスへのログインを奪われる
管理ツール自体のアカウントに入られると、設定や保管情報へアクセスされる問題があります。強い認証、ログイン通知、利用端末や管理者権限の確認が関係します。
ただし、多要素認証が守るのは主にログインの段階です。保管庫のコピーを別の場所で解析される問題とは役割が違います。多要素認証が突破される仕組みと合わせると、認証後まで含めた理解につながります。
2.暗号化された保管庫を盗まれる
暗号化する場所、鍵の作り方、サービス側が復号できるか、復旧機能がどう動くかを確認する対象です。ゼロ知識という説明は、事業者が利用者の秘密を把握しない設計を指しますが、その言葉だけで事故が起きない証明にはなりません。
3.保管庫を開く端末が侵害される
利用者が正常に保管庫を開いている端末で、情報や画面、入力を取得されるリスクがあります。保管庫が強く暗号化されていても、利用時の端末の防御は別に残ります。
4.社内で必要以上に共有する
便利だからという理由で、全社員が同じ保管庫や管理者情報を使える状態にすると、一人のアカウントの被害が広がります。外部攻撃だけでなく、正規の権限での持ち出しや退職時の扱いも問題になります。情報漏えいの原因では、こうした内部の情報の流れも説明しています。
企業で導入するときに比較したい管理機能
個人用の便利さと、会社の管理に必要な条件は必ずしも同じではありません。担当者が辞めても継続でき、個人の保管庫と会社の秘密情報を分けられるかが関係します。
| 確認対象 | 企業で確認する内容 |
|---|---|
| 共有範囲 | 部門・役割ごとに見せる情報を分けられるか |
| 管理者 | 管理者が何を見られ、何を変更できるか |
| 復旧 | 本人が解除情報を失った場合の条件と、誰の権限が必要か |
| 退職・異動 | アクセス停止と、既に知った共有パスワードの変更方法 |
| 記録 | ログイン、共有、取得・変更等の記録を確認できるか |
| 移行 | 契約終了時の情報出力、移行中のファイルの保護 |
アクセスを停止しても、本人が以前にコピーした情報を回収できるとは限りません。共有サービスの認証情報を知っていた人が離れる場合は、その認証情報を変えることも検討対象になります。
漏えいが公表されたとき、会社は何を確認するか
事故の通知では、「顧客情報」「暗号化保管庫」「連携用の秘密情報」など、対象が分かれている場合があります。自社に関係するものを先に整理すると、すべてを同じ緊急度で変更する混乱を減らせます。
- どの時点の、どの種類の情報が取得されたか。
- 会社の保管庫、管理者、連携が対象か。
- 暗号化されていない情報や、解除・復旧に関係する情報も含まれるか。
- 保管していた中で、強い権限や金銭・顧客情報に関係するものはどれか。
- 変更・失効が必要な認証情報やAPIキーは何か。
サービス側の調査更新を追いながら、自社で管理できる秘密情報を見直す流れです。具体的な事故時は、通知と専門担当者の判断を合わせて対応を進められます。
パスワード管理ツールについてよくある質問
一か所に集めるなら、使わないほうが安全ですか?
使い回しや保護の弱い一覧にも危険があります。一括保管の防御と、個別パスワードの利用を両方比較すると、自社に合う方法を考えられます。
多要素認証を付ければ、保管庫の漏えいも防げますか?
ログインを守る効果と、盗まれたデータの解析への防御は異なります。マスターパスワードや暗号化設計、端末も合わせて確認することになります。
無料の個人用ツールを会社で使ってもよいですか?
料金だけでは判断できません。業務上の共有、管理、復旧、退職対応と利用条件を満たせるかが関係します。
集めるリスクと、分散したままのリスクを比較する
パスワード管理ツールは、認証情報を集めるから無条件に危険でも、暗号化されているから無条件に安全でもありません。集約した情報の守り方と、使い回し・共有・引継ぎの問題を一緒に考える道具です。
保管庫が盗まれた場合、端末が侵害された場合、社員が退職した場合に何が起こるか。その三つを具体的に確かめると、企業の導入判断に使える安全性が見えてきます。
参考資料
- LastPass:2022年12月22日の事故報告/2023年3月1日の追報 — 保管庫等の窃取と侵害経過。事故当時の公表であり、現在の製品を同一状態と評価するものではありません。
- NIST SP800-63B-4 — 2025年7月。パスワード管理ツールの利用、認証・秘密情報の管理。
本記事の文章・表・図解・グラフは、Skill Business Architecture Labが独自に編集・作成しています。引用・紹介する場合は、引用箇所が分かる形で、記事名・サイト名・記事URLをご記載ください。
コメント